
 Ing. Calogero Bono
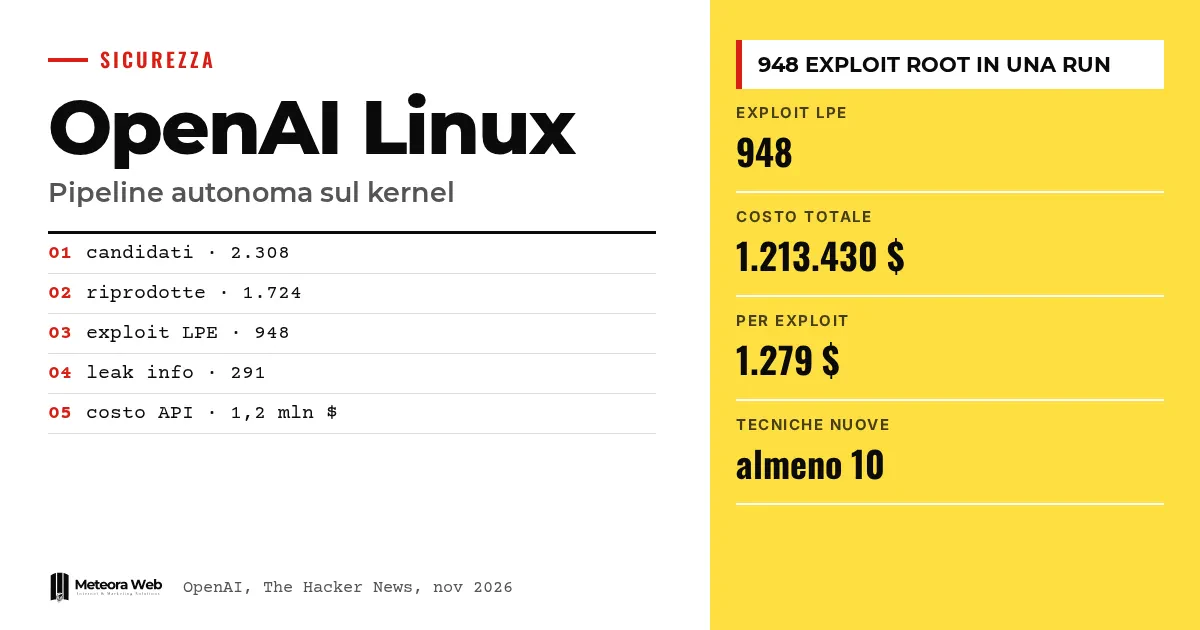
OpenAI ha pubblicato i dettagli di una pipeline autonoma che cerca, convalida e corregge falle nel kernel Linux. In una sola esecuzione di metà ottobre 2026, con un modello cyber non ancora rilasciato, ha prodotto 948 exploit funzionanti di escalation dei privilegi locale. Il costo dichiarato in crediti API è di 1,2 milioni di dollari. Conta perché la scoperta delle falle diventa un processo industriale, e chi gestisce server deve aggiornare più in fretta.
Qualche termine, prima di entrare nei fatti. LPE (local privilege escalation) è lo sfruttamento di una falla che permette a un utente senza privilegi di diventare root. PoC è la prova di concetto, un codice minimo che dimostra il problema. Exploit è il codice che sfrutta davvero la falla. Kernel è il nucleo del sistema operativo. N-day è una vulnerabilità già nota, mentre la zero-day non l'è ancora.
Che cosa ha fatto la pipeline di OpenAI?
Secondo OpenAI, il prototipo ha analizzato 2.308 candidati nel kernel Linux, riprodotto dinamicamente 1.724 vulnerabilità e generato 948 exploit LPE. Ha prodotto anche prove di concetto per 291 fughe di informazioni.
Secondo The Hacker News la riproduzione è avvenuta in 30 ore. Il bersaglio era una distribuzione desktop comune, non indebolita, e non un sistema ridotto apposta per l'esperimento.
Come funziona, in cinque fasi?
La pipeline ha cinque stadi, tutti affidati ad agenti tranne l'ultimo.
- Scoperta, cioè individuare le parti rilevanti per la sicurezza e cercare candidati.
- Convalida dinamica in ambiente isolato.
- Valutazione dello sfruttamento.
- Generazione delle patch.
- Revisione umana, prima della segnalazione ai maintainer.
Per ogni falla il sistema consegna analisi della causa, PoC minimo, patch candidata ed exploit completo. Il vero collo di bottiglia, scrive OpenAI, non era scoprire ma capire cosa fosse riproducibile e urgente.
Quanto costa trovare un exploit con l'IA?
OpenAI dichiara 1.213.430 dollari in crediti API, cioè 1.279 dollari per exploit. L'azienda stessa avverte che sono più un tetto massimo, perché con un'ingegneria migliore si potrebbe spendere meno.
Il confronto con i premi storici di Pwn2Own e TyphoonPWN, 20.000 e 70.000 dollari, porta a una valutazione ipotetica tra 18,9 e 66,3 milioni. È un calcolo di OpenAI, non un incasso reale. Su un kernelCTF adattato, con superficie d'attacco ridotta, la pipeline ha ottenuto 21 exploit LPE spendendo circa 32.936 dollari.
Che cosa dicono gli altri osservatori?
Secondo il Google Threat Intelligence Group, citato da The Hacker News, le vulnerabilità divulgate al mese sono passate da 5.045 a gennaio 2026 a 10.740 ad agosto. Quelle ad alto rischio sono salite da 131 a 350.
Il National Cyber Security Centre britannico sostiene che gli strumenti IA hanno quasi certamente aumentato le scoperte di zero-day e accorciato il passaggio a N-day. Chi li configura male resta però esposto. Ne avevamo parlato anche a proposito di GPT-Red.
Limiti da conoscere
I numeri sono dichiarati da OpenAI e il modello non è ancora pubblico, quindi nessuno può ripetere la prova. Non sappiamo quante patch i maintainer accetteranno, e le patch generate richiedono comunque iterazione con esperti umani. I costi dipendono da modelli e configurazione usati.
Cosa cambia per chi lavora con il digitale
Per chi gestisce server, un account a bassi privilegi su un sistema non aggiornato va trattato come root per un attaccante con risorse, lo dice OpenAI. Il patching non può più aspettare il mese prossimo. Se non vuoi occuparti di aggiornamenti, l'hosting con aggiornamenti di sicurezza gestiti toglie una parte del problema. Conviene anche isolare i servizi con sandbox, come Firecracker e gVisor citati da OpenAI. Per capire come ragiona un attaccante, vedi le tecniche di privilege escalation su Linux che usiamo nei test.
Il nostro parere
Il dato più serio non è il numero di exploit, ma il costo per exploit. Con 1.279 dollari ciascuno, scoprire una falla costa meno di molti premi di bug bounty. Va detto che il testo è anche una vetrina di OpenAI, e il confronto con i premi è una stima favorevole. Resta però un segnale chiaro, anche per le piccole imprese, come abbiamo scritto sulla sicurezza delle PMI.
Domande frequenti
Quanti exploit ha generato la pipeline di OpenAI?
948 exploit funzionanti di escalation dei privilegi locale, più PoC per 291 fughe di informazioni. Sono stati ottenuti in una run di metà ottobre 2026 su una distribuzione Linux comune.
Quanto è costata l'esecuzione?
1.213.430 dollari in crediti API, cioè 1.279 dollari per exploit. OpenAI precisa che è un limite superiore e non un costo ottimizzato.
Le falle sono già corrette?
Non tutte. OpenAI segnala che in 10 giorni oltre 100 LPE erano state corrette o avevano patch in preparazione da altri, e circa 300 erano discusse pubblicamente.
Un attaccante può usare lo stesso metodo?
In teoria sì. Secondo The Hacker News l'accesso a questi modelli non è limitato ai difensori. Il modello usato da OpenAI però non è ancora pubblico.
Che cosa devo fare io?
Aggiorna il sistema operativo con regolarità. Isola i servizi più esposti e limita gli account locali, perché un utente semplice su un sistema non aggiornato può diventare root.
Le prossime ondate di patch decideranno quanto dura la finestra di rischio
La questione ora è quanto in fretta i fix arrivano ai sistemi in produzione. Guarda questi segnali nei prossimi mesi.
- Segui gli avvisi di sicurezza della tua distribuzione Linux e misura quanti giorni passano tra patch e installazione.
- Controlla se il tuo fornitore pubblica i tempi di risposta alle vulnerabilità del kernel.
- Leggi come cambia il confronto tra modelli sulla sicurezza, a partire da Claude e OpenAI.



