
 Ing. Calogero Bono
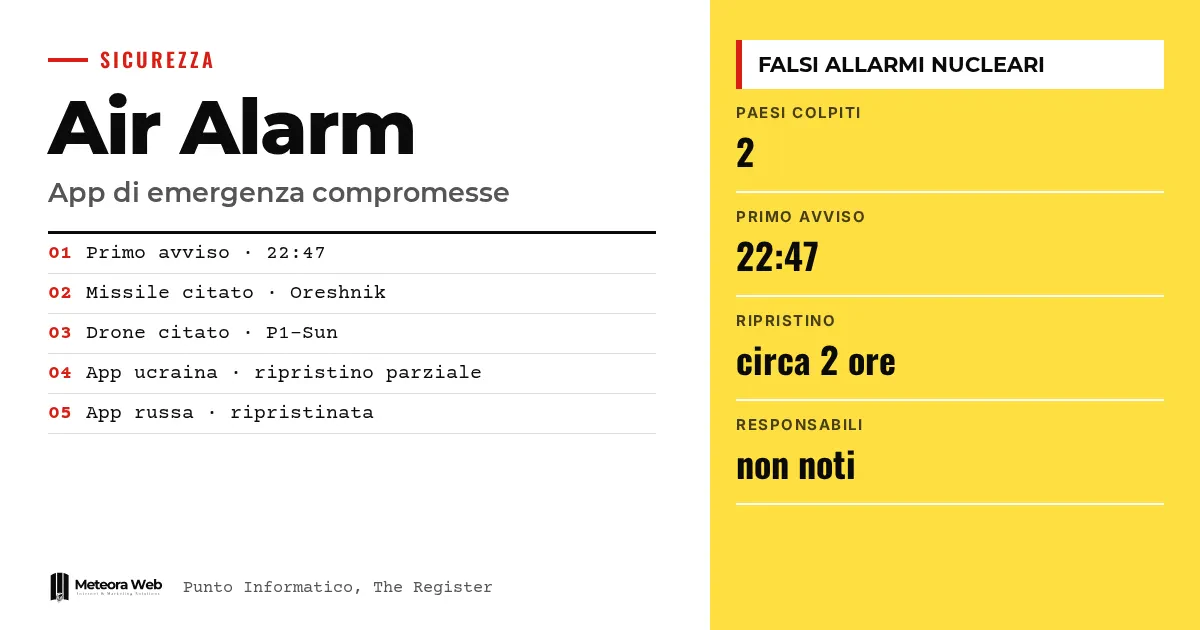
Dans la nuit de dimanche à lundi, les applis d'alerte d'Ukraine et de Russie ont été visées par des cyberattaques. Des citoyens ukrainiens ont reçu de fausses alertes sur des radiations, des attaques chimiques et un missile équipé d'une ogive nucléaire. Quelques heures plus tard, des messages similaires sont apparus en Russie. L'affaire compte parce qu'elle montre à quel point un canal d'alerte est fragile lorsqu'il repose sur une seule application, même entre les mains d'un État.
Quelques termes, avant d'entrer dans les faits. Notification push est le message que l'appli envoie sur le téléphone même lorsqu'elle est fermée. Compromission signifie que des personnes non autorisées ont pris le contrôle d'un système, ou d'une partie de celui-ci. Air Alarm est l'appli ukrainienne qui signale les raids aériens. Telegram est le canal sur lequel les autorités ont démenti. Vulnérabilité est un défaut logiciel qu'un attaquant peut exploiter.
Que s'est-il passé avec les applis d'alerte ?
Selon Punto Informatico, à partir de 22h47 heure locale dimanche, les Ukrainiens ont reçu via Air Alarm des avertissements sur d'éventuelles radiations, des attaques chimiques et des combats dans les rues. Un message affirmait que la Russie avait lancé un missile balistique Oreshnik équipé d'une ogive nucléaire.
Le récit de The Register ajoute que les fausses alertes concernaient aussi des affrontements à Kyiv. Les autorités des deux pays ont confirmé les attaques.
Comment les autorités ukrainiennes ont-elles réagi ?
L'armée de l'air ukrainienne a démenti sur Telegram. Selon The Register, elle a écrit que l'appli était « probablement compromise » et qu'« il n'existe aucune menace de radiations ». Les notifications push ont été désactivées et le service suspendu.
Environ deux heures plus tard, le rétablissement a été progressif. La carte des cibles reste suspendue, tandis que l'appli n'affiche que le niveau de danger, jaune ou rouge. Le ministère de la Transformation numérique a rappelé d'autres canaux, comme les alertes d'urgence d'iOS et d'Android, les sirènes et les comptes officiels du gouvernement.
Que s'est-il passé en Russie ?
Le ministère russe des Situations d'urgence a parlé d'une « cyberattaque massive » contre l'appli, qui a permis d'envoyer de fausses informations. Selon cette source, les messages annonçaient des attaques nucléaires « sur toutes les régions de la Russie » et citaient le drone P1-Sun.
Environ 90 minutes plus tard, le ministère a déclaré l'appli de nouveau fonctionnelle. Il a précisé que frapper l'appli ne revenait pas à compromettre le système national d'alerte, fondé sur les sirènes, les SMS, la télévision et la radio. L'appli, a-t-il dit, n'est qu'un service de soutien.
Pourquoi les messages ont-ils semblé faux immédiatement ?
Le premier message ukrainien était écrit en russe, alors que les communications officielles ukrainiennes sont toujours en ukrainien. Pour Punto Informatico, cela le rendait clairement faux. The Register note que ce détail, avec le nom Oreshnik, a été un signal immédiat.
Un député ukrainien, Oleksander Merezhko, a dit à la BBC que l'attaque faisait presque certainement partie de la guerre cybernétique russe. Il s'agit de son appréciation, non d'un fait établi.
Limites à connaître
On ne sait pas qui a attaqué. HDblog écrit qu'il manque des informations pour dire si les deux épisodes ont la même origine. Reste aussi ouvert le lien avec la fin de la trêve d'Oleshky, proche dans le temps mais non démontré. La Russie n'a pas explicitement accusé l'Ukraine. Nous ne savons pas comment les agresseurs sont entrés.
Ce que cela change pour ceux qui travaillent dans le numérique
Ceux qui développent des applis envoyant des notifications critiques doivent considérer ce canal comme une cible. Si ton appli prévient des clients, des patients ou des employés, il faut contrôler qui peut envoyer des messages et disposer d'un moyen rapide de couper les notifications. Si tu as besoin d'une appli répondant à ces exigences, envisage le développement d'applis iOS et Android avec la sécurité au premier plan. Il faut aussi un canal alternatif pour démentir, comme l'a fait Telegram ici. Le risque ne concerne pas seulement les États, car une fausse notification nuit à la confiance envers n'importe quelle entreprise.
Notre avis
Le point le plus intéressant est défensif. Le système a tenu parce qu'il ne dépendait pas seulement de l'appli, et parce que les faux messages comportaient des erreurs grossières. Un attaquant plus soigneux aurait écrit en ukrainien. C'est pourquoi le démenti russe compte, puisqu'il rappelle que l'appli n'est qu'un support. Ceux qui conçoivent des services critiques devraient appliquer le même principe – redondance et canaux indépendants. Nous y voyons une leçon plus utile que le débat sur le coupable, qui reste pour l'instant sans preuves. La sécurité d'une appli passe aussi, rappelons-le, par le chiffrement de bout en bout, mais elle ne s'arrête pas là.
Questions fréquentes
Quand les fausses alertes sont-elles arrivées en Ukraine ?
Dimanche soir, à partir de 22h47 heure locale selon Punto Informatico. L'appli Air Alarm a affiché des avertissements sur des radiations, des attaques chimiques et un missile Oreshnik.
La Russie a-t-elle aussi été touchée ?
Oui. Le ministère russe des Situations d'urgence a confirmé une cyberattaque massive contre son appli. Les messages évoquaient des attaques nucléaires et citaient le drone P1-Sun.
Qui a attaqué les applis ?
On ne le sait pas. Les sources n'indiquent aucun responsable avéré. HDblog écrit qu'il n'y a pas d'éléments permettant de dire si les deux attaques ont la même origine.
Les applis fonctionnent-elles de nouveau ?
En partie. Celle de l'Ukraine est revenue progressivement, mais sans la carte des cibles. Le ministère russe a déclaré son appli de nouveau normale environ 90 minutes plus tard.
Que peuvent utiliser les citoyens ukrainiens à la place de l'appli ?
Les alertes d'urgence d'iOS et d'Android, les sirènes de l'État et les comptes officiels du gouvernement. Le ministère de la Transformation numérique l'a rappelé.
Ce qu'il faut suivre après les fausses alertes dans les applis d'urgence
Les prochaines semaines diront si des responsables et des détails techniques émergeront. Pour ceux qui gèrent des applis avec notifications, il y a dès maintenant des signaux à suivre.
- Suis les éventuelles communications officielles sur la cause de l'attaque et la vulnérabilité exploitée.
- Vérifie qui, dans ton organisation, peut envoyer des notifications push et avec quelles autorisations.
- Prépare un plan de démenti sur un canal distinct de l'appli, à utiliser en cas de faux messages.



