
 Ing. Calogero Bono
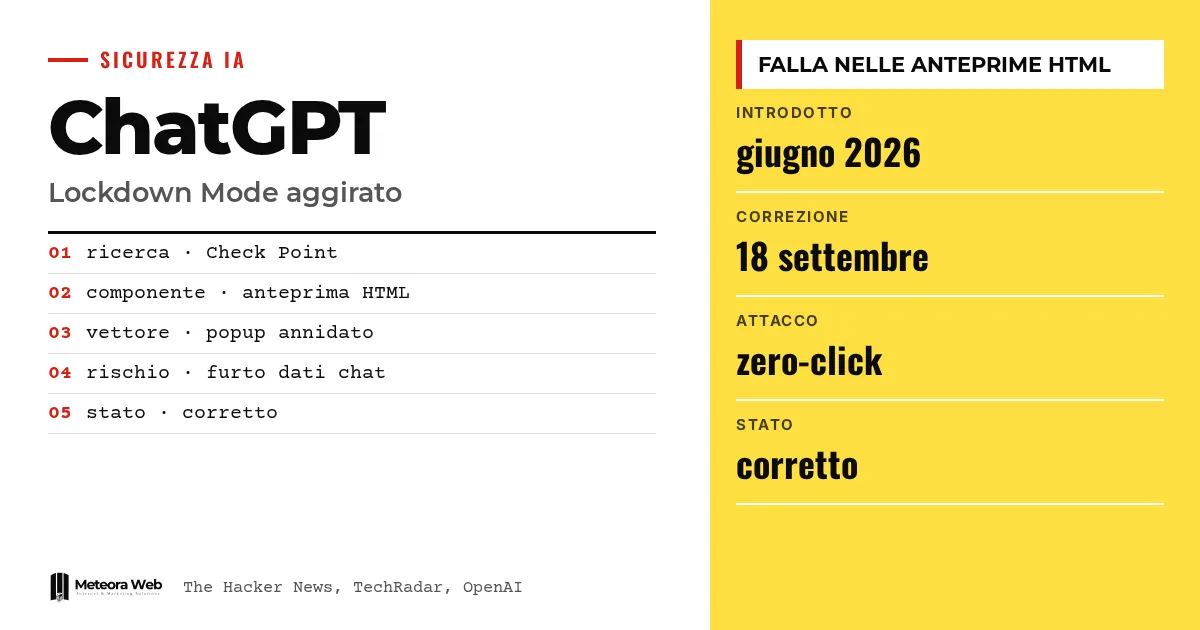
Check Point Research a montré comment contourner le Lockdown Mode de ChatGPT, le paramètre conçu par OpenAI pour réduire le vol de données par prompt injection. Selon The Hacker News, la faille se trouvait dans les aperçus HTML des blocs de code, et OpenAI l'a corrigée le 18 septembre 2026. Le cas compte parce qu'il concerne justement le mode proposé à ceux qui manipulent des données sensibles. Pour les dirigeants d'entreprise, c'est un rappel utile sur les limites des protections de l'IA.
Quelques termes, avant d'entrer dans les faits. Prompt injection est une instruction cachée dans un contenu que l'IA lit, et qui la pousse à faire autre chose que ce que demande l'utilisateur. Exfiltration désigne le transfert de données vers un serveur de l'attaquant. Sandbox est une zone isolée où s'exécute du code non fiable, sans accès au reste de l'application. Popup est une nouvelle fenêtre ouverte par le contenu affiché. Zero-click désigne une attaque qui ne nécessite aucun clic de la victime.
Qu'est-ce que le Lockdown Mode de ChatGPT ?
Selon la documentation officielle d'OpenAI, il s'agit d'un paramètre de sécurité avancé et facultatif. Il limite de nombreuses fonctions pouvant se connecter au web ou à des services externes, réduisant les requêtes sortantes qui pourraient transmettre des données à un attaquant. Cela se fait au prix de la désactivation ou de la limitation de certaines fonctions utiles.
OpenAI précise qu'il ne s'adresse pas à tout le monde, mais aux personnes et organisations manipulant des données sensibles. Il n'empêche pas la prompt injection d'apparaître dans les contenus traités, par exemple dans un fichier chargé, et ne garantit donc pas l'absence de vol de données.
Ce qui est limité
- navigation web limitée aux contenus en cache
- Deep research et mode Agent désactivés
- pas de téléchargement de fichiers pour l'analyse de données
- réseaux de Canvas non approuvables par l'utilisateur
Comment le Lockdown Mode a-t-il été contourné ?
Selon The Hacker News, le problème se trouvait dans les aperçus HTML à l'intérieur des blocs de code. Le contenu s'exécutait dans une sandbox, qui l'empêchait de lire les cookies et le stockage local et de contacter des ressources externes sans consentement.
Les popups, en revanche, étaient gérés différemment. Comme l'a expliqué Eli Smadja de Check Point, ChatGPT interceptait les tentatives directes d'ouvrir de nouvelles fenêtres, mais les autorisations de la sandbox permettaient malgré tout aux popups d'en sortir. En créant un frame imbriqué supplémentaire, les chercheurs ont atteint une fonction popup non modifiée. Le contenu ouvert de cette façon n'était plus soumis aux mêmes restrictions.
Quels risques la faille ouvrait-elle ?
Selon Check Point, la faille pouvait permettre le vol silencieux de données de conversations, le phishing et la diffusion de malwares, y compris un vol sans interaction dans l'application de bureau de ChatGPT. TechRadar rapporte que l'attaque pouvait partir d'un prompt malveillant, d'un GPT malveillant ou d'une conversation partagée.
Celui qui contrôle le popup décide de ce qui s'affiche, dans un environnement auquel l'utilisateur fait confiance. On pouvait par exemple simuler une fausse mise à jour de ChatGPT pour faire télécharger un malware. Le problème, précise The Hacker News, ne se limitait pas au bureau basé sur Electron.
Y a-t-il d'autres vulnérabilités liées ?
Oui. Une semaine plus tôt, selon The Hacker News, Parameter Labs avait décrit une façon de contourner la sandbox et la content security policy et de prendre le contrôle d'un compte via un lien de partage public. Check Point a indiqué qu'il s'agit de deux vulnérabilités distinctes sur le même composant.
Toujours en septembre, Check Point avait mis en évidence un canal de commande caché entre comptes différents. La source énumère ensuite de nombreuses autres attaques contre des outils d'IA, ce qui confirme que le sujet dépasse ChatGPT. Pour une vue d'ensemble, notre comparatif entre Claude et OpenAI sur la sécurité est un bon point de départ.
Limites à connaître
Les informations sur la faille viennent de Check Point et de la presse spécialisée, pas d'une note technique d'OpenAI dans les sources fournies. Nous ne savons pas si quelqu'un l'a réellement exploitée avant la correction. Les sources indiquent que le correctif est déjà appliqué, mais ne décrivent pas les détails. La disponibilité du Lockdown Mode, par ailleurs, dépend du compte, de l'abonnement et des paramètres de l'administrateur.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu utilises ChatGPT avec des données de clients, le Lockdown Mode reste utile mais ne constitue pas une garantie. Évite d'ouvrir des aperçus HTML et des conversations partagées provenant de sources que tu ne connais pas. Dans les espaces de travail gérés, n'active que les applications de confiance et limite les actions d'écriture, comme le recommande OpenAI. Ceux qui développent des logiciels avec une IA intégrée doivent aussi évaluer les applications, connecteurs et environnements d'exécution, pas seulement le modèle. Il en va de même pour les serveurs et applications que tu gères, où l'hébergement avec mises à jour de sécurité réduit la surface exposée.
Notre avis
Ce cas montre qu'une protection annoncée comme « avancée » n'est aussi forte que la fonction la plus faible qui entoure le modèle. Ici, le point faible était un aperçu HTML, pas l'IA. La réaction d'OpenAI, avec une correction après signalement responsable, est appropriée. Mais chaque nouvelle fonction élargit la surface d'attaque, comme Check Point l'a elle-même reconnu. Considérer le mode de verrouillage comme une ceinture supplémentaire, et non comme un bouclier total, est l'attitude la plus prudente. La sécurité des PME italiennes dépend elle aussi de cette lucidité.
Questions fréquentes
Le Lockdown Mode de ChatGPT a-t-il vraiment été contourné ?
Oui, selon Check Point Research. En exploitant les popups dans les aperçus HTML des blocs de code, les chercheurs sont sortis de la sandbox. OpenAI a ensuite corrigé le problème.
La faille a-t-elle été corrigée ?
Oui. Selon The Hacker News, OpenAI a résolu la vulnérabilité le 18 septembre 2026, après une divulgation responsable. TechRadar parle d'une correction côté serveur.
Faut-il mettre quelque chose à jour ?
Les sources n'indiquent aucune action pour les utilisateurs. TechRadar signale une correction côté serveur, donc une mise à jour manuelle ne semble pas nécessaire.
Le Lockdown Mode bloque-t-il toute prompt injection ?
Non. OpenAI affirme qu'il réduit le risque de vol de données sans le supprimer totalement. Une instruction cachée dans un fichier peut toujours altérer les réponses.
Comment activer le Lockdown Mode ?
Sur les comptes personnels et Business en libre-service, va dans Paramètres, Sécurité, puis Sécurité avancée. Dans les espaces gérés, les administrateurs créent un rôle dédié et l'attribuent aux membres.
Ce qu'il faut suivre sur la sécurité de ChatGPT dans les prochains mois
Ce cas montre que les contrôles autour du modèle comptent autant que le modèle lui-même. Il est utile de suivre la manière dont OpenAI répondra aux prochains signalements.
- Vérifie si OpenAI publie des notes techniques ou des mises à jour sur le Lockdown Mode et les aperçus HTML.
- Contrôle dans ton espace de travail quelles applications et quelles actions d'écriture sont réellement actives pour ceux qui manipulent des données sensibles.
- Suis les nouvelles recherches de Check Point et de Parameter Labs, car les deux failles touchent le même composant.
Sources
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction



