
 Ing. Calogero Bono
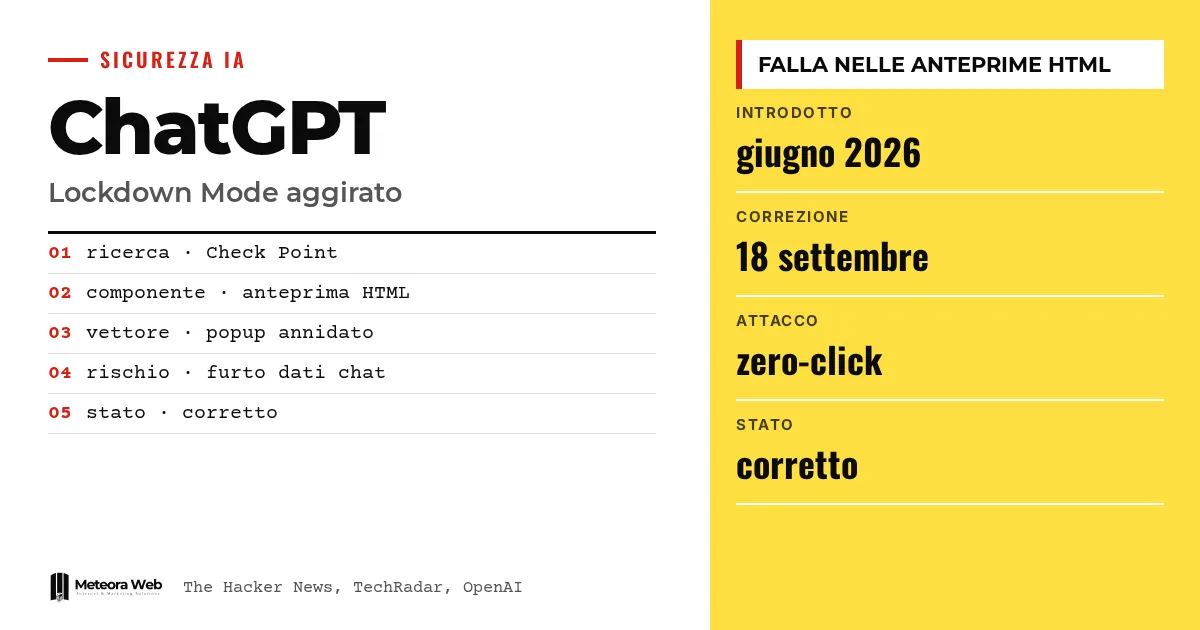
Check Point Research ha mostrato come aggirare il Lockdown Mode di ChatGPT, l'impostazione pensata da OpenAI per ridurre il furto di dati tramite prompt injection. Secondo The Hacker News, la falla era nelle anteprime HTML dei blocchi di codice e OpenAI l'ha corretta il 18 settembre 2026. Il caso conta perché riguarda proprio la modalità offerta a chi tratta dati sensibili. Per i titolari d'impresa è un promemoria utile sui limiti delle protezioni dell'IA.
Qualche termine, prima di entrare nei fatti. Prompt injection è un'istruzione nascosta in un contenuto che l'IA legge, e che la spinge a fare altro rispetto a ciò che chiede l'utente. Exfiltration è la sottrazione di dati verso un server dell'attaccante. Sandbox è un'area isolata dove gira codice non fidato, senza accesso al resto dell'app. Popup è una nuova finestra aperta dal contenuto mostrato. Zero-click indica un attacco che non richiede nessun clic della vittima.
Che cos'è il Lockdown Mode di ChatGPT?
Secondo la documentazione ufficiale di OpenAI, è un'impostazione di sicurezza avanzata e facoltativa. Limita molte funzioni che possono collegarsi al web o a servizi esterni, riducendo le richieste in uscita che potrebbero portare dati a un attaccante. Lo fa a costo di disattivare o limitare alcune funzioni utili.
OpenAI precisa che non è per tutti, ma per persone e organizzazioni con dati sensibili. Non impedisce alla prompt injection di comparire nei contenuti elaborati, per esempio in un file caricato, e quindi non garantisce l'assenza di furti di dati.
Cosa viene limitato
- navigazione web limitata ai contenuti in cache
- Deep research e modalità Agent disattivate
- niente download di file per l'analisi dati
- reti di Canvas non approvabili dall'utente
Come è stato aggirato il Lockdown Mode?
Secondo The Hacker News, il problema stava nelle anteprime HTML dentro i blocchi di codice. Il contenuto girava in una sandbox, che gli impediva di leggere cookie e archivio locale e di contattare risorse esterne senza consenso.
I popup, però, erano gestiti diversamente. Come ha spiegato Eli Smadja di Check Point, ChatGPT intercettava i tentativi diretti di aprire nuove finestre, ma i permessi della sandbox consentivano comunque ai popup di uscirne. Creando un ulteriore frame annidato, i ricercatori hanno raggiunto una funzione popup non modificata. Il contenuto aperto in questo modo non era più soggetto alle stesse restrizioni.
Quali rischi apriva la falla?
Secondo Check Point, la falla poteva permettere furto silenzioso di dati delle chat, phishing e diffusione di malware, incluso un furto senza interazione nell'app desktop di ChatGPT. TechRadar riporta che l'attacco poteva partire da un prompt malevolo, da un GPT malevolo o da una chat condivisa.
Chi controlla il popup decide cosa mostrare, in un ambiente di cui l'utente si fida. Si poteva ad esempio simulare un falso aggiornamento di ChatGPT per far scaricare malware. Il problema, precisa The Hacker News, non era limitato al desktop basato su Electron.
Ci sono altre vulnerabilità collegate?
Sì. Una settimana prima, secondo The Hacker News, Parameter Labs aveva descritto un modo per aggirare sandbox e content security policy e prendere il controllo di un account tramite un link di condivisione pubblico. Check Point ha detto che sono due vulnerabilità diverse sullo stesso componente.
Sempre a settembre, Check Point aveva mostrato un canale di comando nascosto tra account diversi. La fonte elenca poi molti altri attacchi a strumenti di IA, a conferma che il tema va oltre ChatGPT. Per chi vuole il quadro generale, il nostro confronto tra Claude e OpenAI sulla sicurezza è un buon punto di partenza.
Limiti da conoscere
Le informazioni sulla falla vengono da Check Point e dalla stampa specializzata, non da una nota tecnica di OpenAI nelle fonti fornite. Non sappiamo se qualcuno l'abbia sfruttata davvero prima della correzione. Le fonti indicano che il rimedio è già applicato, ma non descrivono i dettagli. La disponibilità del Lockdown Mode, inoltre, dipende da account, piano e impostazioni dell'amministratore.
Cosa cambia per chi lavora con il digitale
Se usi ChatGPT con dati dei clienti, il Lockdown Mode resta utile ma non è una garanzia. Evita di aprire anteprime HTML e chat condivise da fonti che non conosci. Negli spazi di lavoro gestiti, abilita solo le app fidate e limita le azioni di scrittura, come indica OpenAI. Chi sviluppa software con IA integrata deve valutare anche app, connettori e ambienti di esecuzione, non solo il modello. Lo stesso vale per i server e le applicazioni che gestisci, dove l'hosting con aggiornamenti di sicurezza riduce la superficie esposta.
Il nostro parere
Il caso dimostra che una protezione dichiarata "avanzata" è forte quanto la funzione più debole attorno al modello. Qui il punto fragile era un'anteprima HTML, non l'IA. La reazione di OpenAI, con correzione dopo la segnalazione responsabile, è corretta. Ma ogni nuova funzione aumenta la superficie d'attacco, come ha ammesso Check Point stessa. Trattare la modalità di blocco come una cintura in più, non come uno scudo totale, è l'atteggiamento più prudente. Anche la sicurezza delle PMI italiane dipende da questa lucidità.
Domande frequenti
Il Lockdown Mode di ChatGPT è stato davvero aggirato?
Sì, secondo Check Point Research. Sfruttando i popup nelle anteprime HTML dei blocchi di codice, i ricercatori sono usciti dalla sandbox. OpenAI ha poi corretto il problema.
La falla è stata corretta?
Sì. Secondo The Hacker News, OpenAI ha risolto la vulnerabilità il 18 settembre 2026 dopo la divulgazione responsabile. TechRadar parla di correzione lato server.
Serve aggiornare qualcosa?
Le fonti non indicano azioni per gli utenti. TechRadar riferisce di una correzione lato server, quindi non risulta necessario un aggiornamento manuale.
Il Lockdown Mode blocca tutta la prompt injection?
No. OpenAI dichiara che riduce il rischio di furto di dati ma non l'azzera. Un'istruzione nascosta in un file può ancora alterare le risposte.
Come si attiva il Lockdown Mode?
Nei conti personali e Business self-serve si va in Impostazioni, Sicurezza, poi Sicurezza avanzata. Nei workspace gestiti gli amministratori creano un ruolo dedicato e l'assegnano ai membri.
Cosa tenere d'occhio sulla sicurezza di ChatGPT nei prossimi mesi
Il caso mostra che i controlli attorno al modello contano quanto il modello. Conviene seguire come OpenAI risponderà a nuove segnalazioni.
- Controlla se OpenAI pubblica note tecniche o aggiornamenti sul Lockdown Mode e sulle anteprime HTML.
- Verifica nel tuo workspace quali app e azioni di scrittura sono davvero attive per chi usa dati sensibili.
- Segui le nuove ricerche di Check Point e Parameter Labs, perché le due falle toccano lo stesso componente.



