
 Ing. Calogero Bono
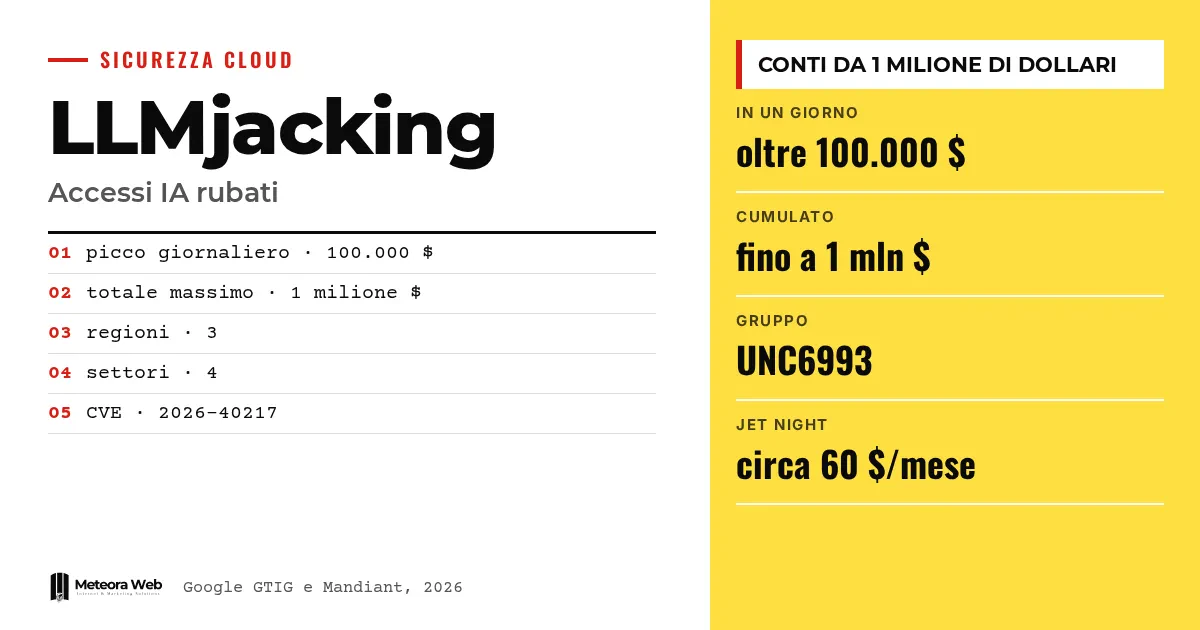
Google Threat Intelligence Group et Mandiant ont publié un rapport sur le LLMjacking, le détournement des accès d'entreprise aux modèles de langage. Selon Google, en 2026 les attaques ont touché des organisations en Amérique du Nord, en Amérique du Sud et dans la zone Asie-Pacifique. En une seule journée, les dépenses frauduleuses ont dépassé 100 000 dollars, et dans certaines entreprises le total a atteint 1 million avant la révocation des accès. Cela compte parce que c'est la victime qui paie, pas celui qui commet l'attaque.
Quelques termes avant d'entrer dans les faits LLM est un grand modèle de langage, le moteur qui fait tourner les chatbots. API key est la clé qui permet à un programme d'utiliser un service. IAM désigne la gestion des identités et des droits dans le cloud. Service Account est une identité technique utilisée par des applications et non par des personnes. MFA est l'authentification multifacteur, le second contrôle en plus du mot de passe.
Qu'est-ce que le LLMjacking et pourquoi coûte-t-il si cher ?
C'est une évolution du vol de ressources cloud. Un attaquant obtient une clé ou un accès et consomme des modèles IA pendant que le propriétaire paie la facture. Selon le rapport de Google, contrairement au cryptojacking, qui consomme les ressources progressivement, ici les coûts peuvent grimper en quelques heures.
TechRadar rapporte que les coûts peuvent atteindre six chiffres en six minutes. Ce chiffre est une synthèse du journal et doit être lu avec prudence, car le rapport parle d'heures.
Comment les attaquants entrent-ils ?
Les attaquants ignorent les chatbots de support et visent les modèles en backend. Ils cherchent des points d'accès exposés ou des clés API valides. Selon Google, la voie la plus courante reste toutefois les jetons d'identité cloud exposés ou volés, comme les identifiants IAM, les clés de Service Account, les jetons personnels GitHub et les jetons de session actifs.
Un groupe appelé UNC6993 a compromis une instance cloud avec une clé de Service Account mal configurée. Il a ensuite utilisé une fausse page de connexion pour faire coller aux utilisateurs leur jeton de session, contournant mot de passe et MFA. Un autre groupe a récupéré des clés API d'entreprise sur des dépôts publics GitHub.
Que font-ils une fois à l'intérieur ?
Ils cherchent d'autres identifiants, élèvent leurs privilèges et restent. Selon le rapport, ils clonent du code à la recherche de secrets, lisent les journaux et créent des comptes non autorisés. Ils insèrent aussi des clés SSH dans les machines virtuelles. Un acteur a créé de faux comptes de service, camouflés en outils internes d'optimisation de la facturation.
Dans un cas, la vulnérabilité CVE-2026-40217 de la passerelle LiteLLM a été exploitée pour transformer des clés ordinaires en identifiants d'administration. Pour contourner les limites de requêtes, un acteur a utilisé la stratégie « burn and rotate », créant et supprimant en continu des comptes de service.
Si tu utilises les API de Google dans tes projets, notre guide de l'API Gemini t'aide à comprendre où vivent les clés.
Qui sont les LLM Mixers ?
Ce sont les gestionnaires du marché en aval. Selon Google, ils fonctionnent comme des passerelles illicites qui acheminent, agrègent et revendent des accès non autorisés aux modèles. Une division du travail s'établit ainsi entre ceux qui entrent dans les systèmes et ceux qui monétisent.
Selon The Hacker News, un service appelé Jet Night propose une formule de jetons illimités avec un accès présumé à un modèle de pointe pour environ 60 dollars par mois. Symantec et Carbon Black décrivent aussi un service qui réinstalle les outils Codex et Claude Code en faisant transiter les requêtes par des serveurs tiers. Il touche surtout des organisations en Chine continentale et des filiales en Corée du Sud, à Taïwan et en Malaisie.
Limites à connaître
Le rapport décrit des incidents sans nommer les entreprises touchées, donc nous ne pouvons pas vérifier les cas. Nous ne savons pas combien d'organisations sont concernées ni combien sont italiennes. Les prévisions de Google sur la croissance du phénomène sont une estimation, pas une donnée. Dans le cas du service décrit par Symantec, rien ne prouve que les prompts soient collectés ou que les réponses soient altérées.
Ce qui change pour qui travaille avec le numérique
Pour qui développe ou gère des systèmes, une clé API devient une information économique critique, au même titre qu'une carte bancaire. Google recommande d'accroître la visibilité sur les plateformes LLM, de donner la priorité à la détection des modifications sur les comptes et les services, et de traiter toute activation non autorisée comme un événement critique. Le principe du moindre privilège est aussi indispensable. Si tu héberges des applications sur tes propres serveurs, tu peux t'appuyer sur un hébergement géré avec mises à jour de sécurité, mais les clés restent la responsabilité de celui qui les crée. Compte aussi ce que font les employés, car l'installation d'outils non autorisés naît souvent de la curiosité.
Notre avis
Le rapport a un mérite – il déplace le débat de la peur de l'IA vers la gestion des secrets. Presque tout part d'identifiants laissés là où ils ne devraient pas être, comme des dépôts publics et des clés aux droits trop larges. Ce sont de vieilles erreurs, rendues coûteuses par des services facturés à la consommation. Reste le doute que une partie de l'alarme serve aussi à vendre des outils de détection. Le conseil tient toutefois la route, et il coûte peu. Avant d'ajouter des fonctions IA à un produit, mieux vaut fixer des plafonds de dépense et des alertes de facturation.
Questions fréquentes
Qu'est-ce que le LLMjacking ?
C'est le vol d'accès aux modèles de langage d'une organisation. L'attaquant utilise des clés API ou des identités cloud volées et le propriétaire paie la consommation. Le terme rappelle le cryptojacking.
Combien peut coûter une attaque ?
Selon Google, plus de 100 000 dollars en une seule journée. Dans certaines organisations, le total a atteint 1 million avant la révocation des accès.
Comment les attaquants entrent-ils ?
Surtout avec des jetons d'identité cloud exposés ou volés. Des clés API trouvées sur des dépôts publics GitHub et des points d'accès exposés sont aussi utilisés. Une fausse page de connexion a même contourné la MFA.
Que sont les LLM Mixers ?
Ce sont des services illicites qui revendent les accès volés aux modèles. Ils font office de passerelles entre ceux qui ont pénétré les systèmes et ceux qui achètent les jetons. Google les décrit comme une division du travail en pleine croissance.
Comment se défendre ?
En augmentant la visibilité sur les plateformes LLM et en appliquant des privilèges minimaux aux comptes et aux utilisateurs. Toute activation non autorisée doit être traitée comme un événement critique. Google indique ces points dans son rapport.
Ce qu'il faut surveiller dans les prochains mois sur l'abus des modèles IA
Google prévoit que le LLMjacking dépassera le cryptojacking comme vol de ressources. Il est utile d'observer où le risque se déplace.
- Vérifie si tes dépôts, même anciens, contiennent des clés API ou des jetons, et renouvelle-les.
- Fixe des seuils de dépense et des alertes de facturation sur les services IA, pour repérer un pic immédiatement.
- Contrôle les outils IA installés par l'équipe et tiens à jour les passerelles de routage comme LiteLLM.



