
 Ing. Calogero Bono
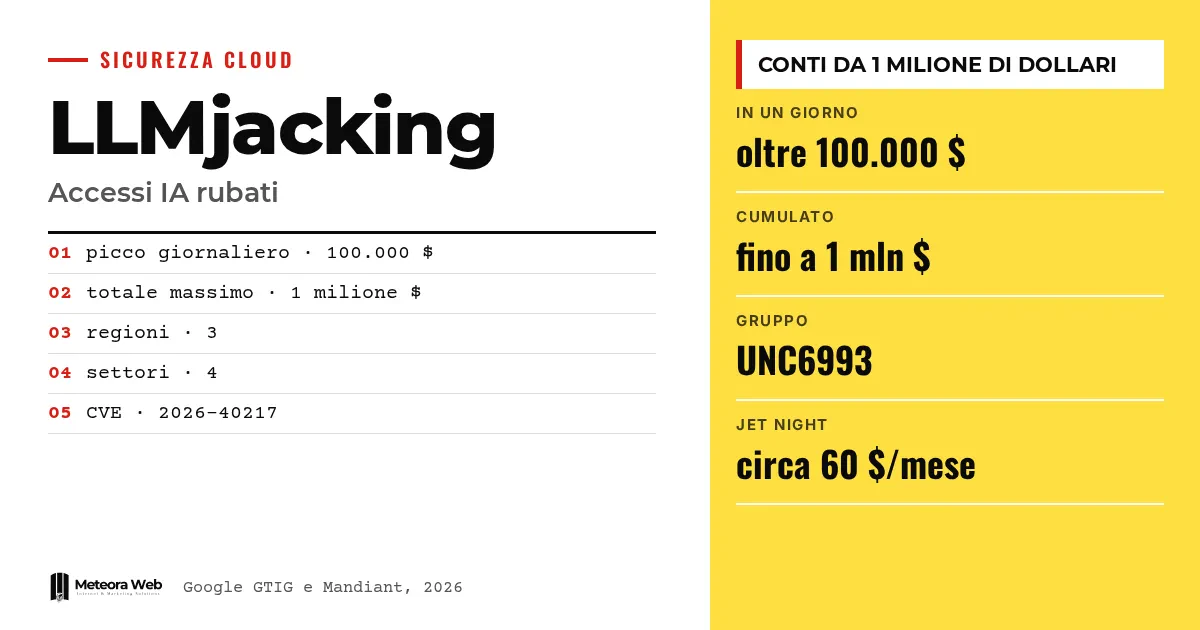
Google Threat Intelligence GroupとMandiantは、企業のアクセス権が乗っ取られ、言語モデルが不正利用されるLLMjackingに関する報告書を公表しました。Googleによると、2026年には北米、南米、アジア太平洋地域の組織が被害を受けています。1日で不正な利用料が10万ドルを超えたケースがあり、一部の企業ではアクセスが停止されるまでに合計100万ドルに達しました。被害を受けるのは攻撃者ではなく、攻撃された側が費用を負担する点が重要です。
用語を少し確認してから本題に入ります。 LLMは大規模言語モデルのことで、チャットボットの中核となる技術です。API keyは、プログラムがサービスを利用するための鍵です。IAMは、クラウドにおけるID管理と権限管理を指します。Service Accountは、人ではなくアプリケーションが使う技術的なIDです。MFAは多要素認証のことで、パスワードに加える二つ目の確認手段です。
LLMjackingとは何か、なぜ高額になるのか?
これはクラウドリソースの窃盗が進化したものです。攻撃者はキーやアクセス権を手に入れ、持ち主が料金を支払う中でAIモデルを利用します。Googleの報告書によると、資源を少しずつ消費するcryptojackingとは異なり、数時間のうちに費用が跳ね上がることがあります。
TechRadarは、費用が6分で6桁に達することもあると伝えています。これは同紙による要約なので、報告書が数時間という単位で述べている点を踏まえて慎重に読む必要があります。
攻撃者はどのように侵入するのか?
攻撃者は、カスタマーサポート用のチャットボットではなく、バックエンドのモデルを狙います。露出したエンドポイントや有効なAPIキーを探すのです。Googleによると、最も多い経路は露出したり盗まれたりしたクラウドIDのトークンです。具体的には、IAMの認証情報、Service Accountのキー、GitHubの個人用トークン、有効なセッショントークンなどが挙げられます。
UNC6993と呼ばれるグループは、設定を誤ったService Accountのキーを使ってクラウドインスタンスに侵入しました。その後、偽のログインページでユーザーにセッショントークンを貼り付けさせ、パスワードとMFAを回避しています。別のグループは、公開GitHubリポジトリから企業のAPIキーを収集しました。
侵入後に何をしているのか?
攻撃者は、さらなる認証情報を探し、権限を昇格させ、そのまま居座ります。報告書によれば、コードを複製してシークレットを探し、ログを読み、許可のないアカウントを作成します。さらに、仮想マシンにSSHキーを追加することもあります。ある攻撃者は、請求の最適化を行う社内ツールに見せかけた偽のサービスアカウントを作成しました。
あるケースでは、LiteLLMゲートウェイの脆弱性CVE-2026-40217が悪用され、通常のキーが管理者権限の認証情報に変えられました。リクエスト制限を回避するため、ある攻撃者は「burn and rotate」と呼ばれる手法を使い、サービスアカウントを作成と削除で絶えず入れ替えていました。
プロジェクトでGoogleのAPIを使っているなら、Gemini APIガイドで、キーがどこに保存されているのかを把握する助けになります。
LLM Mixersとは何者か?
これは下流の市場を担う業者です。Googleによると、違法なゲートウェイとして機能し、不正に得たモデルへのアクセスを振り分け、まとめて再販します。こうして、侵入する役割と収益化する役割の分業が生まれています。
The Hacker Newsによると、Jet Nightというサービスは、最先端モデルへのアクセスを含むとされる無制限トークンプランを月額約60ドルで提供しています。SymantecとCarbon Blackは、Codex や Claude Code のツールを再インストールし、リクエストを第三者のサーバーに経由させるサービスも報告しています。被害は主に中国本土のほか、韓国、台湾、マレーシアの子会社に集中しています。
知っておくべき制限
報告書は被害の事例を説明していますが、影響を受けた企業の名前は挙げられていないため、個別の事例は検証できません。何組織が関係しているのか、日本の組織がどれだけ含まれるのかも分かりません。Googleが示す今後の拡大予測も、データではなく見積もりです。Symantecが説明するサービスについても、プロンプトが収集されたり、応答が改ざんされたりしているという証拠はありません。
デジタル業務に携わる人にとっての変化
開発者や運用担当者にとって、APIキーは克レジットカードと同じくらい重要な経済的情報になります。Googleは、LLMプラットフォーム上での可視性を高め、アカウントやサービスの変更検知を優先し、許可されていない有効化を重大なインシデントとして扱うよう勧めています。また、最小権限の原則も欠かせません。自社サーバーでアプリケーションを運用している場合は、セキュリティ更新が提供されるマネージドホスティングを利用する方法もありますが、キーの管理は作成者の責任として残ります。従業員が許可のないツールを導入するのは、多くの場合ちょっとした好奇心からなので、その行動にも目を向ける必要があります。
編集部の見解
この報告書の良い点は、AIへの恐怖から、シークレット情報の管理へと議論の焦点を移したことです。ほとんどの問題は、公開リポジトリや権限の広すぎるキーなど、認証情報を置くべきではない場所に置いてしまったことから始まっています。どれも古くからある誤りですが、従量課金のサービスでは被害が高額になります。一方で、一部の警告は検知ツールの販売を後押しする面もあるかもしれません。それでも勧告自体は妥当で、低コストで実行できます。製品にAI機能を追加する前に、利用上限と請求アラートを設定しておくことをお勧めします。
よくある質問
LLMjackingとは何ですか?
組織の言語モデルへのアクセスを盗む行為です。攻撃者は盗んだAPIキーやクラウドIDを使い、利用料は持ち主が支払うことになります。名称は暗号資産のマイニングを悪用するcryptojackingに由来しています。
攻撃にはどれくらいの費用がかかりますか?
Googleによると、1日で10万ドルを超えることがあります。一部の組織では、アクセスが停止されるまでに合計100万ドルに達しました。
攻撃者はどのように侵入しますか?
主に、露出したり盗まれたりしたクラウドIDのトークンを使います。公開GitHubリポジトリに残されたAPIキーや、外部に公開されたエンドポイントも利用されます。偽のログインページによって、MFAが回避されたケースもあります。
LLM Mixersとは何ですか?
盗まれたモデルへのアクセスを転売する違法なサービスです。侵入した者とトークンを買う者の間をつなぐ仲介役を果たします。Googleは、これが拡大している分業の形だと説明しています。
どのように防御すればよいですか?
LLMプラットフォームでの可視性を高め、アカウントやユーザーには最小限の権限を与えることが基本です。許可されていない有効化は重大なインシデントとして扱ってください。これらの点はGoogleが報告書で挙げています。
AIモデルの悪用について、今後数か月に注目すべき点
Googleは、LLMjackingが盗用対象としてcryptojackingを上回ると予測しています。リスクがどこへ移っていくのかを注視することが大切です。
- リポジトリに古いものも含めてAPIキーやトークンが残っていないか確認し、必要に応じて再発行してください。
- AIサービスに利用上限と請求アラートを設定し、利用料の急増にすぐ気づけるようにしてください。
- チームが導入しているAIツールを確認し、LiteLLMのような振り分けゲートウェイを最新の状態に保ってください。



