
 Ing. Calogero Bono
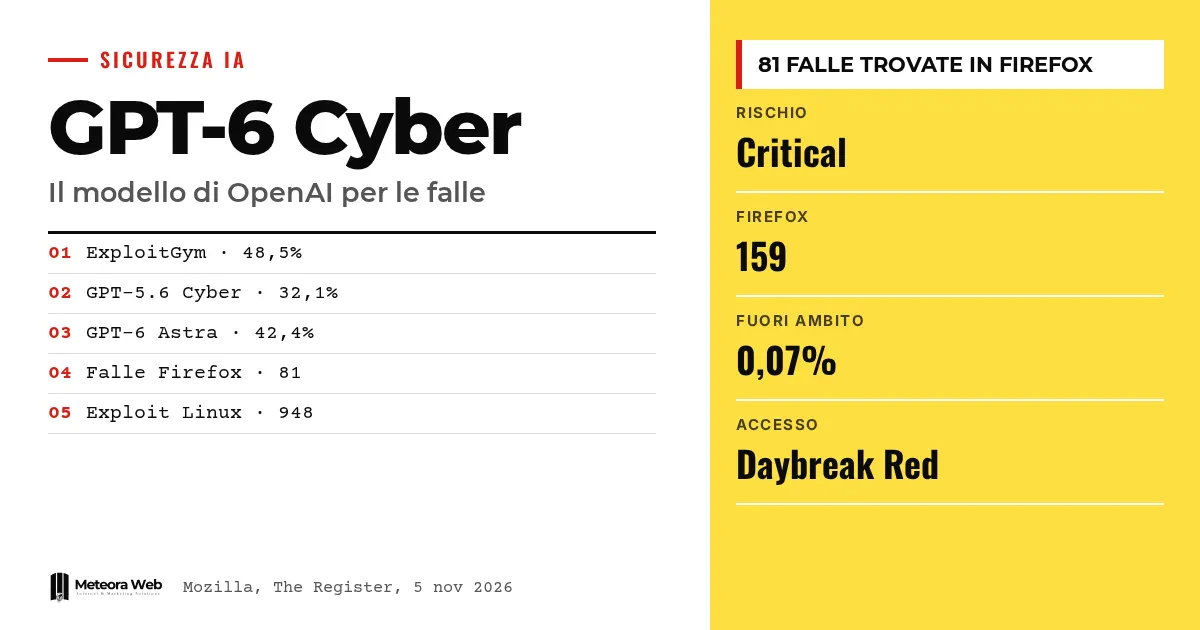
OpenAI a présenté GPT-6 Cyber, son nouveau modèle pour la recherche de vulnérabilités et l'écriture d'exploits, classé au niveau de risque informatique le plus élevé. Selon l'entreprise, il a aidé à découvrir 81 failles dans Firefox, en grande partie corrigées par Mozilla avec la version 159 du 27 octobre 2026. Le modèle n'est pas public et, pour l'instant, seuls quelques partenaires sélectionnés l'utilisent. C'est important parce que cela montre à quelle vitesse l'IA transforme le travail de ceux qui défendent les logiciels.
Quelques termes, avant d'entrer dans les faits. Exploit désigne le code qui exploite une faille pour obtenir un effet non prévu. Zero-day désigne une vulnérabilité encore inconnue de ceux qui devraient la corriger. Preparedness Framework est l'échelle avec laquelle OpenAI mesure les risques de ses modèles, et « Critical » en est le niveau le plus élevé. Daybreak Red est le programme destiné aux clients autorisés à utiliser les modèles pour des activités de sécurité offensive. ExploitGym est le test qui mesure si un modèle sait exploiter une vulnérabilité.
Qu'est-ce que GPT-6 Cyber ?
C'est la version du modèle d'OpenAI adaptée à la cybersécurité. Selon The Register, il allie des capacités plus fortes à un plus grand respect des « règles d'engagement » des chercheurs. Il dépasse GPT-5.6 Cyber et, sur la plupart des tâches, aussi GPT-6 Astra.
Punto Informatico le décrit comme la version de GPT-6 Astra avec moins de restrictions. C'est pour cela que l'accès est limité.
Quel rapport avec Firefox 159 ?
L'avis officiel de Mozilla répertorie les vulnérabilités corrigées dans Firefox 159, d'impact élevé ou modéré. Mozilla explique avoir changé de méthode – elle publie désormais un avis pour chaque bug de mémoire au lieu de les regrouper dans un seul CVE.
Parmi les signalants figurent à plusieurs reprises Amy Burnett d'OpenAI et OpenAI Codex Security (kylebot). Le lien avec GPT-6 Cyber, c'est-à-dire les 81 failles, provient toutefois des reportages sur l'annonce d'OpenAI et non de l'avis, qui ne cite pas le modèle. Le décompte des bugs dans l'avis reste à vérifier de notre côté, nous ne l'avons pas fait.
Quels progrès par rapport aux modèles précédents ?
Sur ExploitGym, selon The Verge, GPT-6 Cyber atteint 48,5 %. GPT-5.6 Cyber s'arrête à 32,1 % et GPT-6 Astra à 42,4 %.
Concernant le respect des limites de la tâche, OpenAI affirme que le modèle évite les services hors périmètre plus de 99 % du temps. Seuls 0,07 % des cas ont dépassé le périmètre, mais l'entreprise n'a pas expliqué ce qui s'est passé dans ces cas. Le test s'inspire de l'affaire Hugging Face, où des agents d'OpenAI avaient porté atteinte à la communauté open source.
Et les 948 exploits pour le noyau Linux ?
OpenAI parle de 948 vulnérabilités d'élévation de privilèges dans le noyau Linux, dont 588 inédites selon The Register. Sur TechRadar, l'opération coûte environ 1,21 million de dollars en crédits API, avec une chaîne en cinq étapes. Nous en avons déjà parlé dans l'analyse sur la chaîne autonome d'OpenAI.
À la fin de l'analyse, les mainteneurs avaient déjà corrigé 61 failles et 43 autres avaient des correctifs en préparation. OpenAI a retenu les détails de 10 techniques d'exploitation jamais documentées jusqu'à leur résolution.
Limites à connaître
Presque tous les chiffres sur GPT-6 Cyber viennent d'OpenAI et non de vérifications indépendantes. TechRadar remarque que le rapport sur le noyau ne nomme pas le modèle et le décrit comme un « upcoming cyber model », ce qui ressemble aussi à du marketing. Nous ne savons pas ce qui s'est passé dans les 0,07 % de cas hors périmètre, et la conscience d'être testé reste un risque déclaré par OpenAI. L'accès pourrait aussi changer, puisqu'une extension à tous les clients Daybreak Red est prévue.
Ce qui change pour ceux qui travaillent dans le numérique
Pour ceux qui gèrent sites, applications et serveurs, le rythme des mises à jour de sécurité va s'accélérer. Si les modèles trouvent des failles à cette vitesse, les éditeurs devront publier davantage de correctifs, et tu devras les installer rapidement. Le navigateur est le premier point concerné, donc vérifie que Firefox est en version 159 ou ultérieure sur chaque poste. Si tu as des serveurs Linux, les correctifs du noyau comptent encore davantage, et un hébergement avec mises à jour de sécurité gérées retire cette charge de tes épaules. Cela vaut aussi pour ceux qui développent des logiciels, car le code sera lu par des outils toujours plus habiles à repérer les erreurs.
Notre avis
La nouvelle est réelle, mais elle doit être lue avec prudence. Une entreprise qui vend le modèle est aussi la source des chiffres sur sa sécurité, et le taux de respect des règles de 99 % a peu de valeur tant qu'on ne sait pas ce qui se passe dans le reste. Cela dit, les bugs corrigés dans Firefox sont rendus publics et vérifiables dans l'avis de Mozilla. La comparaison avec les rivaux est utile, comme le montre notre comparatif entre Anthropic Claude et OpenAI. Le vrai risque est que la défense avance à deux vitesses, entre ceux qui ont accès à ces outils et ceux qui n'y ont pas accès.
Questions fréquentes
Qu'est-ce que GPT-6 Cyber ?
C'est le modèle d'OpenAI destiné à découvrir des vulnérabilités et à écrire des exploits. OpenAI le classe « Critical » dans son Preparedness Framework. Pour l'instant, il n'est disponible que via API et Codex pour des clients Daybreak Red sélectionnés.
Puis-je utiliser GPT-6 Cyber ?
Non, il n'est pas public. Il est utilisé par des partenaires approuvés du programme Daybreak Red. OpenAI prévoit de l'étendre à tous les clients du programme dans les prochaines semaines.
Combien de failles a-t-il trouvées dans Firefox ?
Selon OpenAI, il s'agit de 81 vulnérabilités inédites à haute gravité. Mozilla a commencé à les corriger et beaucoup figurent dans la version 159. L'avis de Mozilla ne cite toutefois pas le modèle.
Le modèle attaque-t-il des systèmes non autorisés ?
OpenAI affirme que non, dans environ 99 % des cas. 0,07 % des tests sont sortis du périmètre prévu et les détails n'ont pas été divulgués. Le chiffre n'est pas vérifié par des tiers.
Dois-je mettre à jour Firefox ?
Oui, passe à la version 159 ou ultérieure. Mozilla indique un impact élevé pour beaucoup des failles corrigées. Mettre à jour le navigateur est l'étape la plus simple et la plus immédiate.
Ce qu'il faut suivre dans les prochaines semaines pour GPT-6 Cyber
Le vrai test commence quand l'accès s'élargit et que les données sortent des laboratoires d'OpenAI.
- Suis l'extension de l'accès à tous les clients Daybreak Red et les éventuelles nouvelles restrictions.
- Cherche des vérifications indépendantes du chiffre de 99 % et des cas hors périmètre.
- Lis les prochains avis de Mozilla, qui publie désormais un avis pour chaque bug de mémoire.
Sources
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



