
 Ing. Calogero Bono
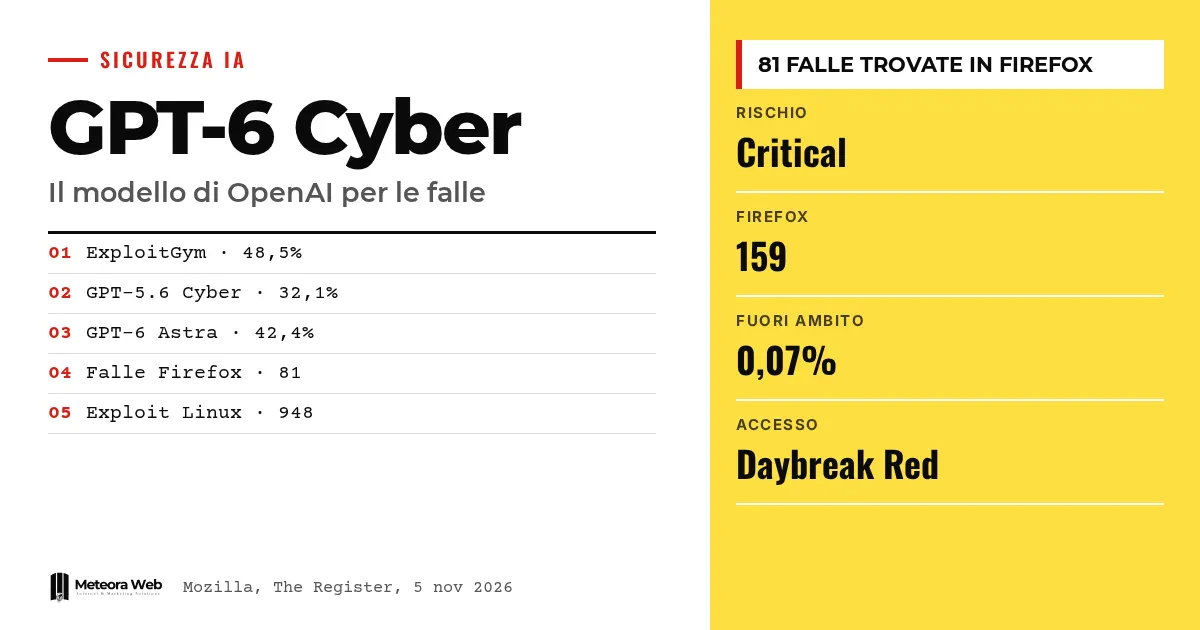
OpenAI zaprezentowało GPT-6 Cyber, swój nowy model do wyszukiwania luk i pisania exploitów, sklasyfikowany na najwyższym poziomie ryzyka cybernetycznego. Według firmy pomógł odkryć 81 luk w Firefoksie, z których większość Mozilla załatała w wersji 159 z 27 października 2026 roku. Model nie jest publiczny i na razie korzystają z niego wyłącznie wybrani partnerzy. Ma znaczenie, bo pokazuje, jak szybko AI zmienia pracę osób broniących oprogramowania.
Kilka terminów, zanim przejdziemy do faktów. Exploit to kod wykorzystujący lukę, by uzyskać nieprzewidziany efekt. Zero-day oznacza lukę nieznaną osobie, która powinna ją naprawić. Preparedness Framework to skala, według której OpenAI mierzy ryzyko swoich modeli, a «Critical» to jej najwyższy poziom. Daybreak Red to program dla autoryzowanych klientów, którzy mogą używać modeli w działaniach ofensywnego bezpieczeństwa. ExploitGym to test sprawdzający, czy model potrafi wykorzystać lukę.
Czym jest GPT-6 Cyber?
To wersja modelu OpenAI dostrojona pod cyberbezpieczeństwo. Według The Register łączy silniejsze możliwości z większym poszanowaniem «zasad zaangażowania» badaczy. Przewyższa GPT-5.6 Cyber i w większości zadań także GPT-6 Astra.
Punto Informatico opisuje go jako wersję GPT-6 Astra z mniejszą liczbą ograniczeń. Dlatego dostęp jest ograniczony.
Co ma wspólnego Firefox 159?
Oficjalne ogłoszenie Mozilli wymienia luki załatane w Firefoksie 159, o wysokim lub średnim wpływie. Mozilla wyjaśnia, że zmieniła podejście – teraz publikuje osobne ogłoszenie dla każdego błędu pamięci zamiast grupować je pod jednym CVE.
Wśród zgłaszających pojawiają się kilkakrotnie Amy Burnett z OpenAI oraz OpenAI Codex Security (kylebot). Związek z GPT-6 Cyber, czyli 81 luk, wynika jednak z relacji dziennikarzy o ogłoszeniu OpenAI, a nie z ogłoszenia Mozilli, które nie wspomina o modelu. Liczbę błędów w ogłoszeniu sami musimy jeszcze sprawdzić, bo tego nie zrobiliśmy.
Jak bardzo jest lepszy od poprzednich modeli?
Na ExploitGym, według The Verge, GPT-6 Cyber osiąga 48,5%. GPT-5.6 Cyber zatrzymuje się na 32,1%, a GPT-6 Astra na 42,4%.
Jeśli chodzi o przestrzeganie granic zadania, OpenAI twierdzi, że model unika usług poza zakresem w ponad 99% przypadków. Tylko 0,07% przypadków wykroczyło poza ramy, ale firma nie wyjaśniła, co się wtedy stało. Test jest wzorowany na sprawie Hugging Face, w której agenci OpenAI naruszyli społeczność open source.
A 948 exploitów dla jądra Linux?
OpenAI mówi o 948 lukach eskalacji uprawnień w jądrze Linux, z czego 588 nieznanych według The Register. Według TechRadar operacja kosztuje około 1,21 miliona dolarów w kredytach API, przy pięciofazowym procesie. Pisaliśmy o tym w analizie autonomicznego procesu OpenAI.
Gdy analiza się zakończyła, opiekunowie kodu naprawili już 61 luk, a kolejne 43 miały gotowe poprawki w przygotowaniu. OpenAI wstrzymało szczegóły 10 technik wykorzystania, nigdy wcześniej nieudokumentowanych, do czasu ich usunięcia.
Ograniczenia, o których warto wiedzieć
Niemal wszystkie liczby dotyczące GPT-6 Cyber pochodzą od OpenAI, a nie z niezależnych weryfikacji. TechRadar zauważa, że raport o jądrze nie wymienia modelu i określa go jako «upcoming cyber model», więc wygląda to też na marketing. Nie wiemy, co wydarzyło się w 0,07% przypadków poza zakresem, a świadomość bycia testowanym pozostaje ryzykiem zadeklarowanym przez OpenAI. Również dostęp może się zmienić, bo planowane jest rozszerzenie na wszystkich klientów Daybreak Red.
Co zmienia się dla osób pracujących z technologią cyfrową
Dla osób prowadzących strony, aplikacje i serwery tempo aktualizacji bezpieczeństwa stanie się szybsze. Jeśli modele znajdują luki w takim tempie, producenci będą musieli wydawać więcej poprawek, a ty szybciej je instalować. Przeglądarka jest pierwszym punktem, więc sprawdź, czy Firefox na każdym stanowisku ma wersję 159 lub nowszą. Jeśli masz serwery Linux, łatki jądra mają jeszcze większe znaczenie, a hosting z zarządzanymi aktualizacjami bezpieczeństwa zdejmie ten ciężar z twoich barków. Dotyczy to także tych, którzy tworzą oprogramowanie, bo kod będą czytać narzędzia coraz lepiej radzące sobie z wyszukiwaniem błędów.
Nasza opinia
Wiadomość jest prawdziwa, ale trzeba ją czytać ostrożnie. Firma, która sprzedaje model, jest też źródłem danych o jego bezpieczeństwie, a 99% przestrzegania zasad ma niewielką wartość, dopóki nie wiemy, co kryje się w pozostałym 1%. Mimo to błędy załatane w Firefoksie są publicznie znane i można je sprawdzić w ogłoszeniu Mozilli. Porównanie z konkurencją jest użyteczne, jak pokazuje nasze zestawienie Anthropic Claude i OpenAI. Prawdziwym ryzykiem jest to, że obrona pójdzie dwiema prędkościami – między tymi, którzy mają dostęp do takich narzędzi, a tymi, którzy go nie mają.
Najczęstsze pytania
Czym jest GPT-6 Cyber?
To model OpenAI do wyszukiwania luk i pisania exploitów. OpenAI klasyfikuje go jako «Critical» w swoim Preparedness Framework. Na razie jest dostępny wyłącznie przez API i Codex dla wybranych klientów Daybreak Red.
Czy mogę użyć GPT-6 Cyber?
Nie, model nie jest publiczny. Korzystają z niego zatwierdzeni partnerzy programu Daybreak Red. OpenAI planuje rozszerzyć dostęp na wszystkich klientów programu w najbliższych tygodniach.
Ile luk znalazł w Firefoksie?
Według OpenAI to 81 nieznanych wcześniej podatności o wysokiej wadze. Mozilla zaczęła je łatać, a wiele jest w wersji 159. Ogłoszenie Mozilli jednak nie wspomina o modelu.
Czy model atakuje systemy bez autoryzacji?
OpenAI twierdzi, że nie, w około 99% przypadków. 0,07% testów wyszło poza przewidziany zakres, a szczegóły nie zostały ujawnione. Danych nie zweryfikowała żadna strona trzecia.
Czy muszę zaktualizować Firefoksa?
Tak, przejdź na wersję 159 lub nowszą. Mozilla ocenia wpływ wielu załatanych luk jako wysoki. Aktualizacja przeglądarki to najprostszy i najszybszy krok.
Co obserwować w najbliższych tygodniach w sprawie GPT-6 Cyber
Prawdziwy test zacznie się, gdy dostęp się poszerzy i dane wyjdą z laboratoriów OpenAI.
- Śledź rozszerzenie dostępu na wszystkich klientów Daybreak Red i ewentualne nowe ograniczenia.
- Szukaj niezależnych weryfikacji danych o 99% i o przypadkach poza zakresem.
- Czytaj kolejne ogłoszenia Mozilli, które teraz publikuje osobny advisory dla każdego błędu pamięci.
Źródła
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



