
 Ing. Calogero Bono
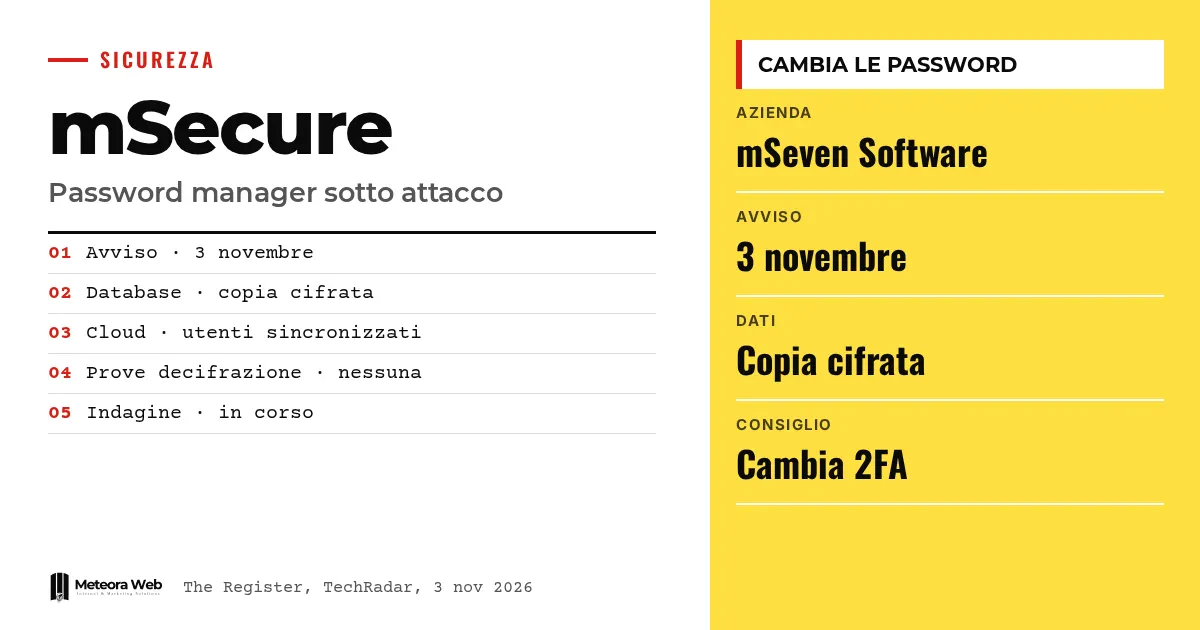
Le 3 novembre, mSeven Software, l'entreprise derrière le gestionnaire de mots de passe mSecure, a écrit à ses clients actuels et anciens. Elle les invite à protéger immédiatement toutes les informations conservées dans l'application, en changeant leurs mots de passe et en rétablissant la 2FA et les passkey. Le premier avis n'expliquait rien, puis un second message a évoqué le vol d'une copie chiffrée d'une base de données. C'est important, car un gestionnaire de mots de passe garde les clés de tout le reste, et ceux qui l'utilisent doivent comprendre le travail que cela leur demande.
Quelques termes avant d'entrer dans les faits. Gestionnaire de mots de passe est une application qui conserve tes identifiants dans un coffre protégé par un mot de passe principal. Coffre (vault) désigne ce espace de stockage. 2FA est la vérification en deux étapes, un second contrôle en plus du mot de passe. Passkey est un identifiant qui remplace le mot de passe et est lié à l'appareil. HNDL signifie harvest now, decrypt later, c'est-à-dire voler aujourd'hui des données chiffrées en espérant pouvoir les ouvrir plus tard.
Que s'est-il passé chez mSecure ?
Selon The Register, l'e-mail du 3 novembre indiquait que mSeven avait « récemment pris connaissance d'activités suspectes » liées à l'application. L'entreprise affirme avoir lancé une enquête, limité le problème et fait appel à des experts externes en sécurité.
Le message n'indiquait ni les systèmes concernés, ni les dates, ni le nombre de destinataires. Il en va de même pour la question la plus importante, à savoir si les données des clients ont été exposées.
Que dit le second avis de mSeven ?
Comme le rapporte TechRadar, un second communiqué, qui a circulé sur les réseaux sociaux, évoque une personne non autorisée ayant acquis une copie chiffrée d'une base de données contenant des informations d'utilisateurs actuels et anciens. Selon mSeven, rien ne prouve qu'elle ait eu accès aux données confidentielles contenues dans mSecure Cloud.
TechRadar résume ainsi la situation. Quelqu'un a emporté une copie de la base de données, et les utilisateurs qui synchronisaient avec le cloud de mSecure sont à risque. L'entreprise ajoute que supprimer l'application ne sert à rien.
Une base de données chiffrée est-elle vraiment en sécurité ?
En principe oui, mais ce n'est pas une garantie éternelle. TechRadar rappelle la pratique du HNDL, par laquelle certains criminels accumulent des archives chiffrées en attendant une avancée technique. C'est pourquoi l'absence de preuve de déchiffrement aujourd'hui ne clôt pas la question.
Nous avons déjà traité ce sujet dans notre guide sur le chiffrement et la sécurité des données. La robustesse du mot de passe principal compte beaucoup, car c'est lui qui protège l'archive volée.
Pourquoi les clients sont-ils si en colère ?
L'invitation à tout changer, sans détails, a laissé les clients dans le doute. Sur le forum d'assistance, un utilisateur a écrit avoir plus de 800 mots de passe enregistrés et a demandé s'il devait tous les changer. Sur Reddit, selon TechRadar, un autre a qualifié l'avis de « absolument insuffisant ».
Selon The Hacker News, l'e-mail ne précise même pas si les étapes concernant la 2FA et les passkey portent sur les éléments enregistrés dans le coffre, sur l'accès au compte mSecure, ou sur les deux.
Limites à connaître
Beaucoup de points restent ouverts. On ne sait pas quand l'accès a eu lieu, combien d'utilisateurs sont concernés, ni si autre chose que la base de données a fuité. The Hacker News rappelle que mSecure affirme chiffrer les données sur l'appareil, mais qu'une étude du BSI allemand, publiée en décembre 2025, a jugé théoriquement possible l'accès aux données dans la version 6.1.5 pour Android. Le test ne portait que sur cette version. L'information selon laquelle l'entreprise supprimerait des avis négatifs sur Google Play provient d'un seul utilisateur Reddit et n'a pas été vérifiée.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu utilises mSecure avec le cloud, commence par le mot de passe principal et par les comptes les plus sensibles, comme la banque, la messagerie et les outils de travail. Passe ensuite à la 2FA et aux passkey liées à ces services. Si tu diriges une entreprise, vérifie qui dans l'équipe utilise ce logiciel et demande à intervenir sur les identifiants partagés. Inutile de tout faire en une heure. Il faut une liste de priorités, et il vaut la peine de comparer avec une alternative grâce à notre comparatif des gestionnaires de mots de passe.
Notre avis
Le conseil de tout changer est prudent, mais le communiquer sans explications est une erreur. Une entreprise qui vend la confiance doit tout de suite donner le périmètre, le risque et les priorités. Le second avis améliore les choses, mais il arrive après les protestations et minimise avec la formule de l'« absence de preuve ». Reste que aucun gestionnaire de mots de passe n'est immunisé, comme le montre la promesse démentie dont nous avons déjà parlé. Transparence et rapidité comptent.
Questions fréquentes
mSecure a-t-il subi une violation ?
Oui, selon le second avis rapporté par TechRadar. Une personne non autorisée a acquis une copie chiffrée d'une base de données contenant des données d'utilisateurs actuels et anciens.
Dois-je changer tous les mots de passe enregistrés ?
L'entreprise conseille de changer le mot de passe principal et les mots de passe vitaux. Elle n'indique pas d'ordre, il est donc préférable de commencer par les comptes les plus importants.
Supprimer l'application sert-il à quelque chose ?
Non, selon mSeven, supprimer l'application n'améliore pas la situation. Le problème concerne ceux qui synchronisaient avec mSecure Cloud.
La base de données volée a-t-elle été déchiffrée ?
Selon mSeven, il n'existe aucune preuve d'accès aux données confidentielles. Ce n'est pas une confirmation définitive, car l'enquête est en cours.
Les personnes qui n'utilisent plus mSecure sont-elles concernées ?
Elles peuvent l'être. L'avis mentionne les utilisateurs actuels et anciens, et l'e-mail a été envoyé aux deux groupes.
Ce qu'il faut attendre de mSeven dans les prochaines semaines
L'affaire est ouverte et les réponses de l'entreprise détermineront si les clients restent. Mieux vaut suivre quelques signaux.
- Cherche un rapport technique de mSeven avec les dates, les systèmes concernés et le nombre d'utilisateurs.
- Vérifie si des mises à jour de l'application ou des confirmations sur l'utilisation du cloud arrivent.
- Envisage une migration de tes données vers un autre gestionnaire si les explications restent vagues.



