
 Ing. Calogero Bono
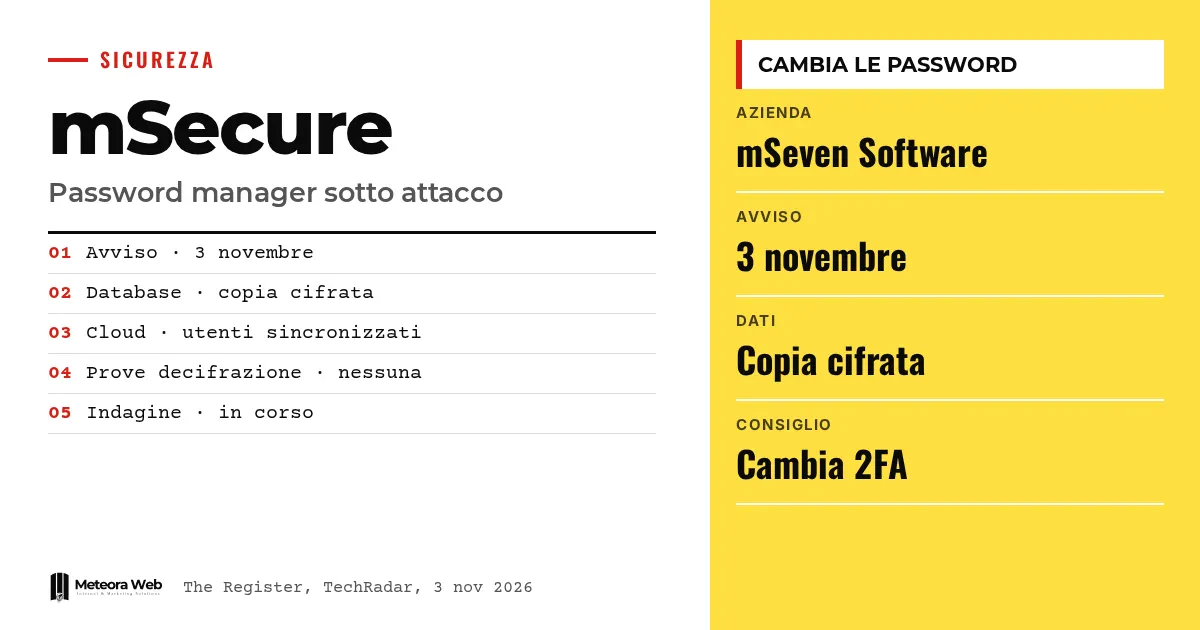
Op 3 november stuurde mSeven Software, het bedrijf achter de wachtwoordmanager mSecure, een bericht naar huidige en vroegere klanten. Ze vragen je om alle gegevens in de app meteen te beschermen door wachtwoorden te wijzigen en 2FA en passkeys opnieuw in te stellen. Het eerste bericht legde niets uit. Daarna kwam een tweede bericht over de diefstal van een versleutelde kopie van een database. Dat is belangrijk, want een wachtwoordmanager bewaart de sleutels van al het andere, en wie hem gebruikt moet begrijpen hoeveel werk dat betekent.
Een paar begrippen, voordat we naar de feiten gaan. Wachtwoordmanager is een app die je inloggegevens bewaart in een archief dat beschermd wordt door een hoofdwachtwoord. Vault is dat archief. 2FA is tweestapsverificatie, een tweede controle naast het wachtwoord. Passkey is een inloggegeven dat het wachtwoord vervangt en aan je apparaat gekoppeld is. HNDL staat voor harvest now, decrypt later, oftewel versleutelde gegevens nu stelen in de hoop ze later te kunnen openen.
Wat is er met mSecure gebeurd?
Volgens The Register stond in de e-mail van 3 november dat mSeven «recentelijk verdachte activiteiten» met de app had ontdekt. Het bedrijf zegt een onderzoek te zijn gestart, het probleem te hebben ingeperkt en externe beveiligingsexperts te hebben ingeschakeld.
Het bericht vermeldde geen betrokken systemen, data of aantal ontvangers. Hetzelfde geldt voor de belangrijkste vraag, namelijk of klantgegevens zijn blootgesteld.
Wat zegt het tweede bericht van mSeven?
Zoals TechRadar meldt, beschrijft een tweede verklaring, die op sociale media rondging, een onbevoegde partij die een versleutelde kopie van een database met gegevens van huidige en vroegere gebruikers heeft verkregen. Volgens mSeven is er geen bewijs dat deze partij toegang had tot de vertrouwelijke gegevens in mSecure Cloud.
TechRadar vat de situatie zo samen. Iemand heeft een kopie van de database meegenomen, en in gevaar zijn de gebruikers die met de cloud van mSecure synchroniseerden. Het bedrijf voegt eraan toe dat het verwijderen van de app niet helpt.
Is een versleutelde database echt veilig?
In principe wel, maar het is geen eeuwige garantie. TechRadar wijst op de HNDL-praktijk, waarbij criminelen versleutelde archieven verzamelen in afwachting van een technische doorbraak. Daarom sluit het ontbreken van bewijs van ontsleuteling vandaag het dossier niet af.
Over dit onderwerp schreven we al in onze gids over versleuteling en gegevensbeveiliging. De sterkte van je hoofdwachtwoord is erg belangrijk, want dat beschermt het gestolen archief.
Waarom zijn klanten zo boos?
De oproep om alles te wijzigen, zonder details, heeft klanten in het ongewisse gelaten. Op het supportforum schreef een gebruiker meer dan 800 opgeslagen wachtwoorden te hebben en vroeg of hij ze allemaal moest wijzigen. Op Reddit noemde een ander, volgens TechRadar, de melding «absoluut onvoldoende».
Volgens The Hacker News maakt de e-mail ook niet duidelijk of de stappen rond 2FA en passkeys betrekking hebben op de items in de vault, op de toegang tot het mSecure-account, of op beide.
Beperkingen om te kennen
Er blijven veel vragen open. We weten niet wanneer de inbraak plaatsvond, hoeveel gebruikers erbij betrokken zijn en of er naast de database nog meer is weggekomen. The Hacker News wijst erop dat mSecure beweert dat de versleuteling op het apparaat plaatsvindt, maar dat een onderzoek van het Duitse BSI, gepubliceerd in december 2025, toegang tot de gegevens in versie 6.1.5 voor Android theoretisch mogelijk achtte. De test betrof alleen die versie. De melding dat het bedrijf negatieve recensies op Google Play zou verwijderen komt van één Reddit-gebruiker en is niet geverifieerd.
Wat verandert er voor wie met digitale zaken werkt
Gebruik je mSecure met de cloud, begin dan met je hoofdwachtwoord en de gevoeligste accounts, zoals bank, e-mail en werkprogramma's. Stel daarna 2FA en passkeys in voor die diensten. Beheer je een bedrijf, controleer dan wie in je team dit programma gebruikt en vraag om actie voor gedeelde inloggegevens. Dat hoeft niet binnen een uur. Je hebt een lijst met prioriteiten nodig, en het is de moeite waard het alternatief te vergelijken met onze vergelijking van wachtwoordmanagers.
Ons standpunt
Het advies om alles te wijzigen is voorzichtig, maar het zonder uitleg communiceren is een fout. Wie vertrouwen verkoopt, moet meteen duidelijk maken wat er is gebeurd, welk risico er is en wat prioriteit heeft. Het tweede bericht verbetert de situatie, maar kwam pas na de protesten en bagatelliseert met de formule «geen bewijs». Bovendien is geen enkele wachtwoordmanager immuun, zoals de weerlegde belofte waarover we al schreven laat zien. Transparantie en snelheid zijn wat telt.
Veelgestelde vragen
Heeft mSecure een datalek gehad?
Ja, volgens het tweede bericht dat TechRadar aanhaalt. Een onbevoegde partij heeft een versleutelde kopie van een database met gegevens van huidige en vroegere gebruikers bemachtigd.
Moet ik alle opgeslagen wachtwoorden wijzigen?
Het bedrijf raadt aan je hoofdwachtwoord en de belangrijkste wachtwoorden te wijzigen. Het noemt geen volgorde, dus begin het best met de belangrijkste accounts.
Heeft het zin de app te verwijderen?
Nee, volgens mSeven verbetert het verwijderen van de app de situatie niet. Het probleem betreft vooral wie synchroniseerde met mSecure Cloud.
Zijn de gestolen gegevens ontsleuteld?
Volgens mSeven zijn er geen bewijzen dat vertrouwelijke gegevens zijn benaderd. Dat is geen definitieve bevestiging, want het onderzoek loopt nog.
Ben ik getroffen als ik mSecure niet meer gebruik?
Dat kan. Het bericht gaat over huidige en vroegere gebruikers, en de e-mail is naar beide groepen gestuurd.
Wat je de komende weken van mSeven kunt verwachten
De zaak is nog open en de reacties van het bedrijf bepalen of klanten blijven. Het loont om een aantal signalen in de gaten te houden.
- Zoek naar een technisch rapport van mSeven met data, betrokken systemen en het aantal gebruikers.
- Controleer of er app-updates komen of bevestigingen over het gebruik van het cloudarchief.
- Overweeg je gegevens naar een andere aanbieder over te zetten als de uitleg vaag blijft.




