
 Ing. Calogero Bono
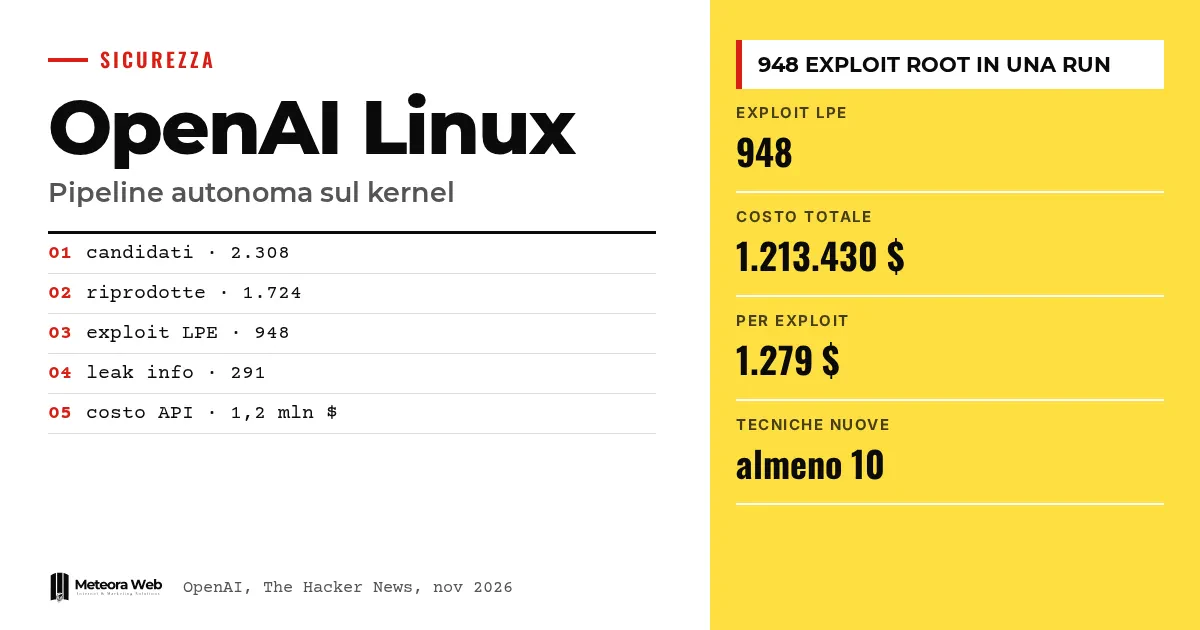
OpenAI a publié les détails d'une pipeline autonome qui cherche, valide et corrige des failles dans le noyau Linux. Lors d'une seule exécution à la mi-octobre 2026, avec un modèle cyber pas encore publié, elle a produit 948 exploits fonctionnels d'élévation de privilèges locale. Le coût déclaré en crédits API est de 1,2 million de dollars. Cela compte parce que la découverte de failles devient un processus industriel, et que ceux qui gèrent des serveurs doivent mettre à jour plus vite.
Quelques termes, avant d'entrer dans les faits. LPE (local privilege escalation) est l'exploitation d'une faille qui permet à un utilisateur sans privilèges de devenir root. PoC est la preuve de concept, un code minimal qui démontre le problème. Exploit est le code qui exploite réellement la faille. Kernel est le noyau du système d'exploitation. N-day est une vulnérabilité déjà connue, alors que la zero-day ne l'est pas encore.
Que fait la pipeline d'OpenAI ?
Selon OpenAI, le prototype a analysé 2 308 candidats dans le noyau Linux, reproduit dynamiquement 1 724 vulnérabilités et généré 948 exploits LPE. Il a aussi produit des preuves de concept pour 291 fuites d'informations.
Selon The Hacker News, la reproduction a pris 30 heures. La cible était une distribution desktop courante, non affaiblie, et non un système réduit exprès pour l'expérience.
Comment ça marche, en cinq étapes ?
La pipeline comporte cinq étapes, toutes confiées à des agents sauf la dernière.
- Découverte, c'est-à-dire repérer les parties pertinentes pour la sécurité et chercher des candidats.
- Validation dynamique en environnement isolé.
- Évaluation de l'exploitation.
- Génération des correctifs.
- Révision humaine, avant le signalement aux mainteneurs.
Pour chaque faille, le système livre une analyse de la cause, un PoC minimal, un correctif candidat et un exploit complet. Le vrai goulot d'étranglement, écrit OpenAI, n'était pas la découverte mais la compréhension de ce qui était reproductible et urgent.
Combien coûte la recherche d'un exploit avec l'IA ?
OpenAI déclare 1 213 430 dollars en crédits API, soit 1 279 dollars par exploit. L'entreprise elle-même avertit qu'il s'agit plutôt d'un plafond, car avec une meilleure ingénierie on pourrait dépenser moins.
La comparaison avec les primes historiques de Pwn2Own et TyphoonPWN, 20 000 et 70 000 dollars, mène à une valorisation hypothétique entre 18,9 et 66,3 millions. C'est un calcul d'OpenAI, non un gain réel. Sur un kernelCTF adapté, à surface d'attaque réduite, la pipeline a obtenu 21 exploits LPE pour environ 32 936 dollars.
Que disent les autres observateurs ?
Selon le Google Threat Intelligence Group, cité par The Hacker News, les vulnérabilités divulguées par mois sont passées de 5 045 en janvier 2026 à 10 740 en août. Celles à haut risque sont passées de 131 à 350.
Le National Cyber Security Centre britannique estime que les outils d'IA ont presque certainement accru les découvertes de zero-day et raccourci le passage aux N-day. Ceux qui les configurent mal restent toutefois exposés. Nous en avions aussi parlé à propos de GPT-Red.
Limites à connaître
Les chiffres sont déclarés par OpenAI et le modèle n'est pas encore public, donc personne ne peut reproduire la preuve. Nous ne savons pas combien de correctifs les mainteneurs accepteront, et les correctifs générés demandent malgré tout des itérations avec des experts humains. Les coûts dépendent des modèles et de la configuration utilisés.
Ce qui change pour ceux qui travaillent avec le numérique
Pour ceux qui gèrent des serveurs, un compte à faibles privilèges sur un système non mis à jour doit être traité comme root pour un attaquant disposant de ressources, selon OpenAI. Le patching ne peut plus attendre le mois prochain. Si tu ne veux pas t'occuper des mises à jour, l'hébergement avec mises à jour de sécurité gérées retire une partie du problème. Il est aussi utile d'isoler les services avec des bacs à sable, comme Firecracker et gVisor cités par OpenAI. Pour comprendre comment raisonne un attaquant, consulte les techniques d'élévation de privilèges sous Linux que nous utilisons lors des tests.
Notre avis
La donnée la plus sérieuse n'est pas le nombre d'exploits, mais le coût par exploit. Avec 1 279 dollars chacun, trouver une faille coûte moins que beaucoup de primes de bug bounty. Il faut dire que le texte sert aussi de vitrine à OpenAI, et la comparaison avec les primes est une estimation favorable. Cela reste toutefois un signal clair, y compris pour les petites entreprises, comme nous l'avons écrit sur la sécurité des PME.
Questions fréquentes
Combien d'exploits la pipeline d'OpenAI a-t-elle générés ?
948 exploits fonctionnels d'élévation de privilèges locale, plus des PoC pour 291 fuites d'informations. Ils ont été obtenus lors d'une exécution à la mi-octobre 2026 sur une distribution Linux courante.
Combien a coûté l'exécution ?
1 213 430 dollars en crédits API, soit 1 279 dollars par exploit. OpenAI précise qu'il s'agit d'une limite supérieure et non d'un coût optimisé.
Les failles sont-elles déjà corrigées ?
Pas toutes. OpenAI signale qu'en 10 jours plus de 100 LPE avaient été corrigées ou avaient des correctifs en préparation par d'autres, et qu'environ 300 étaient discutées publiquement.
Un attaquant peut-il utiliser la même méthode ?
En théorie oui. Selon The Hacker News, l'accès à ces modèles n'est pas réservé aux défenseurs. Le modèle utilisé par OpenAI, en revanche, n'est pas encore public.
Que dois-je faire, moi ?
Mets régulièrement à jour ton système d'exploitation. Isole les services les plus exposés et limite les comptes locaux, car un utilisateur ordinaire sur un système non mis à jour peut devenir root.
Les prochaines vagues de correctifs détermineront la durée de la fenêtre de risque
La question est maintenant de savoir à quelle vitesse les correctifs arrivent sur les systèmes en production. Surveille ces signaux dans les prochains mois.
- Suis les avis de sécurité de ta distribution Linux et mesure le nombre de jours entre la publication du correctif et son installation.
- Vérifie si ton fournisseur publie ses délais de réponse aux vulnérabilités du noyau.
- Lis comment évolue la comparaison entre modèles sur la sécurité, à partir de Claude et OpenAI.



