
 Ing. Calogero Bono
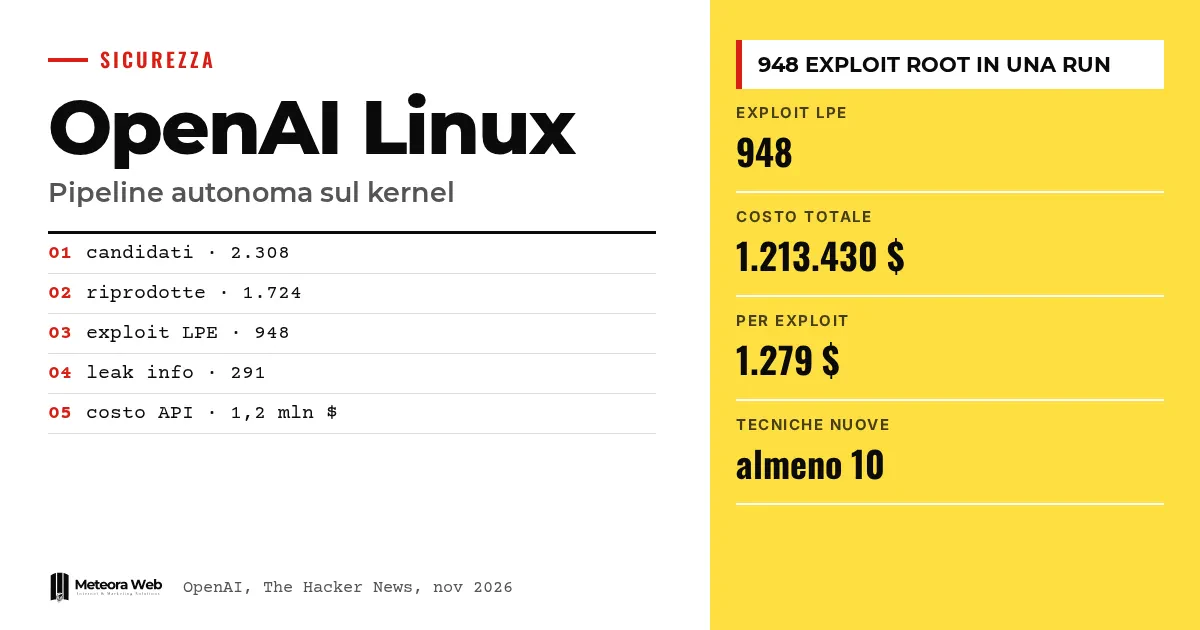
A OpenAI publicou os detalhes de uma pipeline autônoma que procura, valida e corrige falhas no kernel Linux. Em uma única execução de meados de outubro de 2026, com um modelo de cibersegurança ainda não lançado, ela produziu 948 exploits funcionais de escalonamento de privilégios local. O custo declarado em créditos de API é de US$ 1,2 milhão. Isso importa porque a descoberta de falhas vira um processo industrial, e quem administra servidores precisa atualizar mais rápido.
Alguns termos, antes de entrarmos nos fatos. LPE (local privilege escalation) é a exploração de uma falha que permite a um usuário sem privilégios se tornar root. PoC é a prova de conceito, um código mínimo que demonstra o problema. Exploit é o código que realmente explora a falha. Kernel é o núcleo do sistema operacional. N-day é uma vulnerabilidade já conhecida, enquanto a zero-day ainda não é.
O que a pipeline da OpenAI fez?
Segundo a OpenAI, o protótipo analisou 2.308 candidatos no kernel Linux, reproduziu dinamicamente 1.724 vulnerabilidades e gerou 948 exploits LPE. Também produziu provas de conceito para 291 vazamentos de informação.
Segundo o The Hacker News, a reprodução levou 30 horas. O alvo era uma distribuição desktop comum, não enfraquecida, e não um sistema reduzido de propósito para o experimento.
Como funciona, em cinco etapas?
A pipeline tem cinco estágios, todos confiados a agentes exceto o último.
- Descoberta, ou seja, identificar as partes relevantes para a segurança e buscar candidatos.
- Validação dinâmica em ambiente isolado.
- Avaliação da exploração.
- Geração dos patches.
- Revisão humana, antes do envio aos mantenedores.
Para cada falha, o sistema entrega análise da causa, PoC mínimo, patch candidato e exploit completo. O verdadeiro gargalo, escreve a OpenAI, não era descobrir, mas entender o que era reproduzível e urgente.
Quanto custa encontrar um exploit com IA?
A OpenAI declara US$ 1.213.430 em créditos de API, ou seja, US$ 1.279 por exploit. A própria empresa avisa que são mais um teto máximo, porque com uma engenharia melhor seria possível gastar menos.
A comparação com os prêmios históricos do Pwn2Own e do TyphoonPWN, de US$ 20.000 e US$ 70.000, leva a uma avaliação hipotética entre US$ 18,9 e US$ 66,3 milhões. É um cálculo da OpenAI, não uma receita real. Em um kernelCTF adaptado, com superfície de ataque reduzida, a pipeline obteve 21 exploits LPE gastando cerca de US$ 32.936.
O que dizem outros observadores?
Segundo o Google Threat Intelligence Group, citado pelo The Hacker News, as vulnerabilidades divulgadas por mês passaram de 5.045 em janeiro de 2026 para 10.740 em agosto. As de alto risco subiram de 131 para 350.
O National Cyber Security Centre britânico sustenta que as ferramentas de IA quase certamente aumentaram as descobertas de zero-day e encurtaram a passagem para N-days. Quem as configura mal, porém, continua exposto. Tratamos disso também a propósito do GPT-Red.
Limites a conhecer
Os números são declarados pela OpenAI e o modelo ainda não é público, então ninguém pode repetir a prova. Não sabemos quantos patches os mantenedores vão aceitar, e os patches gerados ainda exigem iteração com especialistas humanos. Os custos dependem dos modelos e da configuração usados.
O que muda para quem trabalha com o digital
Para quem administra servidores, uma conta com baixos privilégios em um sistema não atualizado deve ser tratada como root por um atacante com recursos, diz a OpenAI. A aplicação de patches não pode mais esperar o mês que vem. Se você não quer cuidar de atualizações, a hospedagem com atualizações de segurança gerenciadas tira parte do problema. Também convém isolar os serviços com sandbox, como Firecracker e gVisor citados pela OpenAI. Para entender como um atacante raciocina, veja as técnicas de privilege escalation no Linux que usamos nos testes.
Nossa opinião
O dado mais sério não é o número de exploits, mas o custo por exploit. Com US$ 1.279 cada, descobrir uma falha custa menos do que muitos prêmios de bug bounty. Vale dizer que o texto também é uma vitrine da OpenAI, e a comparação com os prêmios é uma estimativa favorável. Ainda assim, é um sinal claro, inclusive para as pequenas empresas, como escrevemos sobre a segurança das PMEs.
Perguntas frequentes
Quantos exploits a pipeline da OpenAI gerou?
948 exploits funcionais de escalonamento de privilégios local, além de PoCs para 291 vazamentos de informação. Foram obtidos em uma execução de meados de outubro de 2026 em uma distribuição Linux comum.
Quanto custou a execução?
US$ 1.213.430 em créditos de API, ou seja, US$ 1.279 por exploit. A OpenAI esclarece que é um limite superior e não um custo otimizado.
As falhas já foram corrigidas?
Nem todas. A OpenAI aponta que, em 10 dias, mais de 100 LPEs haviam sido corrigidas ou tinham patches em preparação por outros, e cerca de 300 eram discutidas publicamente.
Um atacante pode usar o mesmo método?
Em teoria, sim. Segundo o The Hacker News, o acesso a esses modelos não se limita aos defensores. O modelo usado pela OpenAI, porém, ainda não é público.
O que devo fazer?
Atualize o sistema operacional com regularidade. Isole os serviços mais expostos e limite as contas locais, porque um usuário comum em um sistema não atualizado pode se tornar root.
As próximas ondas de patches vão decidir quanto dura a janela de risco
A questão agora é a velocidade com que as correções chegam aos sistemas em produção. Observe estes sinais nos próximos meses.
- Acompanhe os avisos de segurança da sua distribuição Linux e meça quantos dias passam entre o patch e a instalação.
- Verifique se o seu fornecedor publica os tempos de resposta a vulnerabilidades do kernel.
- Leia como muda a comparação entre modelos em segurança, a partir de Claude e OpenAI.



