
 Ing. Calogero Bono
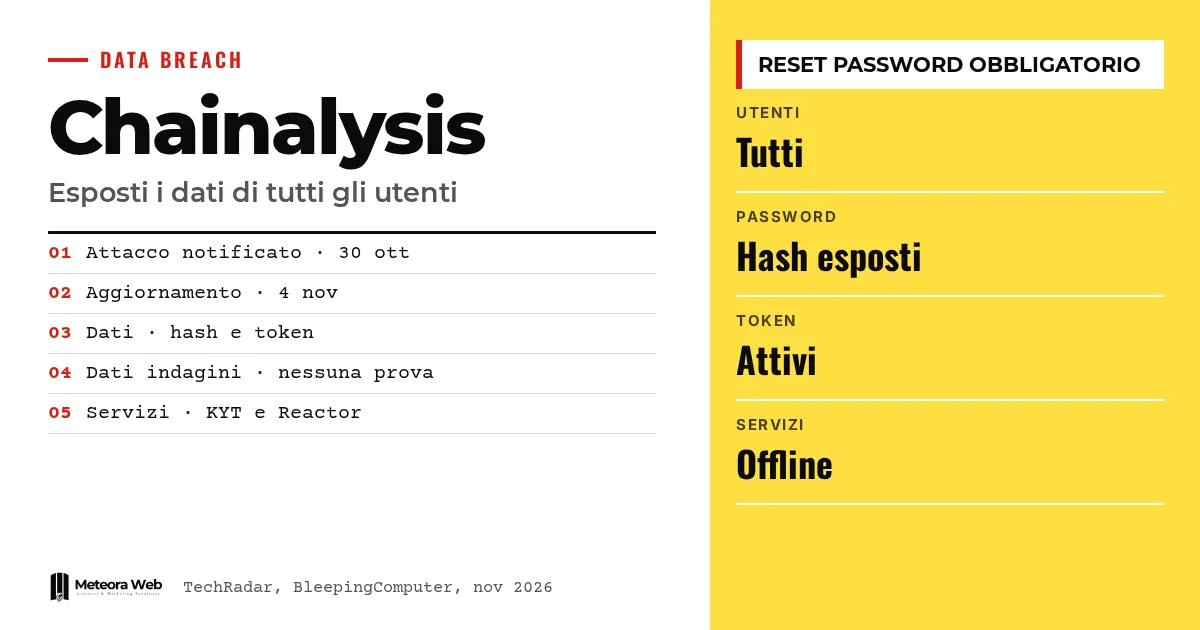
Chainalysis, entreprise d'analyse blockchain utilisée par les forces de l'ordre et les sociétés crypto, a reconnu que l'attaque subie fin octobre 2026 a exposé les données de tous ses utilisateurs. Il s'agit de noms, d'identifiants, de hachages des mots de passe et de jetons actifs. Le premier communiqué parlait d'un impact limité, puis les mises à jour ont changé la donne. Cela compte parce que l'entreprise fournit des outils d'enquête aux institutions et aux entreprises, et parce que l'attaque semble faire partie d'une vague plus large.
Quelques termes, avant d'entrer dans les faits. Hachage du mot de passe est la version transformée du mot de passe, qui ne l'affiche pas en clair mais peut être attaquée. Jeton actif est un code qui maintient une session ouverte ou autorise l'accès. On-path attack (ou MITM) est une attaque où quelqu'un s'insère dans le chemin des données. Allowlist est la liste des adresses IP autorisées. Techniques agentiques désigne des outils d'IA qui opèrent de manière autonome.
Que s'est-il passé chez Chainalysis, jour après jour ?
Selon TechRadar, le 30 octobre 2026 l'entreprise a signalé être la cible d'une attaque, « similaire à beaucoup d'autres plateformes tech ces dernières semaines » et sans lien avec le récent vol de cryptomonnaies qui a touché Binance.
Au départ, seuls des accès à des données non sensibles apparaissaient. Le 4 novembre, la confirmation est venue qu'une « on-path attack » avait exposé une partie des mots de passe des clients. Puis, comme le rapporte BleepingComputer, l'entreprise a découvert que les données de tous les utilisateurs avaient été exposées.
Quelles données ont été exposées ?
Le premier communiqué mentionnait les ID utilisateurs, les noms complets, les adresses e-mail et les étiquettes de rôle. Dans la mise à jour de mercredi, la société écrit que « noms, identifiants, hachages des mots de passe et jetons actifs de tous les utilisateurs de Chainalysis » ont été exposés à un acteur malveillant.
Chainalysis déclare ne disposer d'aucune preuve d'accès aux données d'enquête ni de manipulation des données d'attribution. Il s'agit d'une déclaration de l'entreprise, non d'une vérification indépendante. La source originale indique que les mots de passe en clair et les secrets MFA n'étaient pas compromis dans la phase initiale.
Quels services ont été coupés et comment rétablir l'accès ?
L'entreprise a mis hors ligne Reactor, Data Solutions et Chain (Beta), puis l'interface et l'API de KYT, d'autres produits de filtrage d'adresses et la page de connexion, pour « activité anormale ». Les comptes touchés ont été bloqués.
Pour retrouver l'accès, les clients doivent écrire au support ou à leur interlocuteur avec les adresses IP de confiance, à intégrer dans une liste d'autorisation. Ils devront ensuite réinitialiser le mot de passe et renouveler les clés API. Le rétablissement de KYT et Address Screening a commencé de façon partielle, tandis que Reactor et Data Solutions restent à remettre en ligne.
Pourquoi cette attaque s'inscrit-elle dans une vague d'attaques par IA ?
Chainalysis parle de « techniques agentiques offensives ». The Hacker News rappelle que Chainstack, OpenCode, Warp et WorkOS ont aussi déclaré des attaques guidées par l'IA, certaines avec l'outil ARTEX. Selon Microsoft, des acteurs utilisent un framework d'IA pour chercher des secrets dans les dépôts GitHub publics.
Il n'est pas démontré que l'attaque contre Chainalysis soit liée à cette campagne. La source indique seulement que l'identité de l'auteur n'est pas claire. Au cours de ces mêmes semaines, Binance a signalé un vol d'environ 6,34 milliards de dollars attribué à des pirates nord-coréens.
Limites à connaître
Beaucoup d'éléments manquent. Aucun groupe n'a revendiqué l'attaque et les données ne sont pas apparues sur le dark web, mais on ne sait pas s'il y aura une tentative d'extorsion. L'ampleur réelle de l'accès et le délai de rétablissement de Reactor et Data Solutions restent incertains. L'absence de preuves d'accès aux données d'enquête est une déclaration de l'entreprise et pourrait évoluer avec l'avancée de l'enquête.
Ce qui change pour ceux qui travaillent dans le numérique
Si tu utilises des services d'analyse ou des API tierces, ce cas montre qu'un fournisseur peut te bloquer pendant des jours. Prévois un plan pour travailler sans l'outil. Les hachages ne sont pas des mots de passe en clair, mais s'ils sont mal choisis ils peuvent être forcés, d'où l'importance de la façon dont tu les protèges dans tes systèmes, par exemple avec Bcrypt et Argon2. Chainalysis recommande de changer les mots de passe réutilisés sur d'autres systèmes. Il en va de même après la violation de mSecure. Renouvelle aussi tes clés API.
Notre avis
La communication par étapes est le point faible. Dire d'abord que les dégâts étaient limités, puis qu'ils touchaient tous les utilisateurs, coûte de la confiance, surtout à une entreprise qui vend la fiabilité à ceux qui mènent des enquêtes. Il reste appréciable qu'elle ait bloqué les accès et imposé réinitialisations et rotation des clés, quitte à interrompre le service. Le vrai enjeu, cependant, est la rapidité des attaques menées par des agents IA. Les délais de réaction qui suffisaient hier risquent de ne plus suffire.
Questions fréquentes
Chainalysis a-t-elle perdu des mots de passe en clair ?
Non, selon les sources ce sont les hachages qui ont été exposés, pas les mots de passe en clair. Les hachages peuvent néanmoins être attaqués, donc la réinitialisation est obligatoire.
Tous les clients ont-ils été touchés ?
Oui, selon la mise à jour de Chainalysis, noms, identifiants, hachages des mots de passe et jetons actifs de tous les utilisateurs ont été exposés. Au départ, on parlait d'un impact limité.
Les données d'enquête sont-elles en sécurité ?
Chainalysis déclare ne disposer d'aucune preuve d'accès aux données d'enquête ni de manipulation des données d'attribution. Il s'agit d'une déclaration de l'entreprise, l'enquête se poursuit.
Comment retrouver l'accès ?
Il faut transmettre au support ou à son interlocuteur de compte les adresses IP de confiance pour la liste d'autorisation. Ensuite, on réinitialise le mot de passe et on renouvelle les clés API.
L'attaque est-elle liée à celle de Binance ?
Selon Chainalysis, non – l'attaque est « non corrélée » au vol récent qui a touché Binance. L'entreprise la décrit comme similaire à celles subies par d'autres plateformes tech.
Ce qu'il faut surveiller dans les prochaines semaines concernant Chainalysis
L'enquête est ouverte et le tableau a changé plusieurs fois en quelques jours. Il est utile de suivre quelques signaux précis.
- Vérifie si Chainalysis met à jour son évaluation concernant les données d'enquête et l'attribution.
- Vérifie si des revendications ou des données en vente apparaissent, signe d'une possible extorsion.
- Suis les alertes de Microsoft et Google sur les campagnes à base d'agents IA, et lis comment DreamHost a réagi dans un cas similaire.
Sources
- techradar.com, Chainalysis admits all users affected in major data breach — names, usernames, password hashes, and live tokens all exposed
- bleepingcomputer.com, Chainalysis says breach exposed credentials for all customers
- thehackernews.com, Chainalysis Breach Exposes All Users' Credentials, Forces Shutdown of Key Services



