
 Ing. Calogero Bono
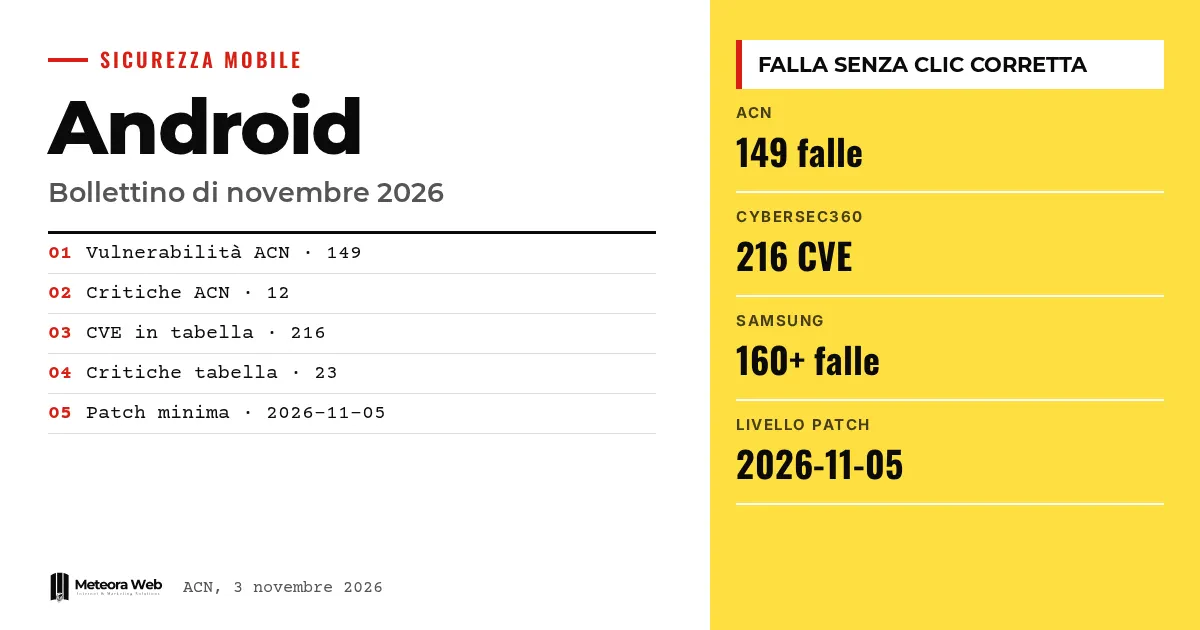
Google ने Android का नवंबर 2026 सुरक्षा बुलेटिन जारी किया है, और स्रोत गिनती पर एकमत नहीं हैं। राष्ट्रीय साइबर सुरक्षा एजेंसी (ACN) 149 कमजोरियां बताती है, जबकि Cybersecurity360 के अनुसार ये 216 हैं। सुधारों में एक ऐसी खामी है जिसका फायदा उपयोगकर्ता के कोई क्लिक किए बिना उठाया जा सकता है, और एक, CVE-2026-58882, जिसका Proof of Concept पहले से इंटरनेट पर है। अगर आप कंपनी के फोन संभालते हैं, तो सबसे पहले पैच स्तर की जांच करना ज़रूरी है।
कुछ शब्द, तथ्यों में जाने से पहले। CVE एक कोड है जो ज्ञात कमजोरी की पहचान करता है। Proof of Concept (PoC) एक डेमो कोड है जो साबित करता है कि खामी का फायदा उठाया जा सकता है। Denial of Service ऐसे हमले को कहते हैं जो किसी सेवा को अनुपलब्ध कर दे। Remote Code Execution का मतलब है दूर से डिवाइस पर कोड चलाना। SVE वह पहचानकर्ता है जो Samsung अपने Galaxy की खास खामियों के लिए इस्तेमाल करता है।
नवंबर 2026 के Android बुलेटिन में क्या है?
ACN के अलर्ट AL02/261103/CSIRT-ITA के अनुसार Google ने 149 कमजोरियां ठीक की हैं, जिनमें 12 गंभीर और 137 उच्च गंभीरता की हैं। इनके प्रकार हैं दूर से कोड चलाना, विशेषाधिकार बढ़ाना, सेवा से इनकार और जानकारी का लीक होना।
Cybersecurity360 के अनुसार 2 नवंबर को प्रकाशित बुलेटिन में 216 CVE हैं, जिनमें 23 गंभीर हैं। सबसे बड़ी समस्या Android के Framework में एक कमजोरी है, जो बिना किसी इंटरैक्शन के कोड चलाने दे सकती है।
संख्याएं मेल क्यों नहीं खातीं?
स्रोत अंतर की वजह नहीं बताते। Cybersecurity360 के अनुसार उसकी गिनती बुलेटिन की तालिकाओं में मौजूद CVE की है, जबकि ACN की चेतावनी में आंकड़ा सारांश के रूप में है। हो सकता है यह प्रविष्टियां गिनने के तरीके पर निर्भर करे, लेकिन यह हमारा अनुमान है, पुष्टि नहीं।
SamMobile ने तीसरी संख्या दी है, Google के 155 सुधार और 20 गंभीर। सलाह यह है कि सिर्फ कुल संख्या पर न रुकें, बल्कि इंस्टॉल किया गया पैच स्तर देखें।
SMS of Death वाली खामी क्या है?
ACN ने CVE-2026-58882 की सूचना दी है, जो Denial of Service प्रकार की है और "SMS of Death" नाम से जानी जाती है। यह WapPushOverSms कंपोनेंट और decodeWapPdu फ़ंक्शन से जुड़ी है, जो WAP Push संदेशों के पैरामीटर की ठीक से जांच नहीं करता।
एक खास तरह से बना SMS, पीड़ित की किसी कार्रवाई के बिना, com.android.phone प्रक्रिया को ठप कर सकता है। ACN के अनुसार इससे मोबाइल नेटवर्क प्रभावित होगा, आपातकालीन कॉल भी, और कुछ मामलों में बार-बार रीस्टार्ट हो सकता है। इस पर हमने एक अलग विश्लेषण में लिखा है।
Samsung Galaxy पर क्या असर पड़ेगा?
SamMobile के अनुसार नवंबर का Samsung पैच 160 से अधिक खामियां ठीक करता है, जिनमें 24 Galaxy के लिए खास हैं। इनमें से 17 सार्वजनिक हो चुकी हैं और सात गोपनीय रखी गई हैं। सुधार Exynos चिपसेट, bootloader, लॉक स्क्रीन, SIM lock, Dialer, Contacts और Messages से जुड़े हैं।
Samsung इसे अगले कुछ दिनों में जारी करने वाला है। यह रिलीज़ ऐसे समय आ रहा है जब One UI 9.0 संगत मॉडलों के बड़े हिस्से पर पहुंच रहा है।
ध्यान रखने योग्य सीमाएं
तीनों स्रोतों की कमजोरियों की गिनती अलग है, और कोई भी यह नहीं बताता कि ऐसा क्यों है। Framework की बिना क्लिक वाली खामी की तकनीकी जानकारी हमारे पास नहीं है। ACN की चेतावनी से हमें बस इतना पता है कि CVE-2026-58882 का PoC इंटरनेट पर है, लेकिन यह नहीं कि इसका इस्तेमाल पहले से हो रहा है या नहीं। अपडेट कब पहुंचेंगे, यह हर निर्माता पर निर्भर करता है।
डिजिटल काम करने वालों के लिए क्या बदलता है
स्मार्टफोन के बेड़े संभालने वालों के लिए मानक स्तर 2026-11-05 या उसके बाद का है, जैसा Cybersecurity360 बताता है। ACN के अनुसार प्रभावित संस्करण Android 14, 15, 16, 16-qpr2 और 17 हैं, जिनमें नवंबर से पहले के पैच हैं। वितरण का बिखरा होना असर डालता है, जैसा Android 17 का सिर्फ 1% पर रुका होना दिखाता है। अगर आप कंपनी के ऐप बनाते हैं, तो सुरक्षा को प्रक्रियाओं में शामिल करना तेज़ प्रतिक्रिया में मदद करता है।
हमारी राय
मासिक बुलेटिन अब एक रस्म बन चुका है, पर असली समस्या Google के सुधार और आपकी जेब में रखे फोन के बीच की दूरी है। सिर्फ SMS से चालू होने वाली खामी, जिसमें कोई कुछ भी न छुए, इस देरी को और भी कम सहने लायक बनाती है। कंपनियों को पैच स्तर को उपयोगकर्ता की बात मानकर नहीं, बल्कि निगरानी वाले डेटा की तरह देखना चाहिए। यह भी चौंकाने वाला है कि आधिकारिक गिनतियों में इतना बड़ा अंतर है।
अक्सर पूछे जाने वाले प्रश्न
नवंबर 2026 के Android पैच में कितनी खामियां ठीक होती हैं?
यह स्रोत पर निर्भर करता है। ACN 149 कमजोरियां बताती है, Cybersecurity360 216 गिनती है और SamMobile Google के 155 सुधार बताता है। स्रोत अंतर की वजह नहीं बताते।
मेरे पास कौन सा पैच स्तर होना चाहिए?
Cybersecurity360 के अनुसार लागू होने वाले सभी सुधारों के लिए 2026-11-05 या उसके बाद का स्तर। इसे सेटिंग में फोन की जानकारी वाले हिस्से में देखा जा सकता है।
CVE-2026-58882 क्या है?
यह एक Denial of Service खामी है, जिसे SMS of Death भी कहते हैं। ACN के अनुसार एक खास तरह से बना WAP Push SMS उपयोगकर्ता की किसी कार्रवाई के बिना टेलीफोनी को ठप कर सकता है।
कौन से Android संस्करण प्रभावित हैं?
ACN के अनुसार Android 14, 15, 16, 16-qpr2 और 17 जिनमें नवंबर 2026 से पहले के सुरक्षा पैच हैं।
Samsung पर पैच कब आएगा?
SamMobile के अनुसार अगले कुछ दिनों में। यह वितरण संगत Galaxy स्मार्टफोन और टैबलेट के लिए होगा।
नवंबर पैच के बारे में अगले कुछ हफ्तों में क्या जांचें
बुलेटिन आ चुका है, पर असली बात यह है कि वह असली डिवाइस तक कब पहुंचता है। आने वाले कुछ दिनों में पता चलेगा कि निर्माता सुधार कितनी तेज़ी से बांटते हैं।
- अपने बेड़े के कौन से मॉडल 2026-11-05 स्तर पा रहे हैं और कौन पीछे हैं, यह जांचें।
- ACN के अपडेट पर नज़र रखें, ताकि पता चले कि CVE-2026-58882 के PoC का इस्तेमाल हो रहा है या नहीं।
- जिन उपकरणों में अभी अपडेट नहीं आया है, उनके लिए निर्माता से रिलीज़ की तारीख पूछें।



