
 Ing. Calogero Bono
Cloudflare ने भारतीय सर्टिफ़िकेट अथॉरिटी eMudhra की आठ कमज़ोर क्रिप्टोग्राफ़िक चाबियों पर एक फ़ॉलो-अप विश्लेषण प्रकाशित किया है, जिन्हें 19 अक्टूबर 2026 को खोजा गया था। कंपनी के अनुसार सबसे अहम सिस्टम पहले से सुरक्षित हैं और उसके कनेक्शन पर किसी तरह की इंटरसेप्शन का कोई संकेत नहीं मिला। फिर भी नकली सर्टिफ़िकेट कुछ ही घंटों में सामने आ गए, और कई ब्राउज़र, बॉट और एम्बेडेड ऐप अब भी समझौता हुई चेन को स्वीकार कर रहे हैं। जो लोग वेबसाइट और ऑनलाइन सेवाएँ चलाते हैं, उनके लिए यह जोखिम सैद्धांतिक नहीं है।
कुछ शब्द, तथ्यों में जाने से पहले। CA (सर्टिफ़िकेट अथॉरिटी) वह संस्था है जो उन सर्टिफ़िकेट जारी करती है जिन पर HTTPS का लॉक टिका है। इंटरमीडिएट चाबी वह चाबी है जिससे CA वेबसाइटों के सर्टिफ़िकेट पर हस्ताक्षर करती है। CRL रद्द किए गए सर्टिफ़िकेट की सूची है। Certificate Transparency जारी सर्टिफ़िकेट का सार्वजनिक रजिस्ट्री है, और SCT उसकी रसीदें हैं। SAN और SNI उन डोमेन नामों को दर्शाते हैं जो सर्टिफ़िकेट में हैं और जो क्लाइंट माँगता है।
eMudhra की चाबियों के साथ क्या हुआ?
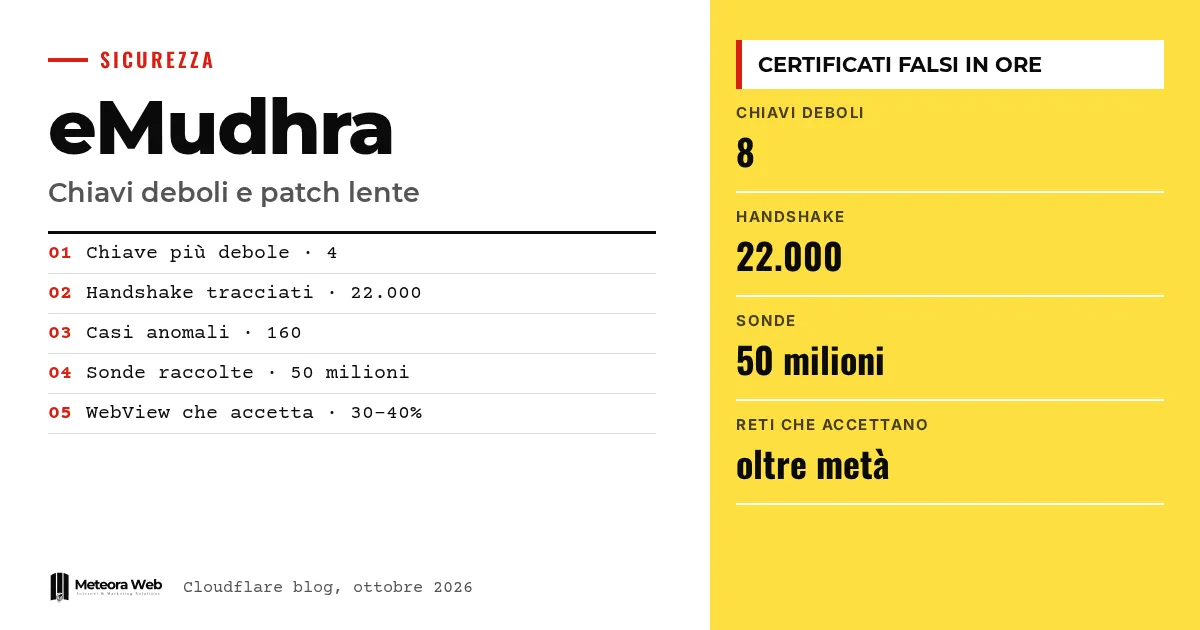
Cloudflare के अनुसार, eMudhra को अपनी चाबियों की सुरक्षा के लिए 115 अंकों की एक संख्या चुननी थी, लेकिन उसने संख्या 4 इस्तेमाल की। बाकी सात चाबियाँ भी उतनी ही कमज़ोर थीं, जिनके मान 56, 66, 115, 155, 156, 230 और 237 थे।
Cloudflare बताता है कि इंटरमीडिएट चाबियाँ सार्वजनिक सर्टिफ़िकेट से लगभग तुरंत कोई भी दोबारा बना सकता है। इसके बाद कोई भी किसी भी डोमेन के लिए सर्टिफ़िकेट बना सकता है, जिन्हें कोई अपडेट न किया गया और Certificate Transparency की जाँच न करने वाला क्लाइंट स्वीकार कर लेगा।
कंपनी के अनुसार यह मामला अनोखा है। DigiNotar, TÜRKTRUST और TrustWave जैसी घटनाओं में नकली सर्टिफ़िकेट जारी करने की शक्ति केवल कुछ ही लोगों के पास पहुँची थी।
Cloudflare ने कैसे प्रतिक्रिया दी?
19 अक्टूबर को उच्च प्रभाव वाले सिस्टम पर पैच लगने शुरू हुए, सबसे पहले Pingora प्रॉक्सी पर, जो ग्राहकों के सर्वर की ओर जाने वाले अधिकांश आउटगोइंग कनेक्शन संभालते हैं। कुछ ही घंटों में उन्होंने कमज़ोर चाबियों को अस्वीकार करना शुरू कर दिया।
साथ ही, AI की मदद से किए गए कोड विश्लेषण ने चार घंटों में उन बाकी सिस्टम को खोज निकाला जो इन चाबियों पर भरोसा करते थे। हर एक के लिए टिकट खोला गया। अर्जेंट काम तुरंत और बाकी पिछले सप्ताह के अंत तक होने थे। प्रकाशन के समय कुछ कम-प्रभाव वाले टिकट अभी बंद होने बाकी हैं।
क्या इन चाबियों से सर्टिफ़िकेट पहले ही जाली बने हैं?
हाँ, Cloudflare के अनुसार। 21 अक्टूबर से Pingora में एक लॉग उन सर्टिफ़िकेट को दर्ज कर रहा है जिन पर कमज़ोर चाबियों से हस्ताक्षर हुए हैं। लगभग एक सप्ताह में इसने करीब 22,000 हैंडशेक प्रयास गिने। इनमें दो-तिहाई परीक्षण साइटों की ओर थे, और लगभग बाकी लगभग सभी ऐसे सर्वरों की ओर, जो प्रतीत होता है कमज़ोर इंटरमीडिएट से खुद एक सर्टिफ़िकेट बना चुके थे। सक्रिय सत्यापन वाले हर हैंडशेक को अस्वीकार किया गया।
लगभग 160 मामले असामान्य थे, जिनमें अन्य संगठनों के डोमेन नाम थे, कुछ उपभोक्ता IoT उपकरणों से जुड़े। कुछ सर्टिफ़िकेट दो साल से ज़्यादा वैध थे, जो कोई सार्वजनिक CA जारी नहीं कर सकती। एक सर्टिफ़िकेट 20 अक्टूबर को 18:19 UTC पर बना था, यानी Mozilla की रिपोर्ट आने के एक घंटे से भी कम समय बाद।
हालाँकि Cloudflare के अनुसार ये सर्वरों के डिफ़ॉल्ट सर्टिफ़िकेट लगते हैं, इंटरसेप्शन की कोशिश नहीं। यह मामला उन अन्य घटनाओं जैसा है जिनमें कमज़ोरी का तुरंत परीक्षण हुआ, जैसे Oracle E-Business Suite का मामला।
कितने विज़िटर अब भी असुरक्षित हैं?
Cloudflare बिना कनेक्शन तोड़े सीधे विज़िटर का परीक्षण नहीं कर सकता। इसलिए उसने सत्यापन पृष्ठों में दो प्रोब जोड़े, एक eMudhra सर्टिफ़िकेट वाला और एक नियंत्रण प्रोब। एक सप्ताह में उसने 50 करोड़ प्रोब जुटाए।
उसकी तस्वीर कुछ इस तरह है।
- आधुनिक और अपडेट किए गए ब्राउज़र ज़्यादातर सुरक्षित हैं।
- बॉट और पुराने ब्राउज़र नहीं।
- Android WebView जैसे एम्बेडेड ब्राउज़र वाले ऐप 30-40% मामलों में अब भी चेन स्वीकार करते हैं।
- बड़े नेटवर्क में आधे से ज़्यादा प्रोब समझौता हुई चेन स्वीकार करते हैं।
पहले सप्ताहांत में कुछ सुधार के बाद रुझान स्थिर है। लेकिन ट्रैफ़िक की तस्वीर पुष्ट न हुए बॉट से बिगड़ी है, और केवल JavaScript चलाने वाले क्लाइंट ही प्रोब भेजते हैं।
ध्यान रखने योग्य सीमाएँ
eMudhra ने चाबी बनाने वाली एक स्क्रिप्ट में गड़बड़ी की बात मानी है, लेकिन उसे अभी साझा नहीं किया है। यह अभी स्पष्ट नहीं है कि रिव्यूअर और क्रॉस-साइनर की क्या भूमिका थी, और CRL पहले एक शायद सही चाबी से और बाद में कमज़ोर चाबी से क्यों हस्ताक्षरित हुई। Cloudflare ने इंटरसेप्शन को केवल अप्रत्यक्ष संकेतों के आधार पर बाहर रखा है। किसी लक्षित इंटरसेप्शन को पूरी तरह नकारा नहीं जा सकता। विज़िटर के आँकड़े बॉट से भी प्रभावित हैं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आप वेबसाइट, ऐप या मैनेजमेंट सॉफ़्टवेयर चलाते हैं, तो जाँच लें कि आपके सर्वर, लाइब्रेरी और क्लाइंट eMudhra की चाबियों को अस्वीकार करते हैं या नहीं। बाहरी सेवाओं से जुड़ने वाले सॉफ़्टवेयर पर भी ध्यान दें, जैसे WebView वाले मोबाइल ऐप और स्वचालित स्क्रिप्ट, क्योंकि ये अक्सर पीछे रह जाते हैं। macOS पर विकसित करने वाले लोग Cloudflare द्वारा दिए गए निर्देशों का ध्यान से पालन करें। अगर आपके पास सुरक्षा अपडेट वाली होस्टिंग है, तो प्रदाता से पैच की स्थिति की पुष्टि करें। यह मुद्दा उन लोगों से भी जुड़ता है जो डिजिटल हस्ताक्षर के लिए सर्टिफ़िकेट इस्तेमाल करते हैं।
हमारी राय
सबसे चिंताजनक बात बग नहीं, बल्कि अपडेट की धीमी गति है। ऐसी चाबी जिसे कोई भी दोबारा बना सकता है, एक बड़ी चूक है, और फिर भी आधे से ज़्यादा प्रोब का चेन स्वीकार करना एक बड़ी समस्या की ओर इशारा करता है, यानी ऐसा सॉफ़्टवेयर जिसे कोई अपडेट नहीं करता। यह मामला दिखाता है कि क्रिप्टोग्राफ़िक चाबियाँ कितनी अहम हैं, जैसे Cisco SD-WAN पर KeyDrift मैलवेयर में दिखा था। नियंत्रण प्रणाली पर भी सवाल बना रहता है, क्योंकि ऑडिट और क्रॉस-साइनिंग कुछ भी नहीं रोक पाए।
अक्सर पूछे जाने वाले सवाल
eMudhra की कमज़ोर चाबियाँ क्या हैं?
ये CA की आठ इंटरमीडिएट चाबियाँ हैं, जो 4 या 56 जैसी छोटी संख्याओं से बनीं। इसी वजह से कोई भी सार्वजनिक सर्टिफ़िकेट से इन्हें दोबारा बनाकर नकली सर्टिफ़िकेट पर हस्ताक्षर कर सकता है।
क्या Cloudflare से समझौता हुआ?
Cloudflare के अनुसार उसके कनेक्शन के इंटरसेप्शन का कोई सबूत नहीं है। उच्च प्राथमिकता वाले सिस्टम अपडेट हो चुके हैं और कुछ कम-प्रभाव वाले टिकट अभी बाकी हैं।
किसी वेबसाइट या ऐप के लिए जोखिम क्या है?
यह क्लाइंट पर निर्भर करता है। जो क्लाइंट अपडेट नहीं है और Certificate Transparency की जाँच नहीं करता, वह किसी भी डोमेन के लिए नकली सर्टिफ़िकेट स्वीकार कर सकता है, जिससे संभावित इंटरसेप्शन हो सकता है।
कौन से सॉफ़्टवेयर सबसे ज़्यादा असुरक्षित हैं?
बॉट, पुराने ब्राउज़र और एम्बेडेड ब्राउज़र जैसे Android WebView। Cloudflare के अनुसार इनमें से 30-40% अब भी समझौता हुई चेन स्वीकार करते हैं।
अभी मुझे क्या करना चाहिए?
अपने सिस्टम अपडेट करें और Cloudflare द्वारा उल्लेखित Dennis Jackson की साइट पर दिए निर्देशों का पालन करें। अगर आप macOS पर विकसित करते हैं, तो उन निर्देशों को प्राथमिकता दें।
eMudhra मामले में आने वाले हफ़्तों में क्या देखें
यह मामला दो मोर्चों पर खुला है, eMudhra की व्याख्या और अपडेट की गति। दोनों पर नज़र रखना ज़रूरी है।
- देखें कि eMudhra चाबी बनाने वाली स्क्रिप्ट और ऑडिट व क्रॉस-साइनर के निष्कर्ष सार्वजनिक करता है या नहीं।
- अपने ऐप में इस्तेमाल होने वाले ब्राउज़र और रनटाइम के अपडेट पर नज़र रखें, खासकर WebView के।
- अपने सर्वर लॉग में ऐसे सर्टिफ़िकेट जाँचें जिनके डोमेन नाम अनुरोधित नामों से मेल नहीं खाते।




