
 Ing. Calogero Bono
Cloudflare опубликовала повторный анализ восьми слабых криптографических ключей индийского центра сертификации eMudhra, обнаруженных 19 октября 2026 года. По словам компании, самые критичные системы уже защищены, и перехвата её соединений не зафиксировано. Однако поддельные сертификаты появились уже через несколько часов, а многие браузеры, боты и встроенные в приложения компоненты продолжают принимать скомпрометированную цепочку. Для тех, кто управляет сайтами и онлайн-сервисами, риск совсем не теоретический.
Несколько терминов, прежде чем перейти к фактам. CA (certificate authority) — это центр, который выдаёт сертификаты, на которых держится замочек HTTPS. Промежуточный ключ — это ключ, которым CA подписывает сертификаты сайтов. CRL — список отозванных сертификатов. Certificate Transparency — публичный реестр выданных сертификатов, а SCT — их подтверждения. SAN и SNI указывают доменные имена, которые есть в сертификате и которые запрашивает клиент.
Что произошло с ключами eMudhra?
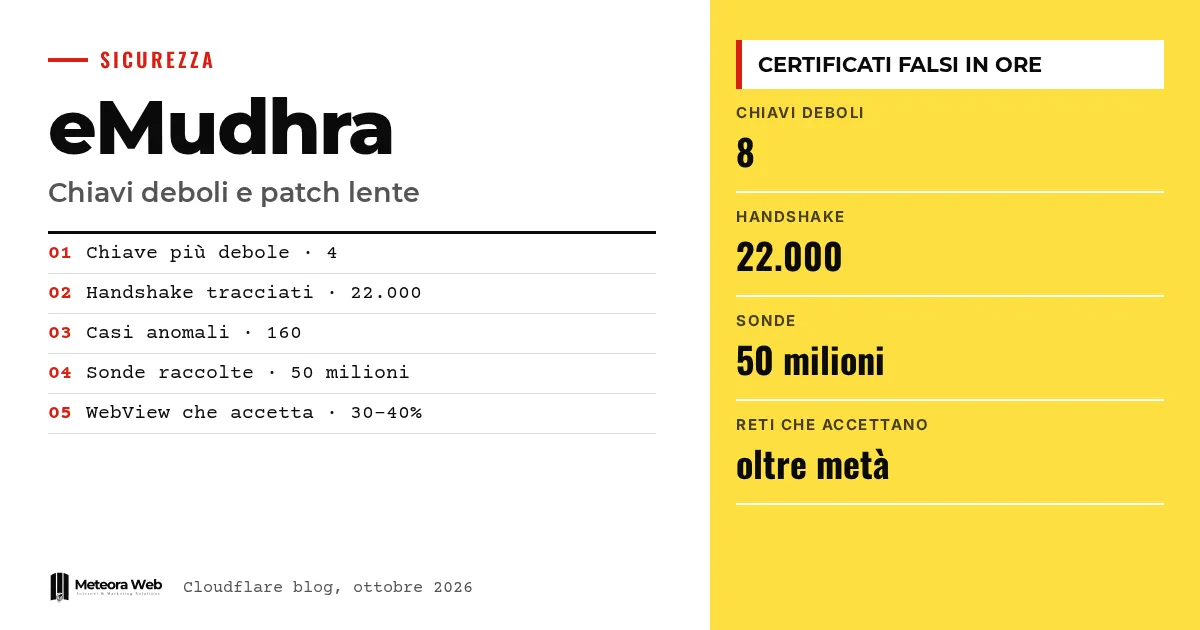
По данным Cloudflare, для защиты своих ключей eMudhra должна была выбрать число из 115 цифр, но использовала число 4. Остальные семь ключей были слабы точно так же, со значениями 56, 66, 115, 155, 156, 230 и 237.
Cloudflare объясняет, что промежуточные ключи почти сразу может восстановить любой человек по публичным сертификатам. Значит, любой способен создать сертификаты для любого домена, и их примет необновлённый клиент без проверки Certificate Transparency.
По мнению компании, такой случай беспрецедентен. Инциденты с DigiNotar, TÜRKTRUST и TrustWave давали возможность выпускать поддельные сертификаты лишь нескольким участникам.
Как отреагировала Cloudflare?
19 октября начались патчи для систем с высоким влиянием, в первую очередь для прокси Pingora, обращённых к серверам клиентов и обрабатывающих большую часть исходящих соединений. Уже через несколько часов они начали отвергать уязвимые ключи.
Параллельно анализ кода с помощью ИИ за четыре часа выявил остальные системы, которые доверяли этим ключам. Для каждой открыли заявку. Срочные исправления нужно было сделать сразу, остальные — до конца прошлой недели. На момент публикации остаётся закрыть несколько заявок с низким влиянием.
Использовались ли ключи для подделки сертификатов?
Да, по данным Cloudflare. С 21 октября журнал в Pingora фиксирует сертификаты, подписанные слабыми ключами. За примерно неделю было зафиксировано около 22 000 попыток рукопожатия. Две трети были направлены на тестовые сайты, почти все остальные — на серверы, которые, похоже, сами создали себе сертификат со слабым промежуточным ключом. Каждое рукопожатие с активной проверкой было отвергнуто.
Около 160 случаев были аномальными – с доменными именами других организаций, некоторые связаны с потребительскими IoT-устройствами. Некоторые сертификаты были действительны более двух лет, что больше допустимого для публичного CA. Один из них датирован 20 октября в 18:19 UTC, то есть меньше чем через час после публикации сообщения Mozilla.
Однако Cloudflare считает, что это, скорее всего, сертификаты по умолчанию на серверах, а не попытки перехвата. Случай похож на другие ситуации, когда уязвимость сразу начинают прощупывать, например на примере Oracle E-Business Suite.
Сколько посетителей всё ещё уязвимы?
Cloudflare не может напрямую проверить посетителей без разрыва соединений. Поэтому она добавила две проверочные пробы на страницы верификации – одну с сертификатом eMudhra и одну контрольную. За неделю собрано 50 миллионов проверок.
Картина, которую описывает компания, такая.
- Современные и обновлённые браузеры в основном защищены.
- Боты и старые браузеры — нет.
- Приложения со встроенным браузером, например Android WebView, всё ещё принимают цепочку в 30–40% случаев.
- В крупных сетях более половины проверок принимает скомпрометированную цепочку.
После небольшого прогресса в первые выходные динамика выровнялась. Однако трафик искажён неподтверждёнными ботами, а пробы отправляют только клиенты, выполняющие JavaScript.
Ограничения, которые нужно знать
eMudhra заявляет об ошибке в скрипте генерации ключей, но пока не опубликовала его. Остаётся неясной роль аудиторов и кросс-подписантов, а также то, почему список отозванных сертификатов сначала был подписан, возможно, корректным ключом, а затем слабым. Cloudflare исключает перехват только на основании косвенных признаков. Целенаправленный перехват полностью не исключён. Данные о посетителях, кроме того, искажены ботами.
Что меняется для тех, кто работает в цифровой среде
Если ты управляешь сайтами, приложениями или корпоративными системами, проверь, что серверы, библиотеки и клиенты отвергают ключи eMudhra. Важны и программы, которые обращаются к внешним сервисам, например мобильные приложения с WebView и автоматические скрипты, ведь их обновляют чаще всего с опозданием. Если ты разрабатываешь под macOS, внимательно следуй инструкциям Cloudflare. Если у тебя хостинг с управляемыми обновлениями безопасности, уточни у провайдера статус патча. Тема касается и тех, кто использует сертификаты для цифровой подписи.
Наше мнение
Самое тревожное здесь не сама ошибка, а медлительность обновлений. Ключ, который может восстановить любой, — огромный промах, но то, что более половины проверочных зондов по-прежнему принимает цепочку, показывает более широкую проблему – программы, которые никто не обновляет. Случай напоминает, насколько важны криптографические ключи, как и в вредоносной программе KeyDrift для Cisco SD-WAN. Остаётся и сомнение в системе контроля, ведь ни аудит, ни кросс-подпись ничего не остановили.
Часто задаваемые вопросы
Что такое слабые ключи eMudhra?
Это восемь промежуточных ключей CA, сгенерированных с короткими числами вроде 4 или 56. Поэтому любой может восстановить их по публичным сертификатам и подписать поддельные сертификаты.
Взломали ли Cloudflare?
По словам Cloudflare, признаков перехвата её соединений нет. Системы высокого приоритета обновлены, остаются несколько заявок с низким влиянием.
Какой риск для сайта или приложения?
Всё зависит от клиента. Необновлённый клиент без проверки Certificate Transparency может принять поддельный сертификат для любого домена, что делает перехват возможным.
Какие программы остаются самыми уязвимыми?
Боты, старые браузеры и встроенные браузеры вроде Android WebView. По данным Cloudflare, в последних 30–40% всё ещё принимают скомпрометированную цепочку.
Что делать прямо сейчас?
Обновляй системы и следуй инструкциям на сайте Дженниса Джексона, на которые ссылается Cloudflare. Если работаешь на macOS, эти рекомендации стоит выполнить в первую очередь.
Что отслеживать в ближайшие недели по делу eMudhra
История развивается по двум направлениям – объяснения eMudhra и темп обновлений. Стоит следить за обоими.
- Проверяй, публикует ли eMudhra скрипт генерации ключей и выводы по аудиту и кросс-подписи.
- Следи за обновлениями браузеров и сред выполнения, которые использują твои приложения, особенно WebView.
- Проверяй в логах своих серверов сертификаты с доменными именами, которые не совпадают с запрошенными.



