
 Ing. Calogero Bono
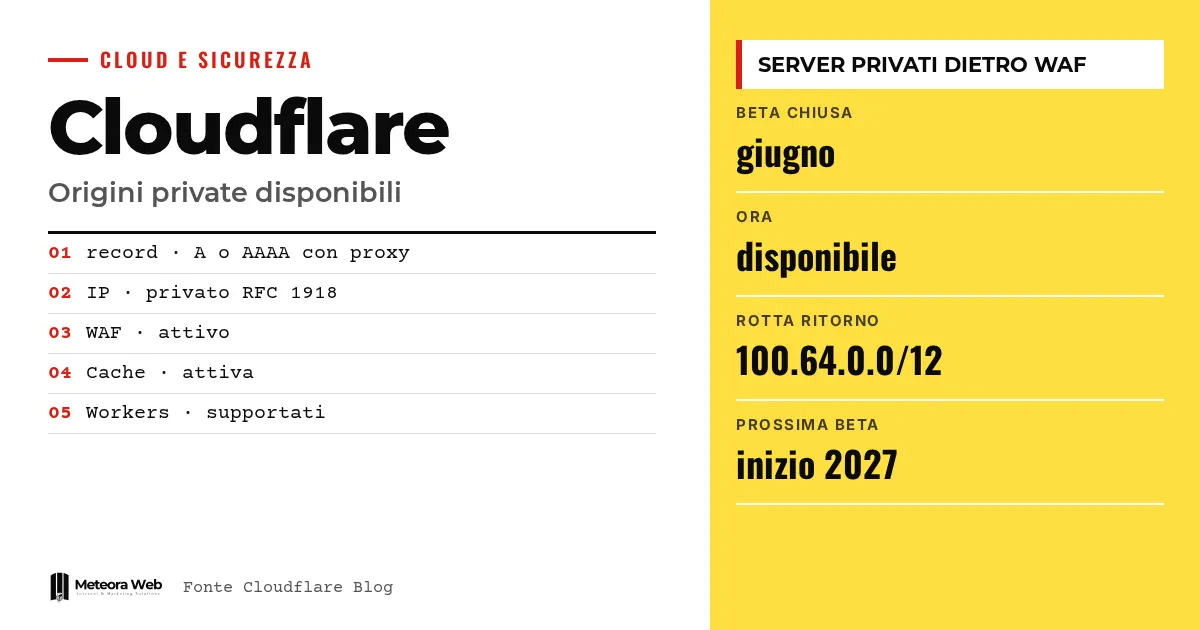
Cloudflare ने निजी ओरिजिन के लिए समर्थन को आम तौर पर उपलब्ध कर दिया है, जो जून में क्लोज़्ड बीटा में लॉन्च हुआ था। प्रॉक्सी वाला DNS रिकॉर्ड अब किसी निजी IP की ओर इशारा कर सकता है, और ट्रैफ़िक पहले से मौजूद Cloudflare One कनेक्शन से सर्वर तक पहुंचता है। जो लोग आंतरिक API, AI एजेंट बैकएंड या ऑपरेशनल टूल चलाते हैं, उनके लिए इसका मतलब है सर्वर को इंटरनेट पर खोले बिना WAF, कैश और बॉट मैनेजमेंट लागू करना। फिर भी यह समझना बाकी है कि असल में कौन सी आवश्यकताएं चाहिए।
कुछ शब्द, तथ्यों पर जाने से पहले। ओरिजिन वह सर्वर है जिस पर आपका एप्लिकेशन चलता है और जो Cloudflare के पीछे रहता है। WAF वह एप्लिकेशन फ़ायरवॉल है जो हानिकारक अनुरोधों को छानता है। Cloudflare One कंपनी का निजी कनेक्टिविटी प्लेटफ़ॉर्म है, जिसमें टनल और नेटवर्क शामिल हैं। RFC 1918 निजी IPv4 पते तय करता है, जैसे 10.0.0.50। CGNAT 100.64.0.0/10 ब्लॉक के साझा पते बताता है, जिन्हें ऑपरेटर इस्तेमाल करते हैं।
Cloudflare ने क्या जारी किया है?
Cloudflare के आधिकारिक ब्लॉग के अनुसार क्लोज़्ड बीटा के दौरान पहुंच उन योग्य ग्राहकों तक सीमित थी, जो अपने टीम अकाउंट से इसका अनुरोध करते थे। अब यह पहुंच उस समूह से आगे खुल रही है।
किसी निजी IP की ओर प्रॉक्सी वाला A या AAAA रिकॉर्ड इंगित किया जाता है, और एप्लिकेशन टूल सार्वजनिक ओरिजिन की तरह ही काम करते हैं।
- WAF और प्रबंधित नियम
- बॉट मैनेजमेंट
- रेट लिमिटिंग
- कैशिंग
- ट्रांसफ़ॉर्मेशन और रीराइट नियम
- Workers
यह कौन सी समस्या हल करता है?
Cloudflare के अनुसार उसने एक ही समस्या अक्सर सुनी है। आंतरिक API, AI एजेंट बैकएंड, MCP सर्वर और ऑपरेशनल टूल इंटरनेट के लिए नहीं बने होते, फिर भी उन्हें पार्टनरों, ग्राहकों या एजेंटों से अनुरोध स्वीकार करने होते हैं।
पहले इन सेवाओं के सामने Cloudflare लगाने के लिए सार्वजनिक IP, फ़ायरवॉल पर खुला पोर्ट या सर्वर के बगल में cloudflared चाहिए था। अक्सर निजी एप्लिकेशन को वे सुरक्षा उपाय नहीं मिलते थे जो सार्वजनिक एप्लिकेशन को मिलते हैं।
जो लोग निजी नेटवर्क पर काम करते हैं, वे हमारी गाइड AWS पर निजी सबनेट और सिक्योरिटी ग्रुप में और जान सकते हैं।
निजी रूटिंग कैसे काम करती है?
ओरिजिन की ओर प्रॉक्सी वाला रिकॉर्ड बनाया जाता है। समर्थित निजी रेंज के लिए निजी रूटिंग का विकल्प अपने आप चालू हो जाता है। अगर ओरिजिन के पास सार्वजनिक IP है जो केवल निजी नेटवर्क से पहुंचता है, तो इसे हाथ से सक्षम करना होता है।
RFC 1918 पते, CGNAT ब्लॉक RFC 6598 और स्थानीय IPv6 पते RFC 4193 के लिए यह सेटिंग अपने आप लागू होती है। इन रेंजों के लिए इसे बंद नहीं किया जा सकता, और API से ऐसा करने की कोशिश त्रुटि देती है।
API से बस DNS रिकॉर्ड पर private_routing विशेषता भेजनी होती है। जब प्रॉक्सी इसे देखता है, तो अनुरोध निजी नेटवर्क स्तर पर भेजा जाता है, जो मौजूदा कनेक्टिविटी का उपयोग करता है, यानी IPsec, GRE, Cloudflare Tunnel, CNI या Cloudflare Mesh। Cloudflare WAN के साथ ओरिजिन पर कोई कनेक्टर नहीं चाहिए। Mesh के साथ नेटवर्क में एक कनेक्टर कई ओरिजिन की सेवा कर सकता है।
इसे चालू करने के लिए क्या चाहिए?
Cloudflare द्वारा बताई गई कुछ आवश्यकताएं ज़रूरी हैं।
- अकाउंट पर Private Origins की अनुमति, जो टीम अकाउंट से मांगनी होती है।
- IPsec, GRE, CNI, Tunnel या Mesh के साथ Cloudflare One कनेक्टिविटी।
- Unified Routing सक्रिय, सिर्फ़ Tunnel को छोड़कर।
- WAN या Mesh के साथ वापसी का रूट, Cloudflare के स्रोत रेंज के लिए, IPv4 पर 100.64.0.0/12 और IPv6 पर दस्तावेज़ में दिया गया ब्लॉक।
Cloudflare चेतावनी देता है कि गायब वापसी रूट सबसे आम कॉन्फ़िगरेशन गलती रही है। अगर अनुरोध टाइमआउट हो रहे हैं और सर्वर तक कुछ नहीं पहुंचता, तो पहले वही जांचें।
सीमाएं जो जाननी चाहिए
कुछ सीमाएं अब भी हैं। Argo Smart Routing और CDN के समर्पित आउटबाउंड IP समर्थित नहीं हैं, और ओरिजिन की हेल्थ चेक के लिए Load Balancing चाहिए। पूरी सूची डेवलपर दस्तावेज़ में है। हमारे पास न कीमतों की जानकारी है और न किसी स्वतंत्र जांच की, और सक्रियण आपके टीम अकाउंट से होता है। निजी नेटवर्कों के बीच ट्रैफ़िक अभी विकास में है।
डिजिटल काम करने वालों के लिए क्या बदलता है
जो लोग पार्टनरों या AI एजेंटों के लिए API खोलते हैं, वे सर्वर पर सार्वजनिक IP और खुले पोर्ट के बिना काम चला सकते हैं, जिससे हमले की सतह घटती है। फिर भी साफ़ एक्सेस नियमों वाला सर्वर Linux नेटवर्क स्तर पर सावधानी से कॉन्फ़िगर करना ज़रूरी है। पहले से इस्तेमाल हो रहे WAF नियम, कैश और बॉट मैनेजमेंट होस्ट नाम पर बिना किसी अतिरिक्त बदलाव के लागू होते हैं। छोटी कंपनियों के लिए बाधा तकनीकी से ज़्यादा व्यावसायिक है, क्योंकि इसके लिए Cloudflare One का ढांचा और सेल्स टीम से संपर्क चाहिए।
हमारी राय
यह कदम उपयोगी है, क्योंकि सार्वजनिक सुरक्षा उन जगहों तक पहुंचती है जहां पहले सुविधा के लिए उसे छोड़ना पड़ता था। लेकिन छिपी लागत निर्भरता है। निजी सेवा की सुरक्षा के लिए नेटवर्क, DNS और फ़िल्टर एक ही प्रदाता से बंध जाते हैं, और आवश्यकताएं टीम अकाउंट के ज़रिए तय होती हैं। जो कंपनियां पहले से Cloudflare One इस्तेमाल करती हैं उनके लिए यह समझदारी है, बाकी को प्रतिबद्ध होने से पहले सरल विकल्पों की तुलना करनी चाहिए।
अक्सर पूछे जाने वाले सवाल
Cloudflare के निजी ओरिजिन क्या हैं?
ये निजी IP वाले सर्वर हैं, जिन तक Cloudflare आपके Cloudflare One कनेक्शन के ज़रिए पहुंचता है। ये इंटरनेट पर उजागर नहीं रहते। WAF, कैश, बॉट मैनेजमेंट और Workers वैसे ही काम करते हैं जैसे सार्वजनिक ओरिजिन पर।
क्या फ़ायरवॉल पर पोर्ट खोलना पड़ता है?
नहीं। Cloudflare के अनुसार ओरिजिन निजी IP ही रखता है और फ़ायरवॉल पर किसी इनबाउंड अपवाद की ज़रूरत नहीं होती। Cloudflare WAN के साथ सर्वर पर कनेक्टर की भी ज़रूरत नहीं होती।
कौन से कनेक्शन समर्थित हैं?
Cloudflare IPsec, GRE, CNI, Cloudflare Tunnel और Cloudflare Mesh बताता है। Unified Routing सभी पर काम करता है, सिर्फ़ Tunnel को छोड़कर।
अनुरोध टाइमआउट क्यों हो जाते हैं?
अक्सर वापसी का रूट गायब होता है। Cloudflare के अनुसार बीटा में यही सबसे आम गलती थी। WAN या Mesh के साथ 100.64.0.0/12 के लिए रूट कॉन्फ़िगर करें, और IPv6 ब्लॉक के रूट के लिए दस्तावेज़ देखें।
क्या यह निजी नेटवर्कों के बीच भी काम करता है?
अभी नहीं। यह रिलीज़ सार्वजनिक ट्रैफ़िक से निजी ओरिजिन तक के लिए है। Cloudflare ने 2027 की शुरुआत में निजी नेटवर्क ट्रैफ़िक के लिए क्लोज़्ड बीटा का लक्ष्य रखा है।
2027 में निजी नेटवर्क के ट्रैफ़िक की ओर बदलाव
Cloudflare ने अगला कदम WAF और रेट लिमिटिंग को निजी नेटवर्कों के बीच भी लाने का बताया है। अभी यह एक महत्वाकांक्षा है, जिसकी क्लोज़्ड बीटा 2027 के शुरुआती महीनों के लिए प्रस्तावित है।
- माइग्रेशन की योजना बनाने से पहले दस्तावेज़ में सीमाओं की अद्यतन सूची पढ़ें।
- Private Origins और भविष्य की निजी बीटा की शर्तों के बारे में अपने टीम अकाउंट से पूछें।
- सूची बनाएं कि कौन सी आंतरिक सेवाओं को सच में बाहर से अनुरोध मिलने चाहिए, ताकि पता रहे इस सुरक्षा की ज़रूरत कहां है।



