
 Ing. Calogero Bono
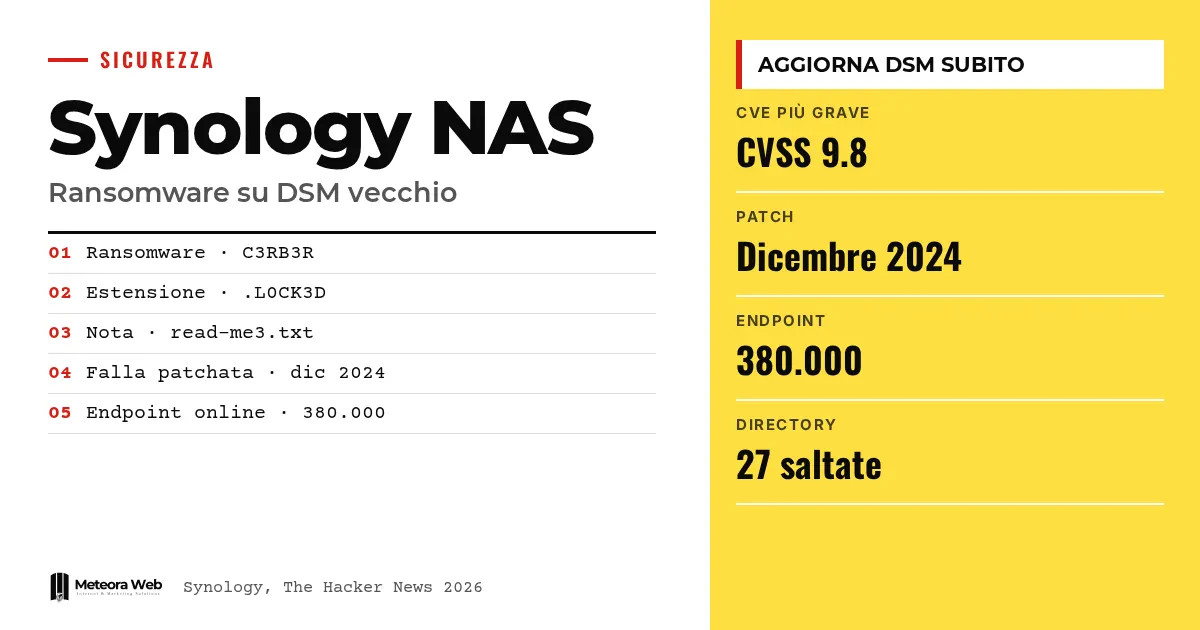
Synology ha avvisato i clienti che alcuni attaccanti stanno sfruttando una vulnerabilità corretta a dicembre 2024 per colpire i NAS con versioni vecchie di DSM. Gli attacchi puntano a cifrare i dati e a chiedere un riscatto. Secondo le segnalazioni raccolte dalla stampa di settore, dietro ci sarebbe il ransomware C3RB3R. Per chi tiene archivi aziendali su un NAS la questione è concreta, perché basta un aggiornamento rimandato.
तथ्यों में जाने से पहले कुछ शब्द। NAS है एक नेटवर्क डिस्क है जो ऑफिस में फ़ाइलें साझा करती है। DSM DiskStation Manager है, यानी Synology NAS का ऑपरेटिंग सिस्टम। CVE किसी ज्ञात कमज़ोरी की पहचान करने वाला कोड है। CVSS 0 से 10 तक का गंभीरता स्कोर है। N-day एक ऐसी खामी है जो पहले से ठीक हो चुकी है, पर उन उपकरणों पर अब भी इस्तेमाल की जा सकती है जो कभी अपडेट नहीं हुए।
Synology ने हमलों के बारे में क्या कहा?
ताइवानी निर्माता ने बताया है कि उसने देखा है कि हमलावर दिसंबर 2024 में ठीक की गई एक कमज़ोरी का इस्तेमाल पुराने DSM वाले उपकरणों पर कर रहे हैं। The Hacker News द्वारा उद्धृत बयान में लिखा है कि «ये हमले डेटा एन्क्रिप्ट करने और फिरौती वसूलने का लक्ष्य रखते हैं»।
Synology कमज़ोर संस्करण इस्तेमाल करने वालों से तुरंत DSM अपडेट करने और स्वचालित अपडेट चालू करने का आग्रह करता है। पर वह यह नहीं बताता कि कौन-सी खामी इस्तेमाल हो रही है।
कौन-सी कमज़ोरियाँ और DSM के कौन-से संस्करण?
कंपनी नवंबर 2024 की एक सलाह का हवाला देती है, जिसमें तीन खामियाँ हैं।
- CVE-2024-10441, CVSS 9.8, दूर से कोड चलाना।
- CVE-2024-50629, CVSS 5.3, सीमित फ़ाइलें पढ़ना।
- CVE-2024-10445, CVSS 4.3, सीमित फ़ाइलें लिखना।
सुधारे हुए संस्करण
- DSM 7.2.2 में 7.2.2-72806-1 या उससे नया
- DSM 7.2.1 में 7.2.1-69057-6 या उससे नया
- DSM 7.2 में 7.2-64570-4 या उससे नया
- DSM 7.1 में 7.1.1-42962-7 या उससे नया
- DSM 6.2 में 6.2.4-25556-8 या उससे नया
TechRadar के अनुसार केवल 6.2 के लिए गंभीरता «मध्यम» है, बाकी जगह यह गंभीर है।
ransomware C3RB3R क्या है?
ग्राहकों की रिपोर्टों में .L0CK3D एक्सटेंशन वाली बंद फ़ाइलों की बात है। The Hacker News के अनुसार चीनी कंपनी Qihoo 360 ने C3RB3R का विश्लेषण किया है और उसके NAS पर हमलों के «लंबे इतिहास» का ज़िक्र किया है, जिसमें दो DSM खामियों का इस्तेमाल भी शामिल है, जिन्हें Synology ने सितंबर 2026 में ठीक किया था।
यह मैलवेयर 27 डायरेक्टरी और BAT, DLL व EXE जैसे कुछ एक्सटेंशन छोड़ देता है, ताकि एन्क्रिप्शन में रुकावट डालने वाले क्रैश न हों। हर एन्क्रिप्ट किए गए फ़ोल्डर में read-me3.txt नाम का फिरौती नोट छोड़ा जाता है। TechRadar ने BleepingComputer का हवाला देते हुए लिखा है कि चाबी के लिए ग्राहकों से «हज़ारों डॉलर» माँगे जा रहे हैं।
क्या NAS पहले भी निशाने पर आए हैं?
हाँ। 2019 में QNAP NAS पर QNAPCrypt हमला हुआ था, जिसे eCh0raix भी कहते हैं। अगस्त 2021 में Synology ने StealthWorker से जुड़े brute-force हमलों की चेतावनी दी थी। उसी महीने Palo Alto Networks की Unit 42 ने eCh0raix का एक ऐसा रूप बताया जो QNAP और Synology दोनों को निशाना बना सकता था।
Unit 42 ने उस समय लगभग 250.000 QNAP और Synology NAS के इंटरनेट पर खुले होने का अनुमान लगाया था, जिनमें ज़्यादातर QNAP थे। असल बात यह है कि छोटे दफ़्तरों के उपकरण लगातार निशाने पर रहते हैं, और अक्सर उनकी सुरक्षा देखने वाला कोई समर्पित व्यक्ति नहीं होता। PMI के जोखिमों के लिए हमारी गाइड PMI के लिए ransomware देखें।
ध्यान रखने योग्य सीमाएँ
Synology यह नहीं बताता कि कौन-सी कमज़ोरी इस्तेमाल हो रही है, कहाँ और किस सफलता के साथ। यह भी पता नहीं कि कितने उपकरण जोखिम में हैं। Shadowserver Foundation के अनुसार 380.000 endpoint जुड़े हुए हैं, जिनमें से कई शायद पहले से अपडेट हो चुके हैं। हमला और C3RB3R के बीच का संबंध ग्राहकों की रिपोर्टों से आता है, निर्माता की पुष्टि से नहीं।
डिजिटल काम करने वालों के लिए क्या बदलता है
अगर आपके पास Synology NAS है, तो आज ही DSM का संस्करण जाँचें और उसे नीचे दी गई तालिका से मिलाएँ। कंपनी की सलाह के अनुसार स्वचालित अपडेट चालू करें। NAS को सार्वजनिक पहुँच से हटाएँ या केवल कुछ सत्यापित उपयोगकर्ताओं तक सीमित रखें। याद रखें कि RAID और बिल्ट-इन बैकअप हमेशा एन्क्रिप्शन से नहीं बचाते, इसलिए एक अलग प्रति ज़रूरी है। अगर नुकसान हो चुका है, तो incident response और बिना फिरौती के recovery पर गाइड आपकी मदद कर सकती है।
हमारी राय
यह मामला एक पुरानी समस्या दिखाता है। लगभग दो साल पहले ठीक की गई खामी आज भी नुकसान कर रही है, क्योंकि छोटी कंपनियों में NAS लगा दिया जाता है और फिर भुला दिया जाता है। चेतावनी की पारदर्शिता भी कम है, क्योंकि वह खामी का नाम नहीं लेती और उपयोगकर्ताओं को उसे खुद समझना पड़ता है। निर्माता को, खासकर चल रहे हमलों के दौरान, ज़्यादा स्पष्ट दिशानिर्देश देने चाहिए। फिर भी अपडेट की ज़िम्मेदारी उपकरण संभालने वाले की ही है।
अक्सर पूछे जाने वाले प्रश्न
हमलों में Synology की कौन-सी कमज़ोरी इस्तेमाल हो रही है?
Synology ने उसका नाम नहीं बताया। उसने नवंबर 2024 की एक सलाह का हवाला दिया है, जिसमें तीन खामियाँ हैं, जिनमें CVE-2024-10441 भी शामिल है, जिसका CVSS 9.8 है। असल में कौन-सी इस्तेमाल हो रही है, इसकी पुष्टि नहीं हुई है।
DSM के कौन-से संस्करण सुरक्षित हैं?
वे जो सुधारे हुए build के बराबर या उससे नए हों, जैसे 7.2.2 के लिए 7.2.2-72806-1 या 6.2 के लिए 6.2.4-25556-8। अपने संस्करण के लिए निर्माता की सलाह ज़रूर देखें।
C3RB3R से प्रभावित NAS कैसे पहचानें?
एन्क्रिप्ट की गई फ़ाइलों का एक्सटेंशन .L0CK3D होता है और हर एन्क्रिप्ट किए गए फ़ोल्डर में read-me3.txt नाम की एक नोट होती है। उद्धृत विश्लेषणों में यही संकेत बताए गए हैं।
क्या ransomware के खिलाफ RAID और NAS बैकअप काफी हैं?
हमेशा नहीं। TechRadar याद दिलाता है कि RAID और बिल्ट-इन बैकअप डेटा एन्क्रिप्शन से ज़रूरी नहीं कि बचाएँ। एक अलग प्रति चाहिए।
क्या स्वचालित अपडेट चालू करना चाहिए?
हाँ, यही Synology की सलाह है। इससे DSM किसी की याददाश्त पर निर्भर हुए बिना अपडेट रहता है।
आने वाले हफ़्तों में NAS हमलों पर क्या देखें
तस्वीर अभी अधूरी है। बेहतर है कि देखते रहें कि Synology क्या स्पष्ट करता है और रिपोर्टें कैसे बदलती हैं।
- जाँचें कि Synology इस्तेमाल हो रही खामी के साथ कोई विस्तृत सलाह जारी करता है या नहीं।
- बाहरी पहुँच परीक्षण से जाँचें कि आपका NAS इंटरनेट से जवाब तो नहीं दे रहा।
- NAS से अलग किए गए बैकअप को restore करके परखें, ताकि पता रहे कि वह काम करता है।



