
 Ing. Calogero Bono
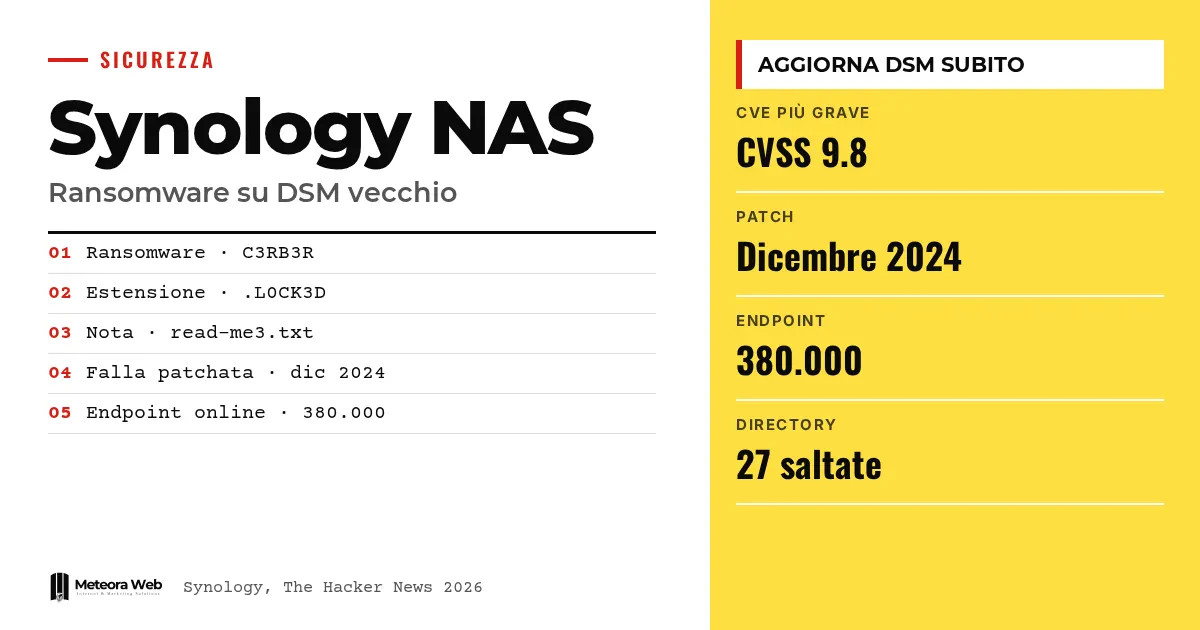
Synologyは、一部の攻撃者が2024年12月に修正された脆弱性を悪用し、古いバージョンのDSMを使うNASを狙っていると顧客に通知しました。攻撃はデータの暗号化と身代金の要求を目的としています。業界メディアが集めた報告によると、背後にはランサムウェアC3RB3Rがあるとされています。企業のアーカイブをNASで管理している場合、アップデートを先送りするだけで深刻な問題になりかねません。
事実に入る前に、いくつか用語を確認します。 NASは、社内でファイルを共有するネットワークディスクです。DSMは、SynologyのNASで使われるOS、DiskStation Managerのことです。CVEは、既知の脆弱性を識別するコードです。CVSSは、0から10までの深刻度スコアです。N-dayは、すでに修正されているものの、更新されていない機器では今も悪用できる脆弱性のことです。
Synologyは攻撃についてどう述べていますか?
同社は、古いDSMを使う機器に対して、2024年12月に修正された脆弱性を悪用する攻撃を確認したと発表しました。The Hacker Newsが伝えた声明では、「これらの攻撃はデータを暗号化し、身代金を要求することを目的としています」とされています。
Synologyは、脆弱性のあるバージョンを使っている人にDSMを直ちに更新するよう求め、自動アップデートを有効にするよう勧めています。ただし、どの脆弱性が使われているかは示していません。
どの脆弱性と、どのDSMバージョンですか?
同社は2024年11月の3件の脆弱性に関する通知を参照しています。
- CVE-2024-10441、CVSS 9.8、リモートでのコード実行。
- CVE-2024-50629、CVSS 5.3、限定的なファイルの読み取り。
- CVE-2024-10445、CVSS 4.3、限定的なファイルの書き込み。
修正済みのバージョン
- DSM 7.2.2は7.2.2-72806-1以降
- DSM 7.2.1は7.2.1-69057-6以降
- DSM 7.2は7.2-64570-4以降
- DSM 7.1は7.1.1-42962-7以降
- DSM 6.2は6.2.4-25556-8以降
TechRadarによると、6.2のみ深刻度は「中程度」で、それ以外は重大とされています。
ランサムウェアC3RB3Rとは何ですか?
顧客からの報告では、ファイルが.L0CK3Dという拡張子でロックされています。The Hacker Newsによると、中国のQihoo 360はC3RB3Rを分析し、NASへの攻撃の「長い歴史」があると説明しています。そのなかには、2026年9月にSynologyが修正した2つのDSMの脆弱性を利用したものも含まれます。
このマルウェアは27のディレクトリと、BAT、DLL、EXEなどの一部の拡張子をスキップします。これは暗号化を妨げるクラッシュを避けるためです。暗号化したフォルダごとにread-me3.txtという身代金の要求を残します。TechRadarはBleepingComputerを引用し、鍵を得るには「数千ドル」を支払う必要があるとしています。
NASはこれまでにも狙われてきましたか?
はい。2019年にはQNAPのNASがQNAPCrypt、別名eCh0raixに襲われました。2021年8月にはSynologyが、StealthWorkerに関連するブルートフォース攻撃について警告しました。同じ月、Palo Alto NetworksのUnit 42が、QNAPとSynologyの両方を狙えるeCh0raixの亜種を報告しました。
Unit 42は当時、インターネットに公開されたQNAPとSynologyのNASを約25万台と推定し、その多くはQNAPでした。小規模オフィスの機器は、専任のセキュリティ担当者がいないことが多く、継続的に狙われる標的です。中小企業のリスクについては、当社の中小企業向けランサムウェアのガイドをご覧ください。
知っておくべき制限
Synologyは、どの脆弱性が悪用されているのか、どこで、どの程度成功しているのかを明らかにしていません。影響を受ける機器の数も不明です。Shadowserver Foundationは38万のエンドポイントがインターネットに接続されていると数えていますが、その多くはすでに更新済みと思われます。攻撃とC3RB3Rを結びつける情報は顧客からの報告によるもので、メーカーによる確認ではありません。
デジタル分野で働く人にとっての変化
SynologyのNASを使っている場合、今日中にDSMのバージョンを確認し、表と照らし合わせてください。メーカーが勧めるとおり、自動アップデートを有効にしてください。NASをインターネットから切り離すか、認証された少数のユーザーだけに制限してください。RAIDや内蔵バックアップでは暗号化を防げない場合があるため、別の場所にコピーを保管することが必要です。すでに被害が出ている場合は、インシデント対応と身代金を払わない復旧のガイドが役立ちます。
私たちの見解
今回の件は昔からある問題を示しています。ほぼ2年前に修正された脆弱性でも、中小企業ではNASを設置したまま忘れられ、被害が続いています。また、告知が脆弱性名を示さず、利用者に推測を強いる点も透明性に欠けています。特に攻撃が進行中の場合、メーカーはより具体的な指針を示すべきです。とはいえ、機器を更新する責任は、その機器を管理する人にあります。
よくある質問
Synologyの攻撃でどの脆弱性が悪用されていますか?
Synologyは明示していません。ただし、2024年11月の3件の脆弱性に関する通知を参照するよう案内しています。そのなかには、CVE-2024-10441(CVSS 9.8)が含まれています。実際にどれが使われているかは確認されていません。
安全なDSMのバージョンはどれですか?
修正済みのビルド以上であれば安全です。例えばDSM 7.2.2は7.2.2-72806-1、DSM 6.2は6.2.4-25556-8です。お使いのバージョンについては、メーカーの通知を確認してください。
C3RB3Rに感染したNASはどう見分けますか?
暗号化されたファイルには.L0CK3Dという拡張子が付き、暗号化されたフォルダごとにread-me3.txtというメモが置かれます。これは引用された分析で報告されている兆候です。
NASのRAIDやバックアップはランサムウェアに十分ですか?
必ずしも十分ではありません。TechRadarは、RAIDや内蔵バックアップがデータの暗号化を必ず防ぐわけではないと指摘しています。別の場所へのコピーが必要です。
自動アップデートを有効にするべきですか?
はい、それがSynologyの推奨です。誰かの記憶に頼らず、DSMを最新の状態に保てます。
今後数週間にNASへの攻撃で注目すべき点
全体像はまだ不完全です。Synologyの追加情報と、報告の推移を追いかけることをお勧めします。
- Synologyが、悪用された脆弱性を示す詳細な通知を公開するかを確認してください。
- 外部からのアクセステストを行い、NASがインターネットから応答しないことを確認してください。
- NASから切り離したバックアップを復元してみて、実際に機能することを確かめてください。




