
 Ing. Calogero Bono
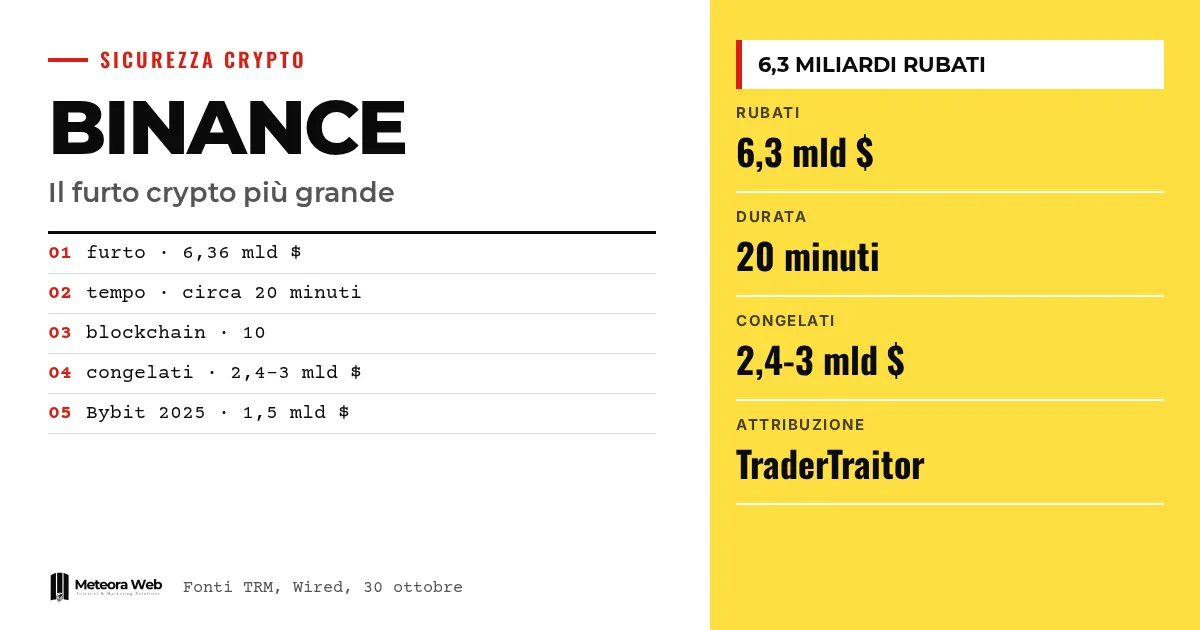
Pada 29 Oktober Binance, bursa kripto terbesar di dunia, mengalami apa yang menurut sumber-sumber disebut sebagai pencurian kripto terbesar yang pernah tercatat. Menurut analisis TRM Labs, sekitar 6,36 miliar dolar berpindah tangan, sebagian besar dalam kurun sekitar dua puluh menit. Bursa menangguhkan deposit dan penarikan, menyatakan dana pengguna aman, dan berjanji menutup setiap kerugian. Bagi siapa pun yang mengelola server, akses, dan sistem pembayaran, kejadian ini penting, karena serangan itu konon berasal dari laptop seorang insinyur.
Sedikit istilah dulu sebelum masuk ke fakta. Hot wallet adalah dompet kripto yang terhubung ke internet, yang dipakai bursa untuk mengelola penarikan nasabah. Stablecoin adalah mata uang digital yang nilainya dipatok pada dolar, seperti USDT atau USDC. DevOps adalah posisi teknis yang mengelola perangkat lunak dan infrastruktur sebuah perusahaan. Kunci privat adalah kode rahasia yang mengotorisasi pergerakan dana dari sebuah dompet. TraderTraitor adalah nama yang dipakai beberapa analis untuk sekelompok peretas Korea Utara yang khusus menyerang perusahaan kripto.
Apa yang terjadi pada Binance pada 29 Oktober?
Seperti dirangkum Wired, pada hari Kamis, mulai pukul 16.00 waktu Amerika bagian timur, para penyerang mulai dengan cepat menarik sekitar 6,3 miliar dolar dalam bentuk kripto dari dompet Binance yang tersebar di beberapa blockchain. Binance langsung menangguhkan deposit dan penarikan selagi melakukan penyelidikan.
Analisis TRM Labs, yang dikutip oleh BleepingComputer, menyebut sekitar 6,36 miliar dolar keluar dari dompet di sepuluh blockchain, hampir seluruhnya dalam kurun sekitar 20 menit. Jaringan yang terlibat antara lain Ethereum, Bitcoin, Tron, dan Solana. Dana itu berakhir di berbagai alamat yang dikendalikan oleh satu penyerang.
Angka ini adalah yang tertinggi yang pernah tercatat. Menurut The Verge, jumlahnya sekitar empat kali lipat rekor sebelumnya, yaitu 1,46 miliar dolar yang dicuri dari Bybit tahun lalu. Binance sebelumnya juga pernah diserang pada 2019, ketika 40 juta dolar dalam nilai saat itu hilang.
Hati-hati dengan angka, karena berbeda-beda di setiap sumber. Tom's Hardware dalam versi pertamanya menyebut 5,6 miliar dolar dan menegaskan bahwa totalnya masih sementara. Perkiraan berikutnya, dari TRM dan Binance, mengerucut ke kisaran 6,3-6,4 miliar dolar.
Bagaimana serangan itu dilakukan?
Laptop seorang insinyur
Binance menjelaskan bahwa insiden ini konon melibatkan laptop salah satu insinyur DevOps-nya. Akses dari sana diduga memungkinkan penyerang masuk ke sebuah service container dan mengirim transaksi penarikan yang tidak sah. Alamat yang terlibat langsung dicabut otorisasinya.
Gambaran kejadian kemudian menjadi lebih luas. Perusahaan menulis di X bahwa penyelidikan lanjutan menemukan titik pelanggaran tambahan dan bahwa ini adalah serangan yang kompleks, yang ditangani bersama aparat penegak hukum. Co-CEO Richard Teng menjelaskan bahwa penyerang tidak sekadar memakai izin seorang insinyur dan bahwa kejadian itu bukan satu aksi dengan satu klik. Sejauh ini, tambahnya, tidak ada bukti kebocoran kunci privat dompet.
Persiapan selama berhari-hari
Menurut TRM, yang dikutip Wired, persiapan dimulai setidaknya 36 jam sebelum pencurian. Salah satu dompet penyerang menerima tiga transfer kecil pada tahap uji coba. Di awal 29 Oktober, kode serangan dicoba pada dua dompet. Kemudian versi final dicoba pada dompet ketiga, dan dana uji dikembalikan ke pengirimnya. Empat jam kemudian, kode yang sama dipasang pada sebuah hot wallet milik Binance.
Tom's Hardware menambahkan bahwa hot wallet bernama Binance 14, Binance 16, dan Hot Wallet 34 dikabarkan dikosongkan. Dompet-dompet itu menyimpan dana nasabah yang dikumpulkan bersama. Artikel yang sama menegaskan bahwa belum diketahui apakah itu terjadi melalui kunci yang dicuri, proses penandatanganan yang disusupi, atau cara lain. Bagian ini masih terbuka.
Siapa di balik pencurian ini?
Binance tidak menyalahkan kelompok mana pun. Teng mengatakan penyelidikan tidak mengaitkannya dengan individu tertentu. Menurut Wired, baik perusahaan maupun aparat penegak hukum tidak menunjukkan hubungan dengan peretas Korea Utara.
Namun perusahaan analisis blockchain mengarah ke sana. TRM dan Chainalysis mengaitkan serangan ini dengan TraderTraitor, unit negara Korea Utara yang oleh BleepingComputer juga disebut Lazarus Group dan APT38. Chainalysis menyatakan tingkat keyakinannya tinggi. Elliptic mengatakan tidak mengaitkan serangan ini secara spesifik dengan kelompok tersebut, tetapi melihat adanya tumpang tindih. Menurut salah satu pendiri Elliptic, Tom Robinson, jika Korea Utara benar-benar berada di balik serangan ini, pencurian tunggal ini akan menggandakan hampir seluruh kripto yang pernah dicuri rezim tersebut.
Petunjuk yang disebut sumber-sumber cukup beragam. Chainalysis mengamati secara real time dana Binance bercampur dengan dana dari serangan terhadap Bitget bulan lalu, yang sudah dikaitkan dengan aktor Korea Utara. Elliptic mengingatkan bahwa menargetkan staf perusahaan kripto adalah ciri khas TraderTraitor, bahwa penyerang mendanai dompetnya dengan Tornado Cash, dan bahwa mereka menguji serangan sebelumnya, seperti dalam kasus Bybit. Menurut Wired, kasus Bybit itu sendiri telah dikaitkan oleh FBI dengan TraderTraitor.
Ini adalah atribusi dari perusahaan swasta, yang didasarkan pada analisis aktivitas di blockchain dan di luarnya. Ini bukan kesimpulan peradilan.
Berapa dana yang dibekukan dan berapa yang hilang?
Di sini perkiraannya tidak sama, karena situasinya berubah dari jam ke jam. Jumlah dana yang dibekukan berkisar dari sekitar 2,4 miliar dolar (Tom's Hardware), 2,7 miliar (TRM, lewat BleepingComputer), dan 2,8 miliar (Elliptic), hingga sekitar 3 miliar dolar (Binance, dilaporkan The Verge).
Membekukan dana tidak sama dengan memulihkannya. Perusahaan penerbit stablecoin dapat memasukkan alamat pencuri ke daftar hitam, sehingga token di sana tidak bisa lagi dipindahkan atau ditukar. Menurut TRM, Tether, Circle, Ripple, dan World Liberty Financial telah bertindak, sementara Security Council Arbitrum membekukan 8.426 ETH dan 74,6 juta ARB di jaringannya. Tom's Hardware mengingatkan bahwa pengembalian biasanya baru terjadi setelah pemilik membuktikan haknya, dan prosesnya sering memakan waktu lama.
Masalahnya ada pada kripto yang tidak diatur oleh lembaga mana pun. Robinson memperkirakan sisa 3,3 miliar dolar sebagian besar berupa Bitcoin, Ether, dan XRP, yang tidak bisa dibekukan oleh siapa pun. Aset ini baru bisa dihentikan ketika sampai ke bursa atau layanan lain. Menurutnya, sebagian akan tertangkap dalam beberapa bulan ke depan, tetapi jumlah yang dibekukan tidak diperkirakan akan bertambah banyak.
TRM juga menggambarkan perlombaan melawan pembekuan. Penyerang dikabarkan menjual USDT ke market maker dan meminjam ETH dengan jaminan USDT di Aave. Kini, menurut TRM, ia menguasai lebih dari 420.000 ETH dan 18.270 BTC, sekitar 2,4 miliar dolar yang berada di luar jangkauan penerbit. Chainalysis melaporkan pola pencucian uang yang belum pernah terlihat sebelumnya dan ribuan transaksi yang diproses dengan otomatisasi untuk menyamarkan jejak.
Apakah pengguna berisiko kehilangan uang?
Menurut Binance, tidak. Perusahaan menyatakan akan menutup semua kerugian dengan dana SAFU dan dana perusahaan sendiri, serta akan menerbitkan Proof of Reserves yang diperbarui setelah pemulihan selesai. Mereka juga mengatakan telah menyisihkan lebih dari 6,34 miliar dolar dana perusahaan untuk insiden ini, di mana 5 miliar dolar sudah berada dalam token yang sama dengan yang diserang. Ini adalah pernyataan perusahaan, bukan verifikasi independen.
Dana SAFU, yang dibentuk pada 2018 dan diisi 10% dari komisi perdagangan, menurut Tom's Hardware berisi 15.000 BTC, sekitar 1,17 miliar dolar pada harga yang disebutkan. The Verge menyebut cadangan darurat sekitar 1,3 miliar dolar pada penilaian terakhir. Kedua angka itu bergantung pada harga Bitcoin. Dana ini hanya menutup sebagian kerugian, karena itu bagian dana perusahaan menjadi penting. Pada 2019, Binance menutup seluruh 7.000 BTC yang dicuri dengan SAFU. Mantan CEO Changpeng Zhao, menurut Tom's Hardware, juga memperkirakan pengguna akan diganti rugi. Situs Binance.us, menurut sumber yang sama, sejauh ini tampaknya tidak tersentuh.
Binance juga memperingatkan tentang penipuan yang memanfaatkan kejadian ini, berupa email, SMS, dan telepon yang meniru perusahaan. Tawaran kompensasi atau pemulihan penarikan sebaiknya dicurigai, jangan membuka tautan yang diterima, dan gunakan hanya situs serta aplikasi resmi.
Batasan yang perlu diketahui
- Angka-angkanya belum final. Total yang dicuri dan jumlah yang dibekukan berbeda tergantung sumber dan waktunya.
- Atribusi ke Korea Utara berasal dari perusahaan analisis, bukan dari Binance atau otoritas. Elliptic sendiri membedakan antara atribusi dan tumpang tindih.
- Metode pastinya belum diketahui. Binance menyebut beberapa titik pelanggaran selain laptop dan tidak ada bukti kebocoran kunci privat. Dugaan lain masih terbuka.
- Janji pengembalian dana adalah pernyataan perusahaan. Kita belum tahu jadwal dan caranya, maupun hasil Proof of Reserves.
- Kita belum tahu berapa yang bisa dipulihkan. Perkiraan tentang bagian yang tidak bisa dibekukan berasal dari analis perorangan.
Apa dampaknya bagi kamu yang bekerja di dunia digital
Kamu tidak perlu mengelola kripto untuk mengambil pelajaran dari kejadian ini. Kisah Binance berbicara tentang laptop, sebuah service container, dan penarikan yang disahkan dengan kredensial yang valid. Pola ini juga dihadapi setiap perusahaan dengan karyawan teknis dan akses istimewa, termasuk perusahaan kecil.
Pertama, perangkat orang yang memiliki akses sensitif adalah bagian dari infrastruktur. Laptop pengembang yang punya akses ke server produksi layak mendapat perlindungan yang sama dengan server itu sendiri. Jika kamu mengelola sistemmu lewat hosting dan server terkelola dengan pembaruan keamanan, sebagian pekerjaan ini sudah didelegasikan, tetapi akses dan izin tetap menjadi tanggung jawabmu.
Kedua, batasi apa yang bisa dilakukan oleh satu akses. Teng menegaskan bahwa serangan ini bukan satu aksi dengan satu klik, tetapi contohnya menunjukkan betapa pentingnya memisahkan peran, meminta beberapa persetujuan untuk operasi sensitif, dan memantau pergerakan yang tidak biasa secara real time. Dua puluh menit terlalu singkat untuk bereaksi secara manual.
Ketiga, faktor waktu dan otomatisasi, yang juga disinggung The Verge saat menyebut laporan OpenAI tentang modelnya yang mampu mencuri kripto palsu di jaringan uji Ethereum. Kami sudah pernah menulis tentang peretas otonom dan apa artinya bagi UKM di Italia. Para penyerang makin sering memakai alat otomatis, dan pertahanan manual makin lambat.
Keempat, faktor manusia. Elliptic mengingatkan bahwa Korea Utara menargetkan staf, dan Sophos, yang dikutip Wired, mencatat bahwa kelompok ini pernah membuat aplikasi palsu untuk masuk ke perusahaan. Risikonya juga mencakup penipuan terhadap akun, seperti yang sudah kami ceritakan dalam kisah peretas yang memakai AI Meta untuk mencuri akun. Siapa pun yang memasang perangkat lunak pihak ketiga, termasuk open source, sebaiknya membaca panduan tentang kepatuhan dan keamanan open source di perusahaan.
Terakhir, hubunganmu dengan vendor. Jika sebuah layanan menyimpan dana atau data pelanggan kamu, tanyakan bagaimana mereka melindungi akses dan laptop karyawan, serta apa yang terjadi jika ada insiden.
Pendapat kami
Hal yang paling menarik bagi kami bukan angkanya, melainkan ketidakseimbangan antara kecanggihan serangan dan titik masuknya. Untuk menguras dompet di sepuluh blockchain, setidaknya di awal, penyerang cukup sampai ke satu orang dan satu laptop. Kriptografi dan arsitektur yang paling canggih tidak banyak artinya jika lapisan manusia dan operasionalnya rapuh. Dalam hal ini, sejauh ini Binance memberikan sedikit detail, dan itu dapat dimengerti selagi penyelidikan masih berjalan.
Kami menilai positif kecepatan komunikasi dan janji penggantian, tetapi dengan hati-hati. Menyatakan bahwa dana pengguna aman, padahal lebih dari dua miliar dolar ada di tangan penyerang dan tidak bisa dibekukan, berarti angka-angkanya harus dilihat dulu. Proof of Reserves yang dijanjikan akan menjadi ujiannya, karena bisa diverifikasi oleh pihak ketiga.
Ada juga kritik terhadap industri ini. Hot wallet yang menyimpan dana gabungan nasabah secara definisi adalah sasaran, dan setelah Bybit pada 2025, skenario yang sama terulang dengan skala empat kali lebih besar. Serangan yang disiapkan selama 36 jam dan diuji berkali-kali mungkin meninggalkan tanda. Kami menunggu untuk tahu apakah tanda-tanda itu diabaikan. Dan ada keterbatasan dari sisi kami. Atribusi berasal dari perusahaan swasta, yang punya kepentingan untuk memamerkan kemampuan mereka, sehingga perlu diperlakukan sebagai hipotesis yang kuat, bukan sebagai vonis.
Pertanyaan yang sering diajukan
Berapa yang dicuri dari Binance?
Sekitar 6,3 miliar dolar menurut Binance dan sebagian besar sumber, sementara 6,36 miliar dolar menurut TRM. Hitungan awal Tom's Hardware menyebut 5,6 miliar dolar, tetapi angka itu masih sementara. Pencurian ini disebut yang terbesar dalam sejarah kripto.
Apakah uangku hilang jika aku punya akun di Binance?
Menurut Binance tidak, karena semua kerugian akan ditutup dengan dana SAFU dan dana perusahaan. Ini adalah pernyataan perusahaan. Untuk sementara deposit dan penarikan ditangguhkan, sehingga dana belum bisa diakses sampai pemeriksaan selesai.
Siapa yang menyerang Binance?
Belum dikonfirmasi secara resmi. TRM dan Chainalysis mengaitkan serangan ini dengan TraderTraitor, kelompok Korea Utara, sementara Elliptic melihat adanya tumpang tindih tanpa mengaitkannya secara spesifik. Binance dan aparat penegak hukum belum menunjuk pihak yang bertanggung jawab.
Bagaimana para peretas bisa masuk?
Binance menyebut laptop milik seorang insinyur DevOps yang disusupi, yang diduga memberi akses ke service container dan penarikan tidak sah. Kemudian perusahaan menyatakan telah menemukan titik pelanggaran lain. Mereka belum mengonfirmasi adanya kebocoran kunci privat.
Apakah dana yang dicuri bisa dipulihkan?
Hanya sebagian. Perkiraan dana yang dibekukan berkisar dari sekitar 2,4 hingga 3 miliar dolar, sebagian besar berupa stablecoin, tetapi dibekukan tidak sama dengan dikembalikan. Bitcoin, Ether, dan XRP tidak bisa dibekukan, dan menurut Elliptic jumlah yang dibekukan tidak diperkirakan akan bertambah banyak.
Yang perlu dipantau dalam beberapa pekan ke depan
Ada tiga perkembangan yang perlu diikuti. Seberapa banyak detail metode serangan yang akan dipublikasikan Binance, hasil Proof of Reserves yang diperbarui, dan pergerakan sekitar 2,4 miliar dolar yang tidak bisa dibekukan, yang mungkin bisa dihentikan saat dana itu sampai ke bursa. Sementara itu ada tiga langkah praktis.
- Periksa siapa saja yang punya akses istimewa di perusahaanmu, kurangi izin hanya sampai yang dibutuhkan, dan lindungi perangkat orang yang bekerja di server dan produksi. Untuk bantuan konkret, kamu bisa melihat layanan agensi Meteora Web.
- Waspadai email, SMS, dan panggilan yang menyebut serangan ke Binance atau menawarkan kompensasi. Masuklah hanya lewat situs dan aplikasi resmi, tanpa mengklik tautan yang diterima.
- Jangan menyimpan dana atau data penting di satu tempat. Jika kamu memakai bursa, simpan hanya yang kamu butuhkan dan baca Proof of Reserves saat sudah dipublikasikan.
Sumber
- BleepingComputer, Binance links $6.3 billion crypto theft to compromised DevOps laptop
- Wired, The $6.3 Billion Binance Hack Was Pulled Off in Just 20 Minutes
- The Verge, Binance hackers stole $6.3 billion in record-breaking crypto heist
- Tom's Hardware, Suspected North Korean hackers steal $5.6 billion in crypto



