
 Ing. Calogero Bono
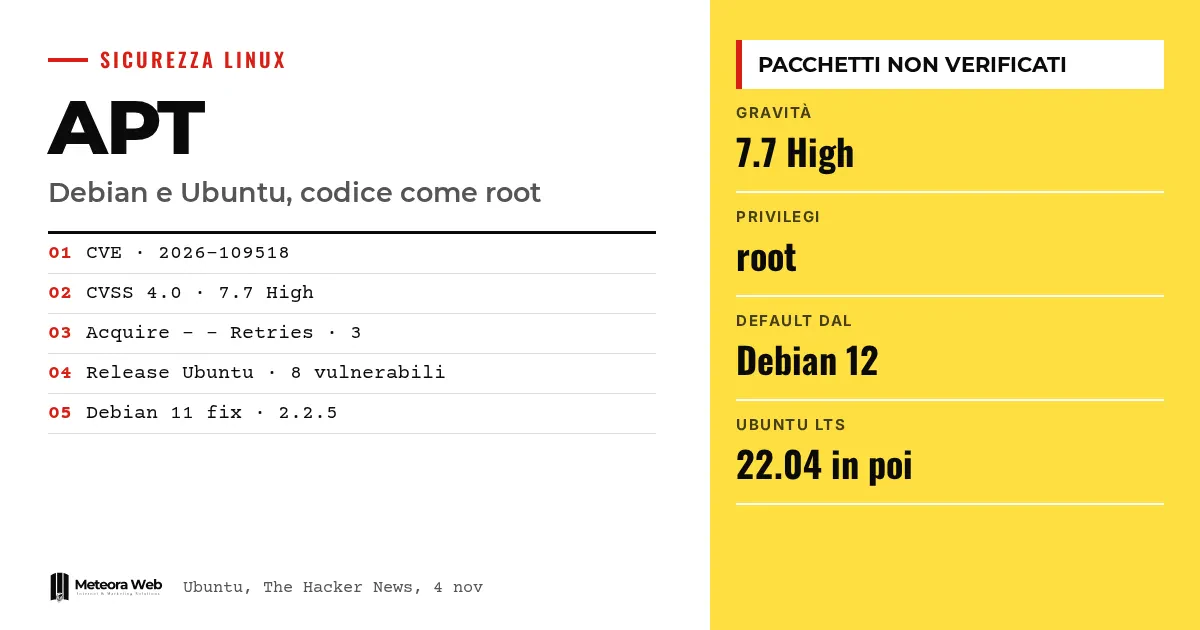
Pada 4 November, Debian, Ubuntu, dan pengembang APT merilis peringatan tentang CVE-2026-109518, celah pada manajer paket Debian dan Ubuntu. Siapa pun yang berhasil mengubah lalu lintas HTTP antara klien dan server paket bisa memasang paket buatannya sendiri yang tidak terverifikasi, lalu menjalankan kode sebagai root. Ubuntu menggolongkannya prioritas tinggi, dengan skor CVSS 4.0 sebesar 7,7. Ini penting karena APT ada di server, mesin pengembangan, dan infrastruktur banyak perusahaan.
Beberapa istilah sebelum masuk ke fakta. APT adalah program yang mengunduh dan memasang paket perangkat lunak di Debian dan Ubuntu. MitM (man in the middle) adalah pihak yang menyisip di antara dua sistem dan bisa mengubah lalu lintasnya. RCE adalah eksekusi kode dari jarak jauh. Acquire – – Retries adalah pengaturan APT yang menentukan berapa kali unduhan yang gagal dicoba ulang. CVSS adalah skala untuk mengukur tingkat keparahan kerentanan dari 0 sampai 10.
Apa yang terjadi dengan celah APT?
Menurut halaman keamanan Ubuntu, penyerang on-path dapat memanipulasi lalu lintas HTTP antara APT dan server arsip selama sebuah paket dipasang. Klien dengan demikian dipaksa memasang paket yang dikendalikan penyerang, tanpa verifikasi, dengan hak root.
Penyebab yang disebutkan adalah penggunaan ulang hard link. Serangan membutuhkan klien yang mengikuti redirect dan mencoba ulang unduhan berkas paket.
Siapa yang bisa mengeksploitasinya dan dalam kondisi apa?
Siapa pun yang bisa mengubah lalu lintas antara APT dan server dapat melakukannya, termasuk mirror atau proxy berbahaya. Hal ini dilaporkan oleh The Hacker News, yang mengutip pengembang APT. Serangan terjadi saat komputer memasang paket dan server menggunakan redirect HTTP serta error sementara untuk memaksa percobaan ulang.
Jadi dibutuhkan nilai Acquire – – Retries yang bukan nol. Nilai 3 adalah bawaan Debian 12 dan Ubuntu 22.04 LTS ke atas.
Versi Debian dan Ubuntu mana saja yang terdampak?
Rilis lama seperti Debian 11 dan Ubuntu 20.04 tidak terpapar dalam konfigurasi bawaan, menurut Ubuntu. Namun pengembang APT memperingatkan bahwa banyak skrip pengguna mungkin tetap mengaktifkan parameter percobaan ulang.
Ubuntu menyebutkan delapan rilis yang rentan, mulai dari 14.04 LTS sampai 26.10. Turunan distribusi juga ikut terdampak, tetapi tidak ada yang disebutkan namanya. Jika kamu memakai turunan, periksa peringatan keamanannya sendiri.
Apakah pembaruannya sudah tersedia?
Debian sudah merilis versi APT yang diperbaiki. Untuk Debian 11, yang dukungan jangka panjangnya berakhir pada 31 Agustus, pengembang merilis versi 2.2.5. Cabang testing Debian masih berada di 3.3.5 yang rentan pada pukul 14.58 UTC tanggal 4 November.
Ubuntu merilis build baru untuk empat rilis pada pukul 14.25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
Pada pukul 15.46 UTC, halaman Ubuntu masih menandai semua rilis sebagai rentan. Pengguna Ubuntu Pro sudah bisa mendapatkan pembaruan untuk 14.04.
Batasan yang perlu diketahui
Peringatan tidak menjelaskan serangan yang sedang berlangsung dan tidak menyebutkan solusi sementara bagi yang belum bisa memperbarui. Disebutkan serangan melalui HTTP, tetapi tidak dijelaskan apakah sumber yang diakses lewat HTTPS ikut terpapar. Kita juga belum tahu turunan mana saja yang terdampak. Status rilis bisa berubah seiring keluarnya perbaikan.
Dampaknya bagi kamu yang bekerja di dunia digital
Jika kamu mengelola server Debian atau Ubuntu, prioritasnya adalah memperbarui APT begitu paket perbaikan untuk rilismu tersedia. Periksa dari mana sistemmu mengunduh paket, karena mirror atau proxy yang tidak tepercaya menjadi risiko nyata. Periksa juga skrip dan konfigurasi yang mengatur Acquire – – Retries. Untuk kamu yang memakai hosting dan server terkelola, ada baiknya bertanya kepada penyedia kapan dan bagaimana mereka menerapkan patch. Untuk dasar-dasar manajer paket, tersedia panduan kami tentang apt, dnf, dan pacman.
Pendapat kami
Penandatanganan paket adalah fondasi kepercayaan pada APT, dan celah ini menunjukkan bahwa cacat dalam penanganan berkas bisa melewatinya. Celah ini memengaruhi perilaku bawaan rilis terbaru, bukan konfigurasi yang jarang dipakai. Keterlambatan yang terlihat sejak 4 November juga memberatkan, karena peringatan terbit ketika banyak rilis masih rentan. Administrator sistem membutuhkan instruksi yang jelas, terutama untuk versi yang sudah tidak didukung. Yang masih sulit dipahami adalah tidak adanya solusi sementara di ketiga peringatan tersebut.
Pertanyaan yang sering diajukan
Bagaimana cara kerja serangan terhadap APT?
Penyerang mengubah lalu lintas HTTP antara APT dan server paket. Ia memakai redirect dan error sementara untuk membuat unduhan diulang, lalu mengganti paket yang terverifikasi dengan paket miliknya.
Apakah Debian 11 dan Ubuntu 20.04 aman?
Belum tentu. Dalam konfigurasi bawaan keduanya tidak terpapar, tetapi jika Acquire – – Retries sudah diaktifkan oleh skrip atau pengaturan, risikonya tetap ada. Untuk Debian 11 tersedia versi 2.2.5.
Seberapa parah CVE-2026-109518?
Ubuntu menggolongkannya prioritas tinggi, dengan CVSS 4.0 sebesar 7,7. Pengembang APT menyebutnya kritis. Dampak yang mungkin terjadi adalah eksekusi kode sebagai root.
Apakah ada solusi sementara?
Tidak ada dalam sumber yang tersedia. Ketiga peringatan tidak mencantumkan workaround bagi sistem yang belum bisa memperbarui.
Siapa yang sudah punya patch?
Debian sudah merilis versi perbaikan. Ubuntu sudah menerbitkan build untuk 22.04, 24.04, 26.04, dan 26.10, sementara Ubuntu Pro sudah punya pembaruan untuk 14.04.
Hal yang perlu dipantau dalam beberapa hari ke depan soal patch APT
Situasinya masih berkembang dan perbaikan baru tersedia sebagian. Sebaiknya pantau terus peringatan resmi distribusimu.
- Periksa halaman keamanan Ubuntu dan peringatan Debian sampai rilismu ditandai sudah diperbaiki.
- Verifikasi versi APT yang terpasang dan bandingkan dengan versi yang disebutkan untuk rilismu.
- Jika kamu memakai turunan Debian atau Ubuntu, cari peringatan khusus darinya, karena sumber yang ada tidak menyebutkan satu pun.



