
 Ing. Calogero Bono
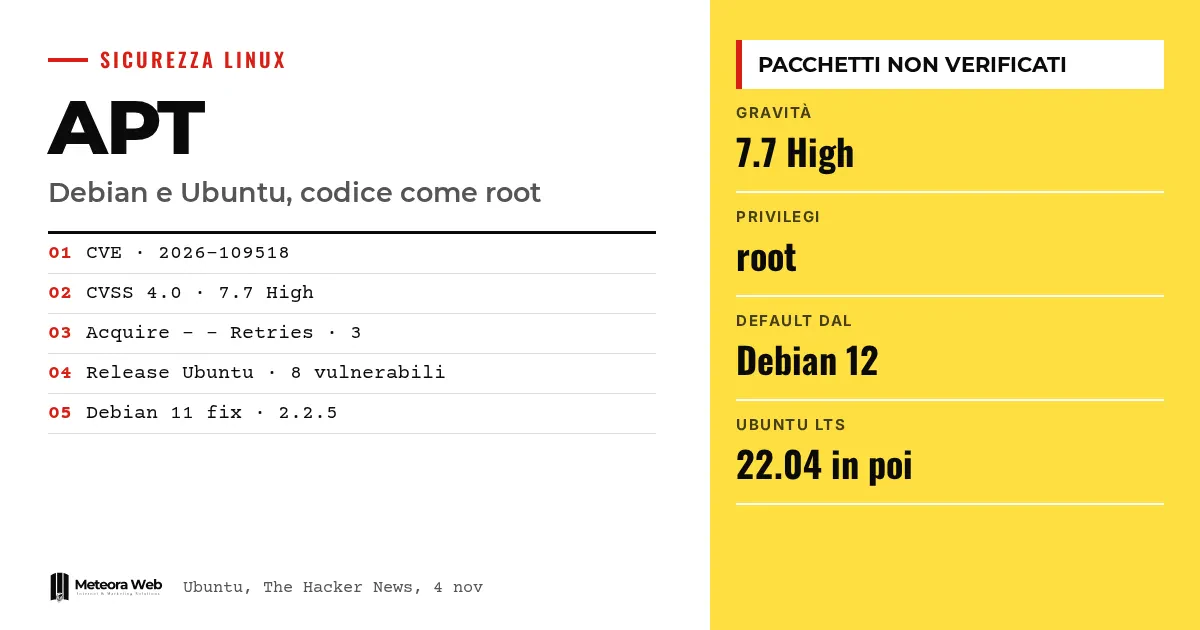
El 4 de noviembre, Debian, Ubuntu y los desarrolladores de APT publicaron avisos sobre CVE-2026-109518, un fallo del gestor de paquetes de Debian y Ubuntu. Quien consiga modificar el tráfico HTTP entre el cliente y el servidor de paquetes puede hacer que se instale un paquete propio, sin verificar, y ejecutar código como root. Ubuntu lo clasifica como de alta prioridad, con una puntuación CVSS 4.0 de 7.7. Importa porque APT está presente en servidores, máquinas de desarrollo e infraestructuras de muchas empresas.
Algunos términos antes de entrar en los hechos. APT es el programa que descarga e instala paquetes de software en Debian y Ubuntu. MitM (man in the middle) indica a quien se interpone en el tráfico entre dos sistemas y puede alterarlo. RCE es la ejecución remota de código. Acquire – – Retries es la opción de APT que decide cuántas veces reintentar una descarga fallida. CVSS es la escala que mide la gravedad de una vulnerabilidad de 0 a 10.
¿Qué ocurre con el fallo de APT?
Según el boletín de seguridad de Ubuntu, un atacante on-path puede manipular el tráfico HTTP entre APT y el servidor del archivo durante la instalación de un paquete. El cliente acaba instalando así un paquete controlado por el atacante, sin verificación y con privilegios de root.
La causa indicada es la reutilización de hard links. El ataque requiere que el cliente siga las redirecciones y reintente la descarga de los archivos de paquetes.
¿Quién puede explotarlo y en qué condiciones?
Puede hacerlo cualquiera que consiga modificar el tráfico entre APT y el servidor, incluido un espejo o un proxy malicioso. Lo informa The Hacker News, que cita a los desarrolladores de APT. El ataque se activa cuando el equipo instala un paquete y usa redirecciones HTTP y errores temporales del servidor para forzar los reintentos.
Hace falta, por tanto, un valor de Acquire – – Retries distinto de cero. El valor 3 es el predeterminado en Debian 12 y en Ubuntu 22.04 LTS en adelante.
¿Qué versiones de Debian y Ubuntu están afectadas?
Las versiones más antiguas, como Debian 11 y Ubuntu 20.04, no están expuestas en la configuración predeterminada, según Ubuntu. Los desarrolladores de APT advierten, sin embargo, de que muchos scripts de usuario pueden haber activado igualmente el parámetro de reintentos.
Ubuntu indica como vulnerables las ocho versiones que sigue, desde 14.04 LTS hasta 26.10. También las distribuciones derivadas están implicadas, aunque ninguna se nombra. Si usas una derivada, consulta su aviso de seguridad.
¿Ya hay actualizaciones disponibles?
Debian ha publicado versiones corregidas de APT. Para Debian 11, cuyo soporte a largo plazo terminó el 31 de agosto, los desarrolladores han publicado la versión 2.2.5. La rama testing de Debian seguía en la 3.3.5, vulnerable, a las 14:58 UTC del 4 de noviembre.
Ubuntu publicó nuevas builds para cuatro versiones a las 14:25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
A las 15:46 UTC la página de Ubuntu seguía marcando todas las versiones como vulnerables. Quien tenga Ubuntu Pro ya puede obtener una actualización para la 14.04.
Límites que conviene conocer
Los avisos no describen ataques en curso ni indican soluciones temporales para quien no puede actualizar. Hablan de un ataque sobre HTTP y no aclaran si las fuentes accesibles por HTTPS están expuestas. No sabemos qué derivadas están afectadas. El estado de las versiones puede cambiar a medida que salgan las correcciones.
Qué cambia para quien trabaja con lo digital
Si gestionas servidores Debian o Ubuntu, la prioridad es actualizar APT en cuanto llegue el paquete corregido para tu versión. Comprueba desde dónde descargan paquetes tus sistemas, porque un espejo o un proxy poco fiable se convierte en un riesgo real. Revisa también los scripts y configuraciones que establecen Acquire – – Retries. Si usas alojamiento y servidores gestionados, conviene preguntar al proveedor cuándo y cómo aplica el parche. Para las bases del gestor de paquetes tienes nuestra guía sobre apt, dnf y pacman.
Nuestra opinión
La firma de los paquetes es el punto en el que se apoya la confianza en APT, y este fallo demuestra que un defecto en la gestión de archivos puede eludirla. Afecta al comportamiento predeterminado de las versiones recientes, no a una configuración rara. También pesa el desajuste visto el 4 de noviembre, con avisos publicados mientras muchas versiones seguían vulnerables. Quien administra sistemas necesita instrucciones claras, sobre todo para las versiones fuera de soporte. Sigue siendo poco comprensible la ausencia de una solución temporal en los tres avisos.
Preguntas frecuentes
¿Cómo funciona el ataque a APT?
El atacante altera el tráfico HTTP entre APT y el servidor de paquetes. Usa redirecciones y errores temporales para que la descarga se repita y sustituya el paquete verificado por el suyo.
¿Están a salvo Debian 11 y Ubuntu 20.04?
No con certeza. En la configuración predeterminada no están expuestos, pero si Acquire – – Retries se activó mediante scripts o ajustes, el riesgo existe. Para Debian 11 está disponible la versión 2.2.5.
¿Qué gravedad tiene CVE-2026-109518?
Ubuntu la clasifica como de alta prioridad, con CVSS 4.0 de 7.7. Los desarrolladores de APT la definen como crítica. El resultado posible es la ejecución de código como root.
¿Existe una solución temporal?
No en las fuentes. Los tres avisos no indican workarounds para los sistemas que no pueden actualizar.
¿Quién ya tiene el parche?
Debian ha publicado versiones corregidas. Ubuntu ha lanzado builds para 22.04, 24.04, 26.04 y 26.10, mientras que Ubuntu Pro ya dispone de una actualización para la 14.04.
Qué revisar en los próximos días sobre los parches de APT
La situación sigue en movimiento, con versiones corregidas solo en parte. Conviene seguir los avisos oficiales de tu distribución.
- Revisa la página de seguridad de Ubuntu y los avisos de Debian hasta que tu versión aparezca como corregida.
- Verifica la versión de APT instalada y compárala con las indicadas para tu versión.
- Si usas una derivada de Debian o Ubuntu, busca su aviso específico, porque las fuentes no nombran ninguna.



