
 Ing. Calogero Bono
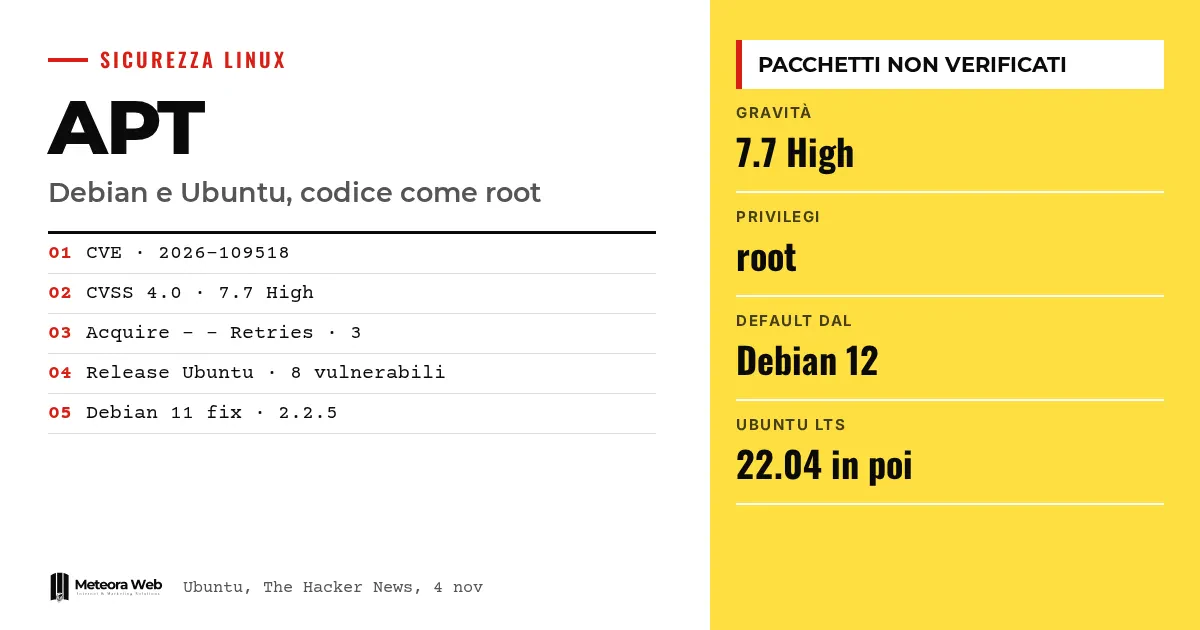
4 ноября Debian, Ubuntu и разработчики APT опубликовали предупреждения о CVE-2026-109518, уязвимости менеджера пакетов Debian и Ubuntu. Тот, кому удаётся изменить HTTP-трафик между клиентом и сервером пакетов, может заставить систему установить собственный, непроверенный пакет и выполнить код от имени root. Ubuntu относит уязвимость к высокому приоритету, оценка CVSS 4.0 составляет 7.7. Это важно, потому что APT установлен на серверах, машинах разработчиков и инфраструктуре многих компаний.
Несколько терминов, прежде чем перейти к фактам. APT — программа, которая загружает и устанавливает пакеты программ в Debian и Ubuntu. MitM (man in the middle) — тот, кто встраивается в трафик между двумя системами и может его изменить. RCE — удалённое выполнение кода. Acquire – – Retries — настройка APT, определяющая, сколько раз повторять неудавшуюся загрузку. CVSS — шкала, измеряющая серьёзность уязвимости от 0 до 10.
Что происходит с уязвимостью APT?
Согласно карточке безопасности Ubuntu, атакующий, находящийся на пути трафика, может манипулировать HTTP-трафиком между APT и сервером репозитория во время установки пакета. Клиент тем самым вынуждают установить пакет под контролем нападающего, без проверки, с привилегиями root.
Указанная причина — повторное использование жёстких ссылок. Для атаки клиенту нужно следовать перенаправлениям и повторять загрузку файлов пакетов.
Кто может её использовать и при каких условиях?
Это может сделать любой, кто способен изменить трафик между APT и сервером, включая вредоносное зеркало или прокси. Об этом пишет The Hacker News, ссылаясь на разработчиков APT. Атака срабатывает, когда компьютер устанавливает пакет и использует HTTP-перенаправления и временные ошибки сервера, чтобы вызвать повторные попытки.
Значит, нужно, чтобы Acquire – – Retries был отличен от нуля. Значение 3 — по умолчанию в Debian 12 и Ubuntu 22.04 LTS и новее.
Какие версии Debian и Ubuntu затронуты?
Более старые выпуски, например Debian 11 и Ubuntu 20.04, в конфигурации по умолчанию не подвержены риску, сообщает Ubuntu. Разработчики APT предупреждают, однако, что многие пользовательские скрипты могли всё равно включить параметр повторных попыток.
Ubuntu указывает как уязвимые все восемь выпусков, которые ведёт, от 14.04 LTS до 26.10. Затронуты и производные дистрибутивы, но ни один из них не назван. Если вы пользуетесь производным, проверьте его собственное предупреждение о безопасности.
Уже есть обновления?
Debian выпустил исправленные версии APT. Для Debian 11, долгосрочная поддержка которого закончилась 31 августа, разработчики опубликовали версию 2.2.5. Ветка testing Debian всё ещё имела уязвимую версию 3.3.5 в 14:58 UTC 4 ноября.
Ubuntu в 14:25 UTC выпустил новые сборки для четырёх выпусков.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
В 15:46 UTC карточка Ubuntu всё ещё отмечала все выпуски как уязвимые. Пользователи Ubuntu Pro уже могут получить обновление для 14.04.
Ограничения, о которых стоит знать
Предупреждения не описывают атак, которые уже происходят, и не предлагают временных решений для тех, кто не может обновиться. Речь идёт об атаке через HTTP, и неясно, уязвимы ли источники, доступные по HTTPS. Мы не знаем, какие производные дистрибутивы затронуты. Статус выпусков может меняться по мере выхода исправлений.
Что это меняет для тех, кто работает с цифровыми технологиями
Если вы администрируете серверы Debian или Ubuntu, приоритет — обновить APT, как только для вашего выпуска появится исправленный пакет. Проверьте, откуда ваши системы загружают пакеты, потому что ненадёжное зеркало или прокси — реальный риск. Проверьте также скрипты и конфигурации, которые задают Acquire – – Retries. Если вы пользуетесь хостингом и управляемыми серверами, стоит спросить у провайдера, когда и как он применяет патч. Основы менеджера пакетов разобраны в нашем руководстве по apt, dnf и pacman.
Наше мнение
Подпись пакетов — это то, на чём держится доверие к APT, и эта уязвимость показывает, что ошибка в обработке файлов может эту подпись обойти. Она затрагивает поведение по умолчанию в свежих выпусках, а не редкую конфигурацию. Весомо и рассогласование, замеченное 4 ноября – предупреждения вышли, когда многие выпуски ещё оставались уязвимыми. Администраторам нужны понятные инструкции, особенно для версий, которые больше не поддерживаются. Отсутствие временного решения в трёх предупреждениях остаётся малопонятным.
Частые вопросы
Как работает атака на APT?
Злоумышленник изменяет HTTP-трафик между APT и сервером пакетов. Он использует перенаправления и временные ошибки, чтобы заставить повторить загрузку и подменить проверенный пакет своим.
Debian 11 и Ubuntu 20.04 в безопасности?
Наверняка сказать нельзя. В конфигурации по умолчанию они не уязвимы, но если Acquire – – Retries был включён скриптами или настройками, риск есть. Для Debian 11 доступна версия 2.2.5.
Насколько серьёзна CVE-2026-109518?
Ubuntu относит её к высокому приоритету, CVSS 4.0 — 7.7. Разработчики APT называют её критической. Возможный результат — выполнение кода от имени root.
Есть ли временное решение?
В источниках его нет. В трёх предупреждениях не указаны обходные пути для систем, которые не могут обновиться.
Где уже есть патч?
Debian выпустил исправленные версии. Ubuntu опубликовал сборки для 22.04, 24.04, 26.04 и 26.10, а для 14.04 обновление уже доступно в Ubuntu Pro.
Что проверить в ближайшие дни с патчами APT
Ситуация ещё меняется, исправленные выпуски пока появились лишь частично. Лучше следить за официальными предупреждениями вашего дистрибутива.
- Проверяйте страницу Ubuntu и предупреждения Debian, пока ваш выпуск не будет отмечен как исправленный.
- Проверьте установленную версию APT и сравните её с версиями, указанными для вашего выпуска.
- Если вы используете производный дистрибутив Debian или Ubuntu, ищите его собственное предупреждение, потому что источники ни одного не называют.



