
 Ing. Calogero Bono
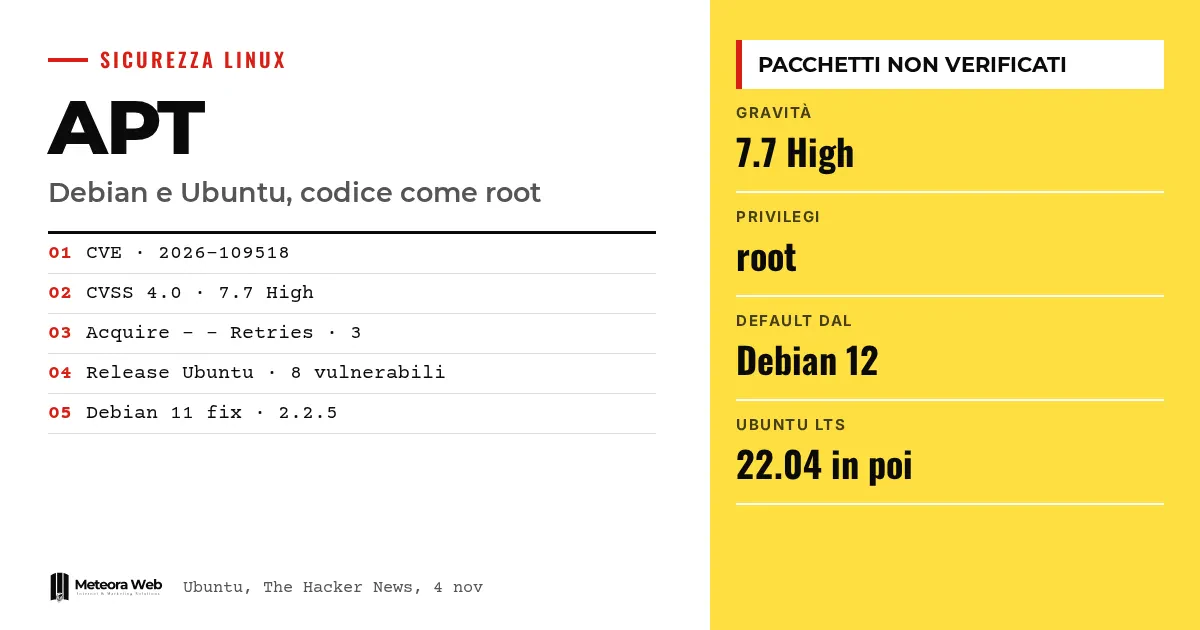
11月4日、DebianとUbuntu、そしてAPTの開発者は、DebianとUbuntuのパッケージマネージャーにある脆弱性CVE-2026-109518についてアドバイザリを公開しました。クライアントとパッケージサーバーの間のHTTP通信を改ざんできる攻撃者は、独自の未検証パッケージをインストールさせ、rootとしてコードを実行できます。Ubuntuはこれを優先度「高」に分類し、CVSS 4.0のスコアは7.7です。APTはサーバー、開発マシン、多くの企業のインフラに存在するため、影響は小さくありません。
事実に入る前に、いくつかの用語を確認しておきましょう。 APTはDebianとUbuntuでソフトウェアパッケージをダウンロードしてインストールするプログラムです。MitM(中間者攻撃)は、二つのシステムの間の通信に割り込み、内容を改ざんできる攻撃者を指します。RCEはリモートからのコード実行です。Acquire – – Retriesは、失敗したダウンロードを何回再試行するかを決めるAPTの設定です。CVSSは脆弱性の深刻度を0から10までで測る尺度です。
APTの脆弱性では何が起きるのか?
Ubuntuのセキュリティ情報ページによると、オンパスの攻撃者は、パッケージのインストール中にAPTとアーカイブサーバーの間のHTTP通信を操作できます。その結果、クライアントは攻撃者が管理する未検証のパッケージを、root権限でインストールさせられます。
原因として挙げられているのは、ハードリンクの再利用です。攻撃が成立するには、クライアントがリダイレクトに従い、パッケージファイルのダウンロードを再試行する必要があります。
誰がどのような条件で悪用できるのか?
APTとサーバーの間の通信を改ざんできる者なら誰でも対象になり、悪意のあるミラーやプロキシも含まれます。これは、APTの開発者を引用したThe Hacker Newsが伝えています。攻撃は、コンピューターがパッケージをインストールする際に、サーバーのHTTPリダイレクトと一時的なエラーを使って再試行を強制したときに起動します。
したがって、Acquire – – Retriesの値がゼロ以外である必要があります。既定値である3は、Debian 12およびUbuntu 22.04 LTS以降で使われています。
どのバージョンのDebianとUbuntuが影響を受けますか?
Ubuntuによると、Debian 11やUbuntu 20.04のような古いリリースは、既定の構成では影響を受けません。ただし、APTの開発者は、多くのユーザースクリプトがすでに再試行パラメーターを有効にしている可能性があると警告しています。
Ubuntuは、14.04 LTSから26.10までの八つのリリースをすべて脆弱と示しています。派生ディストリビューションも関係しますが、具体的な名前は挙げられていません。派生版を使っている場合は、その提供元のセキュリティ情報を確認してください。
すでに更新版は提供されていますか?
Debianは修正版のAPTを公開しています。長期サポートが8月31日に終了したDebian 11向けには、開発者がバージョン2.2.5を公開しました。UTC 4日14時58分時点で、Debianのtestingブランチは依然として脆弱な3.3.5のままでした。
Ubuntuは、UTC 14時25分に四つのリリース向けの新しいビルドを公開しました。
- Ubuntu 26.10、3.3.3ubuntu0.1
- Ubuntu 26.04 LTS、3.2.1ubuntu0.1
- Ubuntu 24.04 LTS、2.8.4ubuntu0.1
- Ubuntu 22.04 LTS、2.4.15ubuntu0.1
UTC 15時46分の時点でも、Ubuntuのセキュリティ情報ページはすべてのリリースを脆弱と表示していました。Ubuntu Proを利用している場合、14.04向けの更新はすでに入手できます。
知っておくべき制限
アドバイザリには、現在進行中の攻撃の記述も、更新できない人向けの暫定的な回避策も示されていません。攻撃はHTTP上で行われるとされており、HTTPSで取得される提供元が影響を受けるかどうかは明らかではありません。影響を受ける派生ディストリビューションも特定されていません。修正が公開されるにつれて、各リリースの状況は変わる可能性があります。
デジタル業務に携わる人にとっての変化
DebianやUbuntuのサーバーを管理している場合、あなたのリリース向けに修正版のAPTが公開され次第、最優先で更新してください。システムがどこからパッケージを取得しているかを確認しましょう。信頼できないミラーやプロキシは、現実的なリスクになります。Acquire – – Retriesを設定しているスクリプトや構成も点検してください。ホスティングとマネージドサーバーを利用している場合は、いつ、どのようにパッチを適用するのかを提供元に確認する価値があります。パッケージマネージャーの基本については、apt、dnf、pacmanのガイドをご覧ください。
私たちの見解
APTの信頼は、パッケージの署名検証によって支えられています。今回の脆弱性は、ファイルの取り扱いの欠陥がその検証を回避しうることを示しています。影響するのは珍しい設定ではなく、最近のリリースの既定の動作です。11月4日時点では、多くのリリースがまだ脆弱なままなのにアドバイザリが公開されており、対応のずれも問題です。管理者には、特にサポート終了済みのバージョンについて明確な手順が必要です。三つのアドバイザリのいずれにも回避策が書かれていない点は、理解しにくいところです。
よくある質問
APTへの攻撃はどのように行われますか?
攻撃者はAPTとパッケージサーバーの間のHTTP通信を改ざんします。リダイレクトと一時的なエラーを使ってダウンロードを再試行させ、検証済みのパッケージを自分のものと差し替えます。
Debian 11やUbuntu 20.04は安全ですか?
確実とは言えません。既定の構成では影響を受けませんが、スクリプトや設定によってAcquire – – Retriesが有効になっている場合はリスクがあります。Debian 11向けにはバージョン2.2.5が提供されています。
CVE-2026-109518はどの程度深刻ですか?
Ubuntuは優先度「高」に分類し、CVSS 4.0は7.7です。APTの開発者はこれを重大と位置付けています。起こりうる結果はrootとしてのコード実行です。
暫定的な回避策はありますか?
情報源には記載がありません。三つのアドバイザリのいずれも、更新できないシステム向けの回避策を示していません。
すでに修正版はありますか?
Debianは修正版を公開しています。Ubuntuは22.04、24.04、26.04、26.10向けのビルドを公開し、Ubuntu Proでは14.04向けの更新も利用できます。
今後数日でAPTのパッチについて確認すべきこと
状況はまだ流動的で、修正されたリリースは一部にとどまっています。ディストリビューションの公式アドバイザリを継続して追うことをお勧めします。
- ご使用のリリースが修正済みと表示されるまで、Ubuntuのアドバイザリ、そしてDebianのアドバイザリを確認してください。
- インストールされているAPTのバージョンを確認し、ご使用のリリースに記載されたバージョンと比較してください。
- DebianまたはUbuntuの派生ディストリビューションを使っている場合は、その専用のアドバイザリを探してください。情報源には派生ディストリビューションが挙げられていないためです。



