
 Ing. Calogero Bono
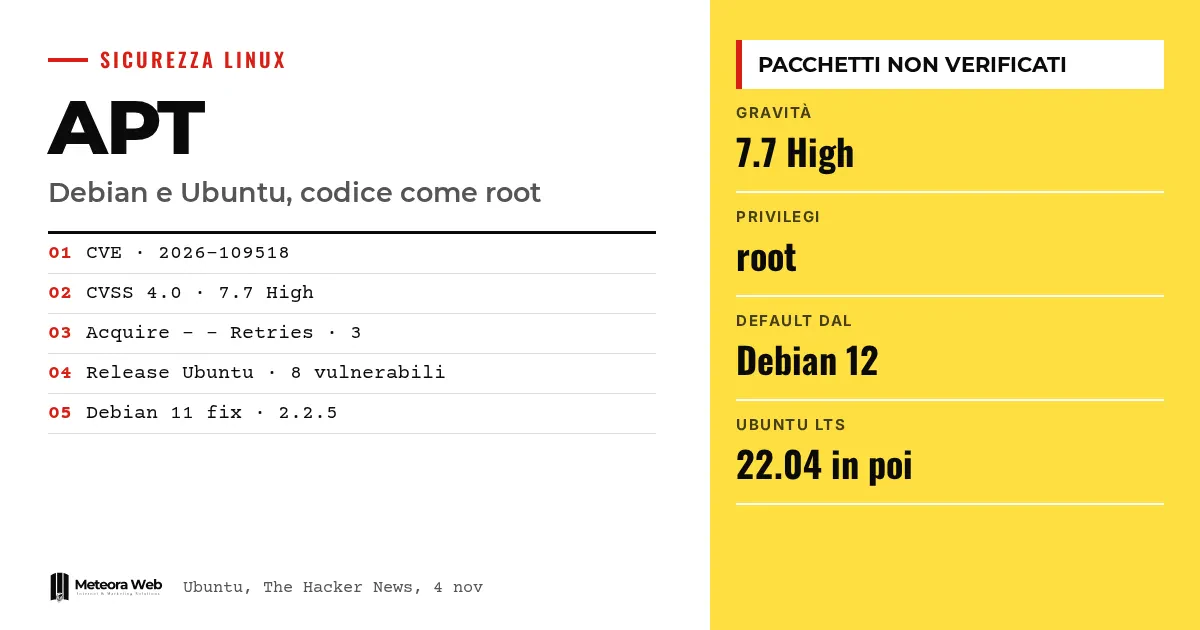
4 listopada Debian, Ubuntu i twórcy APT opublikowali ostrzeżenia o CVE-2026-109518, luce w menedżerze pakietów Debiana i Ubuntu. Ktoś, kto potrafi zmienić ruch HTTP między klientem a serwerem pakietów, może sprawić, że zostanie zainstalowany jego własny, niezweryfikowany pakiet, który wykona kod jako root. Ubuntu zalicza ją do wysokiego priorytetu, z wynikiem CVSS 4.0 równym 7.7. Ma to znaczenie, bo APT działa na serwerach, maszynach deweloperskich i w infrastrukturze wielu firm.
Kilka terminów, zanim przejdziemy do faktów. APT to program, który pobiera i instaluje pakiety oprogramowania w Debianie i Ubuntu. MitM (man in the middle) oznacza osobę, która wstawia się w ruch między dwoma systemami i może go zmienić. RCE to zdalne wykonanie kodu. Acquire – – Retries to ustawienie APT decydujące, ile razy ponowić nieudane pobieranie. CVSS to skala mierząca wagę podatności od 0 do 10.
Co dokładnie dzieje się z luką w APT?
Według noty bezpieczeństwa Ubuntu, atakujący pośredniczący w ruchu może manipulować ruchem HTTP między APT a serwerem archiwum podczas instalacji pakietu. Klient zostaje wtedy nakłoniony do zainstalowania pakietu kontrolowanego przez atakującego, bez weryfikacji, z uprawnieniami root.
Wskazaną przyczyną jest ponowne użycie hard linków. Atak wymaga, aby klient podążał za przekierowaniami i ponawiał pobieranie plików pakietów.
Kto może to wykorzystać i w jakich warunkach?
Może to zrobić każdy, kto zdoła zmienić ruch między APT a serwerem, także złośliwe lustro albo proxy. Wskazuje na to The Hacker News, powołując się na twórców APT. Atak uruchamia się, gdy komputer instaluje pakiet i korzysta z przekierowań HTTP oraz tymczasowych błędów serwera, żeby wymusić ponowne próby.
Potrzebna jest więc wartość Acquire – – Retries różna od zera. Wartość 3 to domyślne ustawienie w Debianie 12 i w Ubuntu 22.04 LTS i nowszych.
Które wersje Debiana i Ubuntu są dotknięte?
Starsze wydania, jak Debian 11 i Ubuntu 20.04, nie są narażone w domyślnej konfiguracji, mówi Ubuntu. Twórcy APT ostrzegają jednak, że wiele skryptów użytkowników mogło mimo to włączyć parametr ponowień.
Ubuntu wskazuje jako podatne wszystkie osiem wydań, które obsługuje, od 14.04 LTS do 26.10. Dotyczy to też dystrybucji pochodnych, ale żadnej z nich nie wymieniono z nazwy. Jeśli używasz pochodnej, sprawdź jej własną notę bezpieczeństwa.
Czy są już aktualizacje?
Debian wydał poprawione wersje APT. Dla Debiana 11, którego długoterminowe wsparcie zakończyło się 31 sierpnia, twórcy opublikowali wersję 2.2.5. Gałąź testing Debiana wciąż miała podatną wersję 3.3.5 o 14.58 UTC 4 listopada.
Ubuntu opublikował nowe kompilacje dla czterech wydań o 14.25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
O 15.46 UTC strona Ubuntu wciąż oznaczała wszystkie wydania jako podatne. Posiadacze Ubuntu Pro mogą już otrzymać aktualizację dla 14.04.
Ograniczenia, o których warto wiedzieć
Ostrzeżenia nie opisują trwających ataków i nie podają obejść dla tych, którzy nie mogą zaktualizować systemu. Mówią o ataku na HTTP i nie wyjaśniają, czy źródła dostępne przez HTTPS są narażone. Nie wiemy, które pochodne są dotknięte. Stan wydań może się zmienić, w miarę jak pojawiają się poprawki.
Co zmienia się dla osób pracujących z technologią
Jeśli zarządzasz serwerami Debiana lub Ubuntu, priorytetem jest aktualizacja APT, gdy tylko poprawiona wersja pojawi się dla twojego wydania. Sprawdź, skąd systemy pobierają pakiety, bo niezaufane lustro albo proxy staje się realnym zagrożeniem. Przejrzyj też skrypty i konfiguracje ustawiające Acquire – – Retries. Jeśli korzystasz z hostingu i zarządzanych serwerów, warto zapytać dostawcę, kiedy i jak instaluje łatki. Podstawy menedżerów pakietów znajdziesz w naszym przewodniku po apt, dnf i pacman.
Nasze zdanie
Podpisy pakietów są podstawą zaufania do APT, a ta luka pokazuje, że błąd w obsłudze plików może je obejść. Dotyka domyślnego zachowania najnowszych wydań, a nie rzadkiej konfiguracji. Ważne jest też rozjechanie w czasie – ostrzeżenia pojawiły się 4 listopada, kiedy wiele wydań było jeszcze podatnych. Administratorzy potrzebują jasnych instrukcji, zwłaszcza w przypadku wersji nieobsługiwanych już przez producenta. Trudno zrozumieć brak obejścia w trzech ostrzeżeniach.
Najczęściej zadawane pytania
Jak działa atak na APT?
Atakujący zmienia ruch HTTP między APT a serwerem pakietów. Wykorzystuje przekierowania i tymczasowe błędy, żeby sprawić, że pobieranie zostanie powtórzone, i podmienić zweryfikowany pakiet na własny.
Czy Debian 11 i Ubuntu 20.04 są bezpieczne?
Nie na pewno. W domyślnej konfiguracji nie są narażone, ale jeśli Acquire – – Retries zostało włączone przez skrypty lub ustawienia, ryzyko istnieje. Dla Debiana 11 dostępna jest wersja 2.2.5.
Jak poważna jest CVE-2026-109518?
Ubuntu zalicza ją do wysokiego priorytetu, z CVSS 4.0 równym 7.7. Twórcy APT określają ją jako krytyczną. Możliwym skutkiem jest wykonanie kodu jako root.
Czy istnieje tymczasowe obejście?
Nie ma go w źródłach. Trzy ostrzeżenia nie podają obejść dla systemów, których nie da się zaktualizować.
Kto ma już poprawkę?
Debian wydał poprawione wersje. Ubuntu opublikował kompilacje dla 22.04, 24.04, 26.04 i 26.10, a Ubuntu Pro ma już aktualizację dla 14.04.
Na co zwrócić uwagę w najbliższych dniach przy łatkach APT
Sytuacja wciąż się zmienia, a poprawne wydania są dostępne tylko częściowo. Warto śledzić oficjalne ostrzeżenia swojej dystrybucji.
- Sprawdzaj stronę Ubuntu i ostrzeżenia Debiana, dopóki twoje wydanie nie zostanie oznaczone jako poprawione.
- Sprawdź zainstalowaną wersję APT i porównaj ją z wersjami podanymi dla twojego wydania.
- Jeśli używasz pochodnej Debiana lub Ubuntu, poszukaj jej osobnego ostrzeżenia, bo źródła żadnej nie wymieniają.



