
 Ing. Calogero Bono
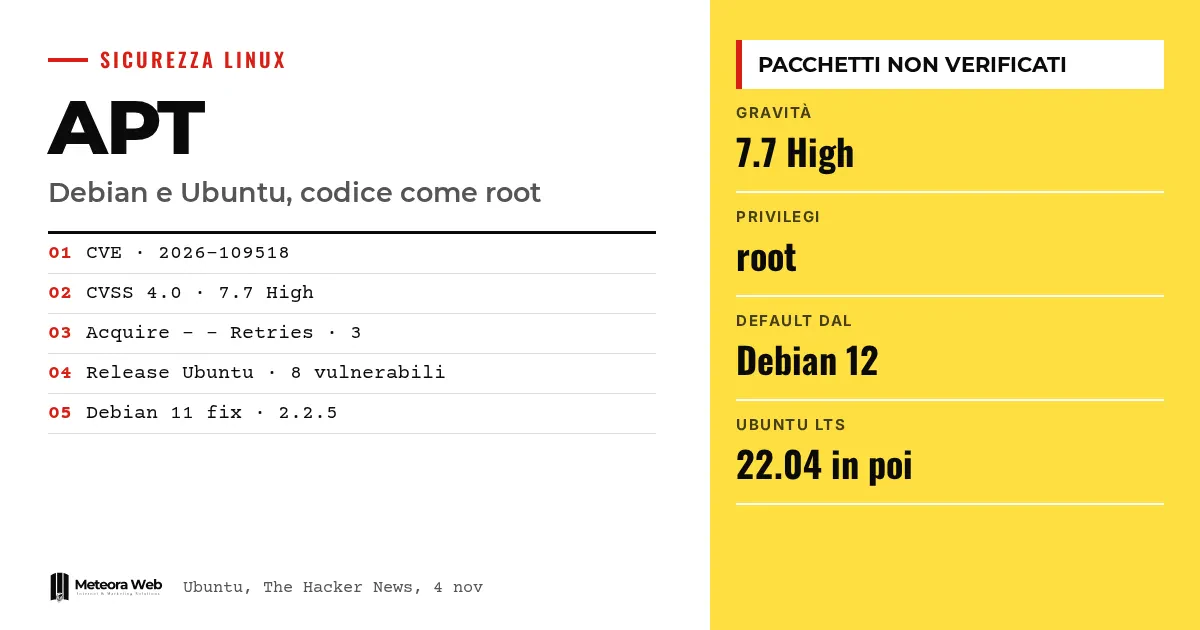
11月4日,Debian、Ubuntu和APT的开发者发布了关于CVE-2026-109518的公告,这是Debian和Ubuntu软件包管理器中的一个漏洞。能够篡改客户端与软件包服务器之间HTTP流量的人,可以让系统安装一个未经验证的自定义软件包,并以root身份执行代码。Ubuntu将其列为高优先级,CVSS 4.0评分为7.7。由于APT广泛存在于服务器、开发机器和许多企业的基础设施中,这一问题值得你重视。
在深入事实之前,先了解几个术语。 APT是Debian和Ubuntu上负责下载并安装软件包的程序。MitM(中间人攻击)指插入两个系统之间的流量并能对其进行篡改的攻击者。RCE是远程代码执行。Acquire – – Retries是APT的一项设置,用于决定下载失败后重试的次数。CVSS是从0到10衡量漏洞严重程度的评分标准。
APT漏洞会造成什么后果?
根据Ubuntu安全公告,路径上的攻击者可以在软件包安装期间篡改APT与存储库服务器之间的HTTP流量。客户端因此会被诱导安装攻击者控制的、未经验证的软件包,并获得root权限。
公告指出的原因是硬链接的复用。攻击要求客户端跟随重定向,并重试软件包文件的下载。
谁可以利用这个漏洞,需要什么条件?
任何能够篡改APT与服务器之间流量的人都可能利用它,包括恶意镜像或代理。The Hacker News援引APT开发者的说法报道了这一点。当计算机安装软件包时,攻击便会触发,攻击者利用HTTP重定向和服务器临时错误来强制重试。
因此,需要Acquire – – Retries的值不为零。值3是Debian 12和Ubuntu 22.04 LTS及之后版本的默认值。
哪些版本的Debian和Ubuntu受到影响?
Ubuntu表示,较旧的发行版,如Debian 11和Ubuntu 20.04,在默认配置下不受影响。但APT的开发者警告说,许多用户脚本可能仍然启用了重试参数。
Ubuntu将从14.04 LTS到26.10的全部八个发行版列为易受攻击。衍生发行版也可能受影响,但没有具体列出。如果你使用衍生版本,请查看其安全公告。
更新补丁是否已经发布?
Debian已发布APT的修复版本。对于Debian 11(其长期支持已于8月31日结束),开发者发布了2.2.5版本。截至11月4日14:58 UTC,Debian的testing分支仍为存在漏洞的3.3.5版本。
Ubuntu于14:25 UTC为四个发行版发布了新构建。
- Ubuntu 26.10,3.3.3ubuntu0.1
- Ubuntu 26.04 LTS,3.2.1ubuntu0.1
- Ubuntu 24.04 LTS,2.8.4ubuntu0.1
- Ubuntu 22.04 LTS,2.4.15ubuntu0.1
截至15:46 UTC,Ubuntu安全页面仍将所有发行版标记为易受攻击。拥有Ubuntu Pro的用户已可获得14.04的更新。
需要了解的局限
这些公告没有描述正在发生的攻击,也没有为无法立即更新的用户提供临时缓解方案。它们提到攻击针对HTTP,但没有说明通过HTTPS访问的源是否同样受影响。我们也不清楚哪些衍生发行版受到影响。随着修复版本的发布,各发行版的状态可能会变化。
对数字行业从业者的影响
如果你管理Debian或Ubuntu服务器,首要任务是在你所用版本的正确软件包发布后立即更新APT。检查你的系统从哪里下载软件包,因为不可信的镜像或代理会带来实际风险。同时检查那些设置了Acquire – – Retries的脚本和配置。如果你使用托管主机和服务器,建议向服务商询问他们何时以及如何打补丁。关于软件包管理器的基础知识,可以阅读我们的apt、dnf和pacman指南。
我们的看法
软件包签名是APT信任体系的基石,而这个漏洞表明,文件处理中的缺陷可以绕过这一保护。它影响的是近期发行版的默认行为,而不是某种罕见的配置。11月4日公告发布时,许多发行版仍处于易受攻击状态,这种不同步也值得关注。系统管理员需要清晰的操作指引,尤其是对于已经停止支持的版本。三份公告都没有提供临时缓解方案,这一点难以理解。
常见问题
APT的攻击是如何进行的?
攻击者篡改APT与软件包服务器之间的HTTP流量,利用重定向和临时错误促使下载重试,从而用自己的软件包替换已验证的软件包。
Debian 11和Ubuntu 20.04安全吗?
不能确定。在默认配置下它们不受影响,但如果脚本或设置启用了Acquire – – Retries,风险依然存在。Debian 11已提供2.2.5版本。
CVE-2026-109518有多严重?
Ubuntu将其列为高优先级,CVSS 4.0评分为7.7。APT的开发者将其定性为严重漏洞。可能造成的后果是以root身份执行代码。
有临时解决方案吗?
来源中没有提供。三份公告都没有为无法更新的系统给出临时缓解方法。
哪些版本已经有补丁?
Debian已发布修复版本。Ubuntu已为22.04、24.04、26.04和26.10发布构建版本,Ubuntu Pro已为14.04提供更新。
未来几天APT补丁需要关注什么
情况仍在变化中,只有部分版本已得到修复。建议持续关注你所用发行版的官方公告。
- 在你的版本显示为已修复之前,持续查看Ubuntu安全公告和Debian公告。
- 检查已安装的APT版本,并与你所用版本列出的修复版本进行对比。
- 如果你使用Debian或Ubuntu的衍生版本,请查找其专门的安全公告,因为来源中没有提及任何衍生版本。



