
 Ing. Calogero Bono
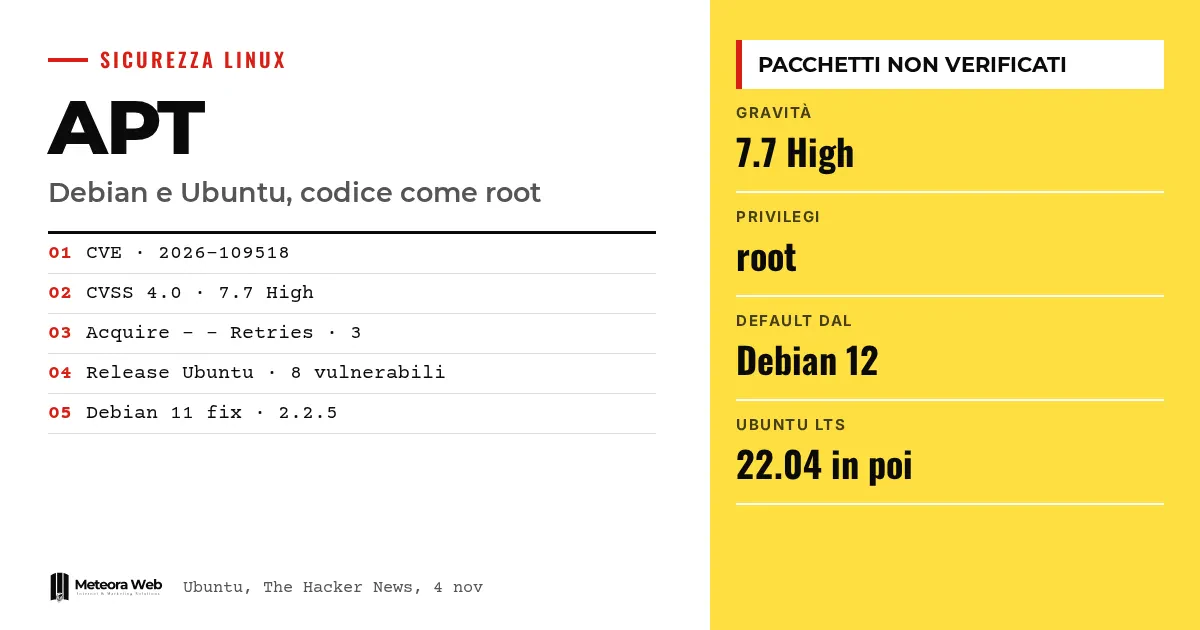
4 नवंबर को Debian, Ubuntu और APT के डेवलपर्स ने Debian और Ubuntu के पैकेज मैनेजर की एक खामी CVE-2026-109518 पर सुरक्षा सलाह जारी की। जो व्यक्ति क्लाइंट और पैकेज सर्वर के बीच HTTP ट्रैफ़िक बदल सकता है, वह एक अपना, असत्यापित पैकेज इंस्टॉल करवा सकता है और root के रूप में कोड चला सकता है। Ubuntu ने इसे उच्च प्राथमिकता में रखा है, CVSS 4.0 स्कोर 7.7 है। यह मायने रखता है क्योंकि APT सर्वर, डेवलपमेंट मशीनों और कई कंपनियों के इंफ्रास्ट्रक्चर में मौजूद है।
तथ्यों में उतरने से पहले कुछ शब्द। APT वह प्रोग्राम है जो Debian और Ubuntu पर सॉफ़्टवेयर पैकेज डाउनलोड और इंस्टॉल करता है। MitM (man in the middle) उस व्यक्ति को कहते हैं जो दो सिस्टमों के बीच के ट्रैफ़िक में घुसकर उसे बदल सकता है। RCE का मतलब है रिमोट से कोड चलाना। Acquire – – Retries APT की वह सेटिंग है जो तय करती है कि असफल डाउनलोड कितनी बार दोबारा कोशिश किया जाए। CVSS वह पैमाना है जो किसी खामी की गंभीरता को 0 से 10 के बीच मापता है।
APT की खामी में क्या होता है?
Ubuntu की सुरक्षा सूचना के अनुसार, एक on-path हमलावर किसी पैकेज इंस्टॉल होने के दौरान APT और आर्काइव सर्वर के बीच HTTP ट्रैफ़िक बदल सकता है। इस तरह क्लाइंट को हमलावर का नियंत्रित, बिना सत्यापन वाला पैकेज root अधिकारों के साथ इंस्टॉल करने के लिए उकसाया जाता है।
बताया गया कारण हार्ड लिंक का दोबारा इस्तेमाल है। हमले के लिए ज़रूरी है कि क्लाइंट रीडायरेक्ट का पालन करे और पैकेज फ़ाइलों का डाउनलोड दोबारा कोशिश करे।
कौन इसका फ़ायदा उठा सकता है और किन हालात में?
वह कोई भी हो सकता है जो APT और सर्वर के बीच का ट्रैफ़िक बदल सके, जिसमें दुर्भावनापूर्ण मिरर या प्रॉक्सी भी शामिल है। यह The Hacker News ने बताया है, जो APT के डेवलपर्स का हवाला देता है। हमला तब होता है जब कंप्यूटर कोई पैकेज इंस्टॉल करता है और हमलावर सर्वर के HTTP रीडायरेक्ट और अस्थायी त्रुटियों से दोबारा कोशिश करवाता है।
इसके लिए Acquire – – Retries की वैल्यू शून्य से अलग होना ज़रूरी है। Debian 12 और Ubuntu 22.04 LTS से आगे के डिफ़ॉल्ट के रूप में 3 दिया गया है।
Debian और Ubuntu के कौन से संस्करण प्रभावित हैं?
पुराने रिलीज़, जैसे Debian 11 और Ubuntu 20.04, डिफ़ॉल्ट कॉन्फ़िगरेशन में उजागर नहीं हैं, ऐसा Ubuntu कहता है। लेकिन APT के डेवलपर चेताते हैं कि कई यूज़र स्क्रिप्ट ने फिर भी दोबारा कोशिश वाला पैरामीटर चालू कर दिया होगा।
Ubuntu 14.04 LTS से 26.10 तक, जिन आठ रिलीज़ का वह ज़िक्र करता है, सभी को प्रभावित बताता है। डेरिवेटिव वितरण भी इसमें शामिल हैं, लेकिन किसी का नाम नहीं लिया गया। अगर आप कोई डेरिवेटिव इस्तेमाल करते हैं, तो उसकी सुरक्षा सूचना देखें।
क्या अपडेट पहले से उपलब्ध हैं?
Debian ने APT के सुधारित संस्करण जारी किए हैं। Debian 11 के लिए, जिसका लॉन्ग-टर्म सपोर्ट 31 अगस्त को खत्म हो गया, डेवलपर्स ने संस्करण 2.2.5 जारी किया है। Debian की testing शाखा 4 नवंबर को 14.58 UTC पर अभी भी असुरक्षित 3.3.5 पर थी।
Ubuntu ने 14.25 UTC पर चार रिलीज़ के लिए नए बिल्ड जारी किए।
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
15.46 UTC पर Ubuntu की सूचना अभी भी सभी रिलीज़ को असुरक्षित दिखा रही थी। Ubuntu Pro वाले लोग 14.04 के लिए पहले से अपडेट पा सकते हैं।
ध्यान रखने योग्य सीमाएँ
सलाह में चल रहे हमलों का वर्णन नहीं है और उन लोगों के लिए कोई अस्थायी उपाय नहीं बताया गया जो अभी अपडेट नहीं कर सकते। ये HTTP पर हमले की बात करती हैं और साफ़ नहीं करतीं कि HTTPS से पहुँचे जाने वाले स्रोत भी उजागर हैं या नहीं। हमें नहीं पता कि कौन से डेरिवेटिव प्रभावित हैं। रिलीज़ की स्थिति भी बदल सकती है, जैसे-जैसे सुधार आते जाएँगे।
डिजिटल क्षेत्र में काम करने वालों के लिए क्या बदलता है
अगर आप Debian या Ubuntu सर्वर चलाते हैं, तो सबसे पहली प्राथमिकता है कि जैसे ही आपके रिलीज़ के लिए सही पैकेज आए, APT अपडेट कर दें। जाँचें कि आपके सिस्टम पैकेज कहाँ से डाउनलोड करते हैं, क्योंकि कोई भरोसेमंद न होने वाला मिरर या प्रॉक्सी असली खतरा बन सकता है। Acquire – – Retries सेट करने वाली स्क्रिप्ट और कॉन्फ़िगरेशन भी देखें। होस्टिंग और मैनेज्ड सर्वर इस्तेमाल करने वाले लोगों को अपने प्रदाता से पूछना चाहिए कि वह पैच कब और कैसे लगाता है। पैकेज मैनेजर की बुनियादी बातों के लिए हमारी apt, dnf और pacman की गाइड देखें।
हमारी राय
APT पर भरोसा पैकेज की सिग्नेचर पर टिका है, और यह खामी दिखाती है कि फ़ाइलों को संभालने का एक दोष उस सुरक्षा को बायपास कर सकता है। यह किसी दुर्लभ कॉन्फ़िगरेशन की नहीं, बल्कि हाल के रिलीज़ के डिफ़ॉल्ट व्यवहार की समस्या है। 4 नवंबर को सलाहें उस समय प्रकाशित हुईं जब कई रिलीज़ अभी भी असुरक्षित थीं, और यह भी चिंता की बात है। सिस्टम प्रशासकों को साफ़ निर्देश चाहिए, खासकर उन संस्करणों के लिए जिनका सपोर्ट खत्म हो चुका है। तीनों सलाहों में अस्थायी उपाय का न होना समझ से परे है।
अक्सर पूछे जाने वाले सवाल
APT पर हमला कैसे काम करता है?
हमलावर APT और पैकेज सर्वर के बीच HTTP ट्रैफ़िक बदलता है। वह रीडायरेक्ट और अस्थायी त्रुटियों का इस्तेमाल करके डाउनलोड दोबारा करवाता है और सत्यापित पैकेज की जगह अपना पैकेज रख देता है।
क्या Debian 11 और Ubuntu 20.04 सुरक्षित हैं?
पक्के तौर पर नहीं। डिफ़ॉल्ट कॉन्फ़िगरेशन में ये उजागर नहीं हैं, लेकिन अगर Acquire – – Retries को स्क्रिप्ट या सेटिंग से चालू किया गया है, तो खतरा है। Debian 11 के लिए संस्करण 2.2.5 उपलब्ध है।
CVE-2026-109518 कितनी गंभीर है?
Ubuntu इसे उच्च प्राथमिकता में रखता है, CVSS 4.0 स्कोर 7.7 है। APT के डेवलपर इसे गंभीर बताते हैं। इसका संभावित नतीजा root के रूप में कोड चलना है।
क्या कोई अस्थायी उपाय है?
स्रोतों में ऐसा कुछ नहीं है। तीनों सलाहों में उन सिस्टमों के लिए कोई वर्कअराउंड नहीं बताया गया जो अभी अपडेट नहीं कर सकते।
पैच किसके पास पहुँच चुका है?
Debian ने सुधारित संस्करण जारी किए हैं। Ubuntu ने 22.04, 24.04, 26.04 और 26.10 के लिए बिल्ड जारी किए हैं, जबकि Ubuntu Pro के पास 14.04 के लिए पहले से अपडेट है।
APT के पैच पर अगले कुछ दिनों में क्या जाँचें
स्थिति अभी बदल रही है, और सुधारित रिलीज़ अभी केवल आंशिक रूप से आए हैं। अपने डिस्ट्रीब्यूशन की आधिकारिक सूचनाओं पर नज़र रखना बेहतर है।
- जब तक आपकी रिलीज़ ठीक न दिखे, Ubuntu की सूचना और Debian की सुरक्षा सलाहें देखते रहें।
- इंस्टॉल APT का संस्करण जाँचें और उसे अपनी रिलीज़ के लिए बताए गए संस्करणों से मिलाएँ।
- अगर आप Debian या Ubuntu का कोई डेरिवेटिव इस्तेमाल करते हैं, तो उसकी अलग सूचना खोजें, क्योंकि स्रोत किसी का नाम नहीं लेते।



