
 Ing. Calogero Bono
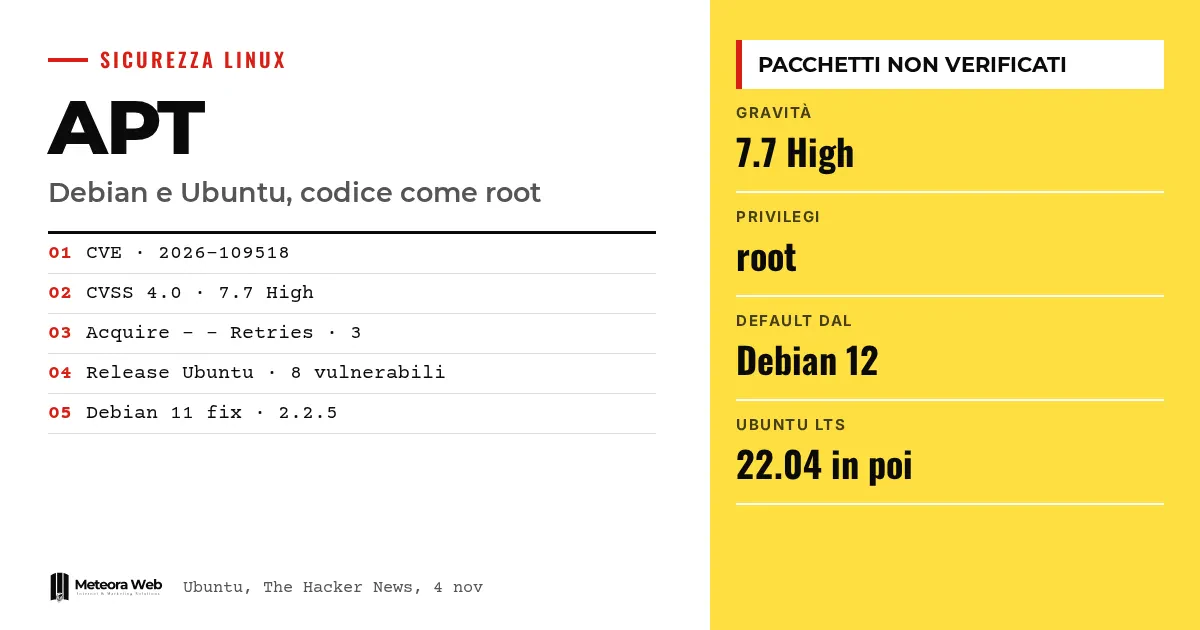
Il 4 novembre Debian, Ubuntu e gli sviluppatori di APT hanno pubblicato avvisi su CVE-2026-109518, una falla del gestore di pacchetti di Debian e Ubuntu. Chi riesce a modificare il traffico HTTP tra il client e il server dei pacchetti può far installare un pacchetto proprio, non verificato, ed eseguire codice come root. Ubuntu la classifica ad alta priorità, con punteggio CVSS 4.0 di 7.7. Conta perché APT è presente su server, macchine di sviluppo e infrastrutture di molte imprese.
Qualche termine, prima di entrare nei fatti. APT è il programma che scarica e installa i pacchetti software su Debian e Ubuntu. MitM (man in the middle) indica chi si inserisce nel traffico tra due sistemi e può alterarlo. RCE è l'esecuzione di codice da remoto. Acquire – – Retries è l'impostazione di APT che decide quante volte riprovare un download fallito. CVSS è la scala che misura la gravità di una vulnerabilità da 0 a 10.
Che cosa succede con la falla di APT?
Secondo la scheda di sicurezza di Ubuntu, un attaccante on-path può manipolare il traffico HTTP tra APT e il server dell'archivio durante l'installazione di un pacchetto. Il client viene così indotto a installare un pacchetto controllato da chi attacca, senza verifica, con privilegi di root.
La causa indicata è il riutilizzo degli hard link. L'attacco richiede che il client segua i redirect e riprovi il download dei file dei pacchetti.
Chi può sfruttarla e in quali condizioni?
Può essere chiunque riesca a modificare il traffico tra APT e il server, compreso un mirror o un proxy malevolo. Lo riporta The Hacker News, che cita gli sviluppatori di APT. L'attacco scatta quando il computer installa un pacchetto e usa redirect HTTP ed errori temporanei del server per forzare i nuovi tentativi.
Serve quindi un valore di Acquire – – Retries diverso da zero. Il valore 3 è quello predefinito da Debian 12 e da Ubuntu 22.04 LTS in poi.
Quali versioni di Debian e Ubuntu sono interessate?
Le release più vecchie, come Debian 11 e Ubuntu 20.04, non sono esposte nella configurazione predefinita, dice Ubuntu. Gli sviluppatori di APT avvertono però che molti script utente potrebbero aver attivato comunque il parametro dei tentativi.
Ubuntu indica come vulnerabili tutte le otto release che segue, da 14.04 LTS a 26.10. Anche le distribuzioni derivate sono coinvolte, ma nessuna viene nominata. Se usi una derivata, controlla il suo avviso di sicurezza.
Ci sono già gli aggiornamenti?
Debian ha rilasciato versioni corrette di APT. Per Debian 11, il cui supporto a lungo termine è terminato il 31 agosto, gli sviluppatori hanno pubblicato la versione 2.2.5. Il ramo testing di Debian era ancora alla 3.3.5 vulnerabile alle 14,58 UTC del 4 novembre.
Ubuntu ha pubblicato nuove build per quattro release alle 14,25 UTC.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
Alle 15,46 UTC la scheda Ubuntu segnava ancora tutte le release come vulnerabili. Chi ha Ubuntu Pro può già ottenere un aggiornamento per la 14.04.
Limiti da conoscere
Gli avvisi non descrivono attacchi in corso né indicano soluzioni temporanee per chi non può aggiornare. Parlano di attacco su HTTP e non chiariscono se le sorgenti raggiunte via HTTPS siano esposte. Non sappiamo quali derivate siano colpite. Lo stato delle release può cambiare man mano che escono le correzioni.
Cosa cambia per chi lavora con il digitale
Se gestisci server Debian o Ubuntu, la priorità è aggiornare APT appena il pacchetto corretto arriva per la tua release. Verifica da dove i tuoi sistemi scaricano i pacchetti, perché un mirror o un proxy poco fidato diventa un rischio concreto. Controlla anche script e configurazioni che impostano Acquire – – Retries. Per chi usa hosting e server gestiti, vale la pena chiedere al fornitore quando e come applica la patch. Per le basi del gestore di pacchetti c'è la nostra guida a apt, dnf e pacman.
Il nostro parere
La firma dei pacchetti è il punto su cui si regge la fiducia in APT, e questa falla mostra che un difetto nella gestione dei file può aggirarla. Colpisce il comportamento predefinito delle release recenti, non una configurazione rara. Pesa anche il disallineamento visto il 4 novembre, con avvisi pubblicati mentre molte release erano ancora vulnerabili. Chi amministra sistemi ha bisogno di istruzioni chiare, soprattutto per le versioni fuori supporto. Resta poco comprensibile l'assenza di una soluzione temporanea nei tre avvisi.
Domande frequenti
Come funziona l'attacco a APT?
L'attaccante altera il traffico HTTP tra APT e il server dei pacchetti. Usa redirect ed errori temporanei per far ripetere il download e sostituire il pacchetto verificato con il proprio.
Debian 11 e Ubuntu 20.04 sono al sicuro?
Non per certo. Nella configurazione predefinita non sono esposte, ma se Acquire – – Retries è stato attivato da script o impostazioni, il rischio c'è. Per Debian 11 è disponibile la versione 2.2.5.
Quanto è grave CVE-2026-109518?
Ubuntu la classifica ad alta priorità, con CVSS 4.0 di 7.7. Gli sviluppatori di APT la definiscono critica. Il risultato possibile è l'esecuzione di codice come root.
Esiste una soluzione temporanea?
Non nelle fonti. I tre avvisi non indicano workaround per i sistemi che non possono aggiornare.
Chi ha già la patch?
Debian ha rilasciato versioni corrette. Ubuntu ha pubblicato build per 22.04, 24.04, 26.04 e 26.10, mentre Ubuntu Pro ha già un aggiornamento per la 14.04.
Cosa controllare nei prossimi giorni sulle patch di APT
La situazione è ancora in movimento, con release corrette solo in parte. Conviene seguire gli avvisi ufficiali della tua distribuzione.
- Controlla la scheda Ubuntu e gli avvisi Debian finché la tua release non risulta corretta.
- Verifica la versione di APT installata e confrontala con quelle indicate per la tua release.
- Se usi una derivata di Debian o Ubuntu, cerca il suo avviso specifico, perché le fonti non ne nominano nessuna.



