
 Ing. Calogero Bono
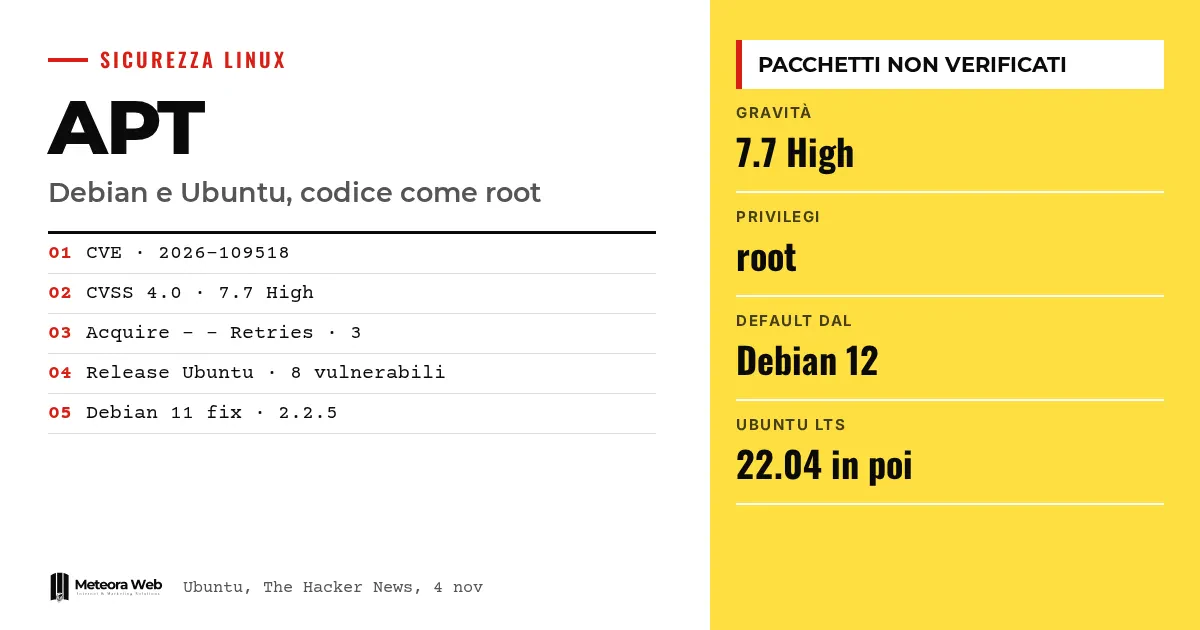
Am 4. November haben Debian, Ubuntu und die APT-Entwickler Warnungen zu CVE-2026-109518 veröffentlicht, einer Lücke im Paketmanager von Debian und Ubuntu. Wer den HTTP-Verkehr zwischen Client und Paketserver verändern kann, kann ein eigenes, ungeprüftes Paket installieren und Code als root ausführen. Ubuntu stuft die Lücke als hohe Priorität ein, mit einem CVSS-4.0-Wert von 7,7. Das ist wichtig, weil APT auf Servern, Entwicklungsrechnern und der Infrastruktur vieler Unternehmen läuft.
Ein paar Begriffe, bevor wir zu den Fakten kommen APT ist das Programm, das Softwarepakete auf Debian und Ubuntu herunterlädt und installiert. MitM (Man in the Middle) bezeichnet jemanden, der sich in den Verkehr zwischen zwei Systemen einschaltet und ihn verändern kann. RCE ist die Ausführung von Code aus der Ferne. Acquire – – Retries ist die APT-Einstellung, die festlegt, wie oft ein fehlgeschlagener Download wiederholt wird. CVSS ist die Skala, die die Schwere einer Verwundbarkeit von 0 bis 10 misst.
Was passiert mit der APT-Lücke?
Laut der Sicherheitsmeldung von Ubuntu kann ein Angreifer on-path den HTTP-Verkehr zwischen APT und dem Archivserver manipulieren, während ein Paket installiert wird. Der Client wird so dazu gebracht, ein vom Angreifer kontrolliertes Paket ohne Prüfung und mit root-Rechten zu installieren.
Als Ursache wird die Wiederverwendung von Hardlinks genannt. Der Angriff setzt voraus, dass der Client Weiterleitungen folgt und den Download der Paketdateien wiederholt.
Wer kann die Lücke ausnutzen und unter welchen Bedingungen?
Ausnutzen kann sie jeder, der den Verkehr zwischen APT und dem Server verändern kann, etwa ein böswilliger Mirror oder Proxy. Das berichtet The Hacker News unter Berufung auf die APT-Entwickler. Der Angriff greift, wenn der Rechner ein Paket installiert und der Server HTTP-Weiterleitungen und vorübergehende Fehler nutzt, um neue Versuche zu erzwingen.
Nötig ist also ein Wert für Acquire – – Retries ungleich null. Der Wert 3 ist der Standard seit Debian 12 und Ubuntu 22.04 LTS.
Welche Versionen von Debian und Ubuntu sind betroffen?
Ältere Releases wie Debian 11 und Ubuntu 20.04 sind laut Ubuntu in der Standardkonfiguration nicht betroffen. Die APT-Entwickler warnen jedoch, dass viele Benutzerskripte den Wiederholungsparameter trotzdem aktiviert haben könnten.
Ubuntu nennt alle acht folgenden Releases als verwundbar, von 14.04 LTS bis 26.10. Auch abgeleitete Distributionen sind betroffen, doch keine wird namentlich genannt. Wenn du eine Ableitung nutzt, prüfe deren Sicherheitsmeldung.
Gibt es schon Updates?
Debian hat korrigierte Versionen von APT veröffentlicht. Für Debian 11, dessen Langzeitunterstützung am 31. August endete, haben die Entwickler die Version 2.2.5 herausgegeben. Der Testing-Zweig von Debian war um 14:58 UTC am 4. November noch bei der verwundbaren Version 3.3.5.
Ubuntu hat um 14:25 UTC neue Builds für vier Releases veröffentlicht.
- Ubuntu 26.10, 3.3.3ubuntu0.1
- Ubuntu 26.04 LTS, 3.2.1ubuntu0.1
- Ubuntu 24.04 LTS, 2.8.4ubuntu0.1
- Ubuntu 22.04 LTS, 2.4.15ubuntu0.1
Um 15:46 UTC zeigte die Ubuntu-Sicherheitsseite noch alle Releases als verwundbar. Wer Ubuntu Pro nutzt, kann bereits ein Update für 14.04 erhalten.
Grenzen, die du kennen solltest
Die Warnungen beschreiben keine laufenden Angriffe und nennen keine Notfalllösungen für Systeme, die sich nicht aktualisieren lassen. Sie sprechen von einem Angriff über HTTP und klären nicht, ob über HTTPS erreichbare Quellen betroffen sind. Wir wissen nicht, welche Ableitungen betroffen sind. Der Stand der Releases kann sich ändern, während die Korrekturen erscheinen.
Was sich für alle ändert, die digital arbeiten
Wenn du Debian- oder Ubuntu-Server betreibst, hat das Aktualisieren von APT Priorität, sobald das korrigierte Paket für deine Version erscheint. Prüfe, woher deine Systeme ihre Pakete beziehen, denn ein unzuverlässiger Mirror oder Proxy wird dann zum konkreten Risiko. Kontrolliere auch Skripte und Konfigurationen, die Acquire – – Retries setzen. Wenn du gehostete Server und Managed-Hosting nutzt, frag beim Anbieter nach, wann und wie er den Patch einspielt. Die Grundlagen zum Paketmanager findest du in unserem Leitfaden zu apt, dnf und pacman.
Unsere Einschätzung
Die Signatur der Pakete ist der Punkt, auf dem das Vertrauen in APT beruht, und diese Lücke zeigt, dass ein Fehler in der Dateiverarbeitung diese Prüfung umgehen kann. Betroffen ist das Standardverhalten aktueller Releases, keine seltene Konfiguration. Ins Gewicht fällt auch die zeitliche Lücke am 4. November, als Warnungen erschienen, während viele Releases noch verwundbar waren. Wer Systeme betreut, braucht klare Anleitungen, besonders für nicht mehr unterstützte Versionen. Unverständlich bleibt, dass die drei Warnungen keine Notfalllösung nennen.
Häufige Fragen
Wie funktioniert der Angriff auf APT?
Der Angreifer verändert den HTTP-Verkehr zwischen APT und dem Paketserver. Er nutzt Weiterleitungen und vorübergehende Fehler, damit der Download wiederholt wird und er das geprüfte Paket durch sein eigenes ersetzen kann.
Sind Debian 11 und Ubuntu 20.04 sicher?
Nicht mit Sicherheit. In der Standardkonfiguration sind sie nicht betroffen, aber wenn Acquire – – Retries durch Skripte oder Einstellungen aktiviert wurde, besteht das Risiko. Für Debian 11 steht die Version 2.2.5 bereit.
Wie schwerwiegend ist CVE-2026-109518?
Ubuntu stuft sie mit CVSS 4.0 von 7,7 als hohe Priorität ein. Die APT-Entwickler bezeichnen sie als kritisch. Das mögliche Ergebnis ist die Ausführung von Code als root.
Gibt es eine Notfalllösung?
Nicht laut den Quellen. Die drei Warnungen nennen keine Umgehungslösung für Systeme, die sich nicht aktualisieren können.
Wer hat den Patch bereits?
Debian hat korrigierte Versionen veröffentlicht. Ubuntu hat Builds für 22.04, 24.04, 26.04 und 26.10 bereitgestellt, während Ubuntu Pro bereits ein Update für 14.04 hat.
Worauf du in den nächsten Tagen bei den APT-Patches achten solltest
Die Lage ist noch in Bewegung, und die korrigierten Releases sind nur teilweise verfügbar. Verfolge am besten die offiziellen Warnungen deiner Distribution.
- Prüfe die Ubuntu-Sicherheitsseite und die Debian-Warnungen, bis deine Version als korrigiert gilt.
- Kontrolliere die installierte APT-Version und vergleiche sie mit den Angaben für deine Release.
- Wenn du eine Ableitung von Debian oder Ubuntu nutzt, suche nach deren eigener Warnung, denn die Quellen nennen keine.



