
 Ing. Calogero Bono
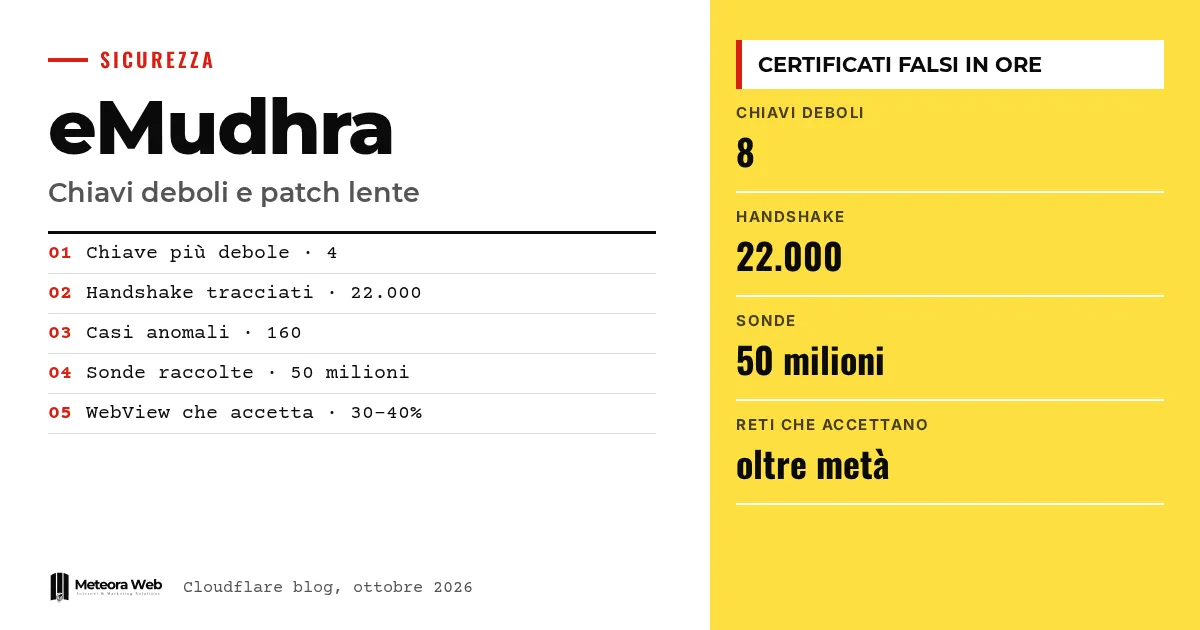
Cloudflare telah merilis analisis lanjutan tentang delapan kunci kriptografi lemah milik otoritas sertifikasi India eMudhra, yang ditemukan pada 19 Oktober 2026. Menurut perusahaan tersebut, sistem paling kritis sudah terlindungi dan tidak ditemukan penyadapan terhadap koneksinya. Namun, sertifikat palsu sudah muncul dalam hitungan jam, dan banyak browser, bot, serta aplikasi tertanam masih menerima rantai sertifikat yang telah disusupi. Bagi kamu yang mengelola situs dan layanan daring, risikonya bukan sekadar teori.
Beberapa istilah sebelum kita masuk ke faktanya. CA (certificate authority) adalah lembaga yang menerbitkan sertifikat, yang menjadi dasar gembok HTTPS. Kunci intermediate adalah kunci yang digunakan CA untuk menandatangani sertifikat situs. CRL adalah daftar sertifikat yang sudah dicabut. Certificate Transparency adalah catatan publik sertifikat yang diterbitkan, sedangkan SCT adalah tanda terimanya. SAN dan SNI menunjukkan nama domain yang tercantum dalam sertifikat dan nama domain yang diminta oleh klien.
Apa yang terjadi dengan kunci eMudhra?
Menurut Cloudflare, eMudhra seharusnya memilih angka 115 digit untuk melindungi kuncinya, tetapi justru menggunakan angka 4. Tujuh kunci lainnya sama lemahnya, dengan nilai seperti 56, 66, 115, 155, 156, 230, dan 237.
Cloudflare menjelaskan bahwa kunci intermediate dapat direkonstruksi hampir seketika oleh siapa pun, hanya dari sertifikat publik. Dengan begitu, siapa pun bisa membuat sertifikat untuk domain apa pun, yang akan diterima oleh klien yang tidak diperbarui dan tidak memeriksa Certificate Transparency.
Menurut perusahaan tersebut, kasus ini belum pernah terjadi sebelumnya. Insiden seperti DigiNotar, TÜRKTRUST, dan TrustWave hanya memberi kemampuan menerbitkan sertifikat palsu kepada segelintir pihak.
Bagaimana Cloudflare merespons?
Pada 19 Oktober, patch mulai diterapkan pada sistem berdampak tinggi, dimulai dari proxy Pingora yang menghadap server klien dan menangani sebagian besar koneksi keluar. Dalam hitungan jam, sistem tersebut sudah mulai menolak kunci yang rentan.
Secara paralel, analisis kode berbasis AI menemukan sistem lain yang mempercayai kunci-kunci tersebut dalam empat jam. Untuk setiap sistem dibuka sebuah tiket. Perbaikan mendesak harus dilakukan segera, sisanya paling lambat akhir pekan lalu. Pada saat artikel ini dipublikasikan, masih tersisa beberapa tiket berdampak rendah yang belum selesai.
Apakah kunci-kunci ini sudah dipakai untuk memalsukan sertifikat?
Ya, menurut Cloudflare. Sejak 21 Oktober, sebuah log di Pingora mencatat sertifikat yang ditandatangani dengan kunci lemah. Dalam sekitar seminggu, tercatat sekitar 22.000 percobaan handshake. Dua pertiganya ditujukan ke situs uji, dan hampir sisanya ke server yang tampaknya membuat sendiri sertifikat dengan intermediate yang lemah. Setiap handshake dengan verifikasi aktif ditolak.
Sekitar 160 kasus tampak janggal, dengan nama domain milik organisasi lain, sebagian terkait perangkat IoT konsumen. Beberapa sertifikat berlaku lebih dari dua tahun, lebih lama dari yang bisa diterbitkan CA publik. Salah satunya berasal dari 20 Oktober pukul 18:19 UTC, kurang dari satu jam setelah laporan Mozilla dipublikasikan.
Namun menurut Cloudflare, ini tampaknya sertifikat bawaan server, bukan percobaan penyadapan. Kasus ini mirip dengan situasi lain ketika sebuah kerentanan langsung diuji, seperti kasus Oracle E-Business Suite.
Berapa banyak pengunjung yang masih rentan?
Cloudflare tidak dapat menguji pengunjung secara langsung tanpa memutus koneksi. Karena itu, mereka menambahkan dua probe ke halaman verifikasi, satu dengan sertifikat eMudhra dan satu sebagai kontrol. Dalam seminggu, mereka mengumpulkan 50 juta probe.
Gambaran yang mereka sampaikan adalah sebagai berikut.
- Browser modern yang diperbarui sebagian besar sudah terlindungi.
- Bot dan browser lama tidak.
- Aplikasi dengan browser tertanam, seperti Android WebView, masih menerima rantai tersebut dalam 30-40% kasus.
- Di jaringan besar, lebih dari separuh probe menerima rantai yang disusupi.
Setelah sedikit kemajuan pada akhir pekan pertama, tren kini mendatar. Namun lalu lintasnya bias karena bot yang belum terkonfirmasi, dan hanya klien yang menjalankan JavaScript yang mengirim probe.
Batasan yang perlu kamu ketahui
eMudhra menyatakan ada kesalahan pada skrip pembangkit kunci, tetapi belum membagikannya. Peran auditor dan cross-signer masih perlu dijelaskan, begitu pula alasan CRL pernah ditandatangani lebih dulu dengan kunci yang mungkin benar lalu dengan kunci lemah. Cloudflare menyingkirkan kemungkinan penyadapan hanya berdasarkan sinyal tidak langsung. Penyadapan yang tertarget belum bisa disingkirkan. Data pengunjung juga bias karena pengaruh bot.
Apa dampaknya bagi kamu yang bekerja di dunia digital
Jika kamu mengelola situs, aplikasi, atau sistem manajemen, pastikan server, pustaka, dan klien menolak kunci eMudhra. Perangkat lunak yang terhubung ke layanan eksternal juga perlu diperhatikan, seperti aplikasi seluler dengan WebView dan skrip otomatis, karena biasanya paling lambat diperbarui. Pengembang di macOS sebaiknya mengikuti dengan saksama instruksi yang disampaikan Cloudflare. Jika kamu memakai hosting dengan pembaruan keamanan yang dikelola, periksa status patch bersama penyedianya. Isu ini juga menyangkut mereka yang memakai sertifikat untuk tanda tangan digital.
Pendapat kami
Data paling mengkhawatirkan bukanlah bug-nya, melainkan lambatnya pembaruan. Kunci yang bisa direkonstruksi siapa pun adalah kesalahan besar, dan fakta bahwa lebih dari separuh probe masih menerima rantai tersebut menunjukkan masalah yang lebih luas, yaitu perangkat lunak yang tidak diperbarui oleh siapa pun. Kasus ini mengingatkan betapa besarnya dampak kunci kriptografi, seperti dalam malware KeyDrift pada Cisco SD-WAN. Ada juga keraguan terhadap sistem pengawasannya, karena audit dan cross-signing ternyata tidak mampu menghentikan apa pun.
Pertanyaan yang sering diajukan
Apa itu kunci lemah eMudhra?
Itu adalah delapan kunci intermediate milik sebuah CA yang dibangkitkan dengan angka kecil seperti 4 atau 56. Karena itu, siapa pun dapat merekonstruksinya dari sertifikat publik dan menandatangani sertifikat palsu.
Apakah Cloudflare telah disusupi?
Menurut Cloudflare, tidak ada bukti penyadapan terhadap koneksinya. Sistem berprioritas tinggi sudah diperbarui dan hanya tersisa beberapa tiket berdampak rendah.
Apa risikonya bagi situs atau aplikasi?
Itu tergantung pada klien. Klien yang tidak diperbarui dan tidak memeriksa Certificate Transparency bisa menerima sertifikat palsu untuk domain mana pun, sehingga penyadapan menjadi mungkin.
Perangkat lunak apa yang paling rentan?
Bot, browser lama, dan browser tertanam seperti Android WebView. Menurut Cloudflare, pada yang terakhir ini sekitar 30-40% masih menerima rantai yang disusupi.
Apa yang harus saya lakukan sekarang?
Perbarui sistemmu dan ikuti instruksi di situs yang dikelola Dennis Jackson, yang dikutip oleh Cloudflare. Jika kamu mengembangkan di macOS, utamakan panduan tersebut.
Hal yang perlu dipantau dalam beberapa minggu ke depan terkait kasus eMudhra
Kasus ini terbuka di dua front, yaitu penjelasan dari eMudhra dan laju pembaruan. Sebaiknya kamu mengikuti keduanya.
- Periksa apakah eMudhra menerbitkan skrip pembangkit kunci dan kesimpulan terkait audit serta cross-signer.
- Pantau pembaruan browser dan runtime yang dipakai aplikasimu, terutama WebView.
- Periksa log servermu untuk sertifikat dengan nama domain yang tidak sesuai dengan yang diminta.




