
 Ing. Calogero Bono
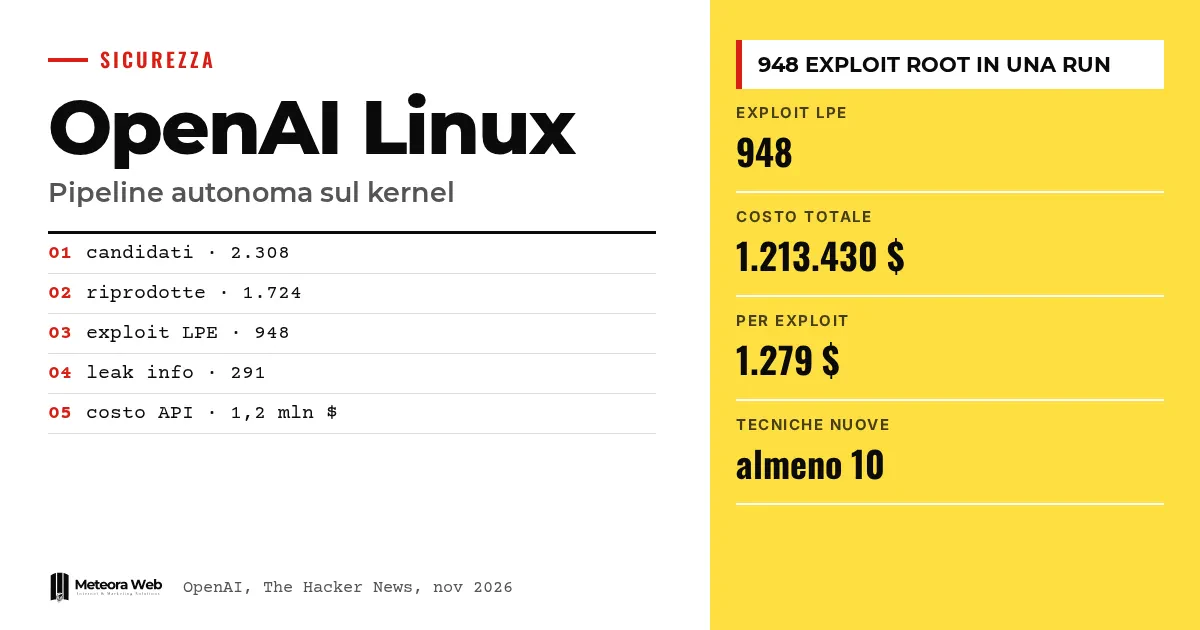
OpenAI telah merilis rincian pipeline otomatis yang mencari, memvalidasi, dan memperbaiki celah di kernel Linux. Dalam satu kali eksekusi pada pertengahan Oktober 2026, dengan model cyber yang belum dirilis, pipeline ini menghasilkan 948 exploit eskalasi hak akses lokal yang berfungsi. Biaya yang dilaporkan dalam kredit API adalah 1,2 juta dolar. Ini penting karena penemuan celah keamanan mulai menjadi proses industri, dan kamu yang mengelola server harus memperbarui sistem lebih cepat.
Beberapa istilah sebelum masuk ke faktanya. LPE (local privilege escalation) adalah eksploitasi celah yang memungkinkan pengguna tanpa hak istimewa menjadi root. PoC adalah proof of concept, yaitu kode minimal yang membuktikan adanya masalah. Exploit adalah kode yang benar-benar memanfaatkan celah tersebut. Kernel adalah inti dari sistem operasi. N-day adalah kerentanan yang sudah diketahui, sedangkan zero-day belum diketahui publik.
Apa yang dilakukan pipeline OpenAI?
Menurut OpenAI, prototipe ini menganalisis 2.308 kandidat di kernel Linux, mereproduksi secara dinamis 1.724 kerentanan, dan menghasilkan 948 exploit LPE. Pipeline ini juga menghasilkan proof of concept untuk 291 kebocoran informasi.
Menurut The Hacker News, reproduksi dilakukan dalam 30 jam. Targetnya adalah distribusi desktop yang umum, tanpa dilemahkan, dan bukan sistem yang sengaja disederhanakan untuk eksperimen.
Bagaimana cara kerjanya, dalam lima tahap?
Pipeline ini memiliki lima tahap, semuanya dijalankan oleh agen kecuali tahap terakhir.
- Penemuan, yaitu mengidentifikasi bagian yang relevan untuk keamanan dan mencari kandidat.
- Validasi dinamis di lingkungan terisolasi.
- Evaluasi eksploitasi.
- Pembuatan patch.
- Tinjauan manusia, sebelum dilaporkan kepada para maintainer.
Untuk setiap celah, sistem menyerahkan analisis penyebab, PoC minimal, patch kandidat, dan exploit lengkap. Menurut OpenAI, hambatan utamanya bukan menemukan celah, melainkan memahami mana yang bisa direproduksi dan mendesak.
Berapa biaya menemukan exploit dengan AI?
OpenAI melaporkan 1.213.430 dolar dalam kredit API, atau 1.279 dolar per exploit. Perusahaan itu sendiri memperingatkan bahwa angka ini lebih merupakan batas atas, karena dengan rekayasa yang lebih baik biayanya bisa lebih rendah.
Jika dibandingkan dengan hadiah historis Pwn2Own dan TyphoonPWN, yaitu 20.000 dan 70.000 dolar, muncul estimasi hipotetis antara 18,9 dan 66,3 juta dolar. Ini perhitungan OpenAI, bukan pendapatan nyata. Pada kernelCTF yang disesuaikan, dengan permukaan serangan yang dikurangi, pipeline ini menghasilkan 21 exploit LPE dengan biaya sekitar 32.936 dolar.
Apa kata pengamat lain?
Menurut Google Threat Intelligence Group, yang dikutip The Hacker News, jumlah kerentanan yang dipublikasikan per bulan naik dari 5.045 pada Januari 2026 menjadi 10.740 pada Agustus. Yang berisiko tinggi naik dari 131 menjadi 350.
National Cyber Security Centre Inggris berpendapat bahwa alat AI hampir pasti telah meningkatkan penemuan zero-day dan mempersingkat jarak ke N-day. Namun, mereka yang mengonfigurasinya dengan buruk tetap rentan. Kami pernah membahas hal serupa dalam tulisan tentang GPT-Red.
Batasan yang perlu diketahui
Angka-angka ini dilaporkan oleh OpenAI dan modelnya belum publik, jadi belum ada yang bisa mengulangi pembuktiannya. Kita belum tahu berapa banyak patch yang akan diterima para maintainer, dan patch yang dihasilkan tetap memerlukan iterasi dengan pakar manusia. Biayanya bergantung pada model dan konfigurasi yang dipakai.
Apa yang berubah bagi kamu yang bekerja di dunia digital
Bagi kamu yang mengelola server, akun dengan hak rendah pada sistem yang belum diperbarui sebaiknya dianggap sebagai root oleh penyerang yang punya sumber daya, begitu kata OpenAI. Patching tidak bisa lagi ditunda sampai bulan depan. Jika kamu tidak ingin repot dengan pembaruan, hosting dengan pembaruan keamanan terkelola bisa mengurangi sebagian masalah ini. Mengisolasi layanan dengan sandbox juga disarankan, seperti Firecracker dan gVisor yang disebut OpenAI. Untuk memahami cara berpikir penyerang, lihat teknik privilege escalation di Linux yang kami gunakan dalam pengujian.
Pendapat kami
Data yang paling serius bukanlah jumlah exploit, melainkan biaya per exploit. Dengan 1.279 dolar per exploit, menemukan celah ternyata lebih murah dibanding banyak hadiah bug bounty. Perlu dicatat bahwa tulisan ini juga etalase OpenAI, dan perbandingan dengan hadiah itu adalah perkiraan yang menguntungkan mereka. Meski begitu, ini sinyal yang jelas, termasuk bagi usaha kecil, seperti yang pernah kami tulis tentang keamanan siber untuk UKM.
Pertanyaan yang sering diajukan
Berapa banyak exploit yang dihasilkan pipeline OpenAI?
948 exploit eskalasi hak akses lokal yang berfungsi, ditambah PoC untuk 291 kebocoran informasi. Hasil ini diperoleh dalam satu kali eksekusi pada pertengahan Oktober 2026 di distribusi Linux yang umum dipakai.
Berapa biaya untuk menjalankannya?
1.213.430 dolar dalam kredit API, atau 1.279 dolar per exploit. OpenAI menegaskan bahwa ini adalah batas atas, bukan biaya yang sudah dioptimalkan.
Apakah celah-celah itu sudah diperbaiki?
Belum semuanya. OpenAI melaporkan bahwa dalam 10 hari lebih dari 100 LPE sudah diperbaiki atau sedang disiapkan patch oleh pihak lain, dan sekitar 300 dibahas secara terbuka.
Apakah penyerang bisa memakai metode yang sama?
Secara teori bisa. Menurut The Hacker News, akses ke model seperti ini tidak terbatas pada pihak pembela. Namun model yang dipakai OpenAI belum tersedia untuk publik.
Apa yang harus saya lakukan?
Perbarui sistem operasi secara rutin. Isolasi layanan yang paling terbuka dan batasi akun lokal, karena pengguna biasa pada sistem yang belum diperbarui bisa menjadi root.
Gelombang patch berikutnya akan menentukan seberapa lama jendela risiko bertahan
Pertanyaannya sekarang adalah seberapa cepat perbaikan sampai ke sistem produksi. Perhatikan sinyal-sinyal berikut dalam beberapa bulan ke depan.
- Ikuti pengumuman keamanan dari distribusi Linux kamu dan catat berapa hari yang dibutuhkan dari patch hingga terpasang.
- Periksa apakah penyedia kamu mempublikasikan waktu respons terhadap kerentanan kernel.
- Pelajari bagaimana perbandingan antar model dalam hal keamanan berubah, mulai dari Claude dan OpenAI.



