
 Ing. Calogero Bono
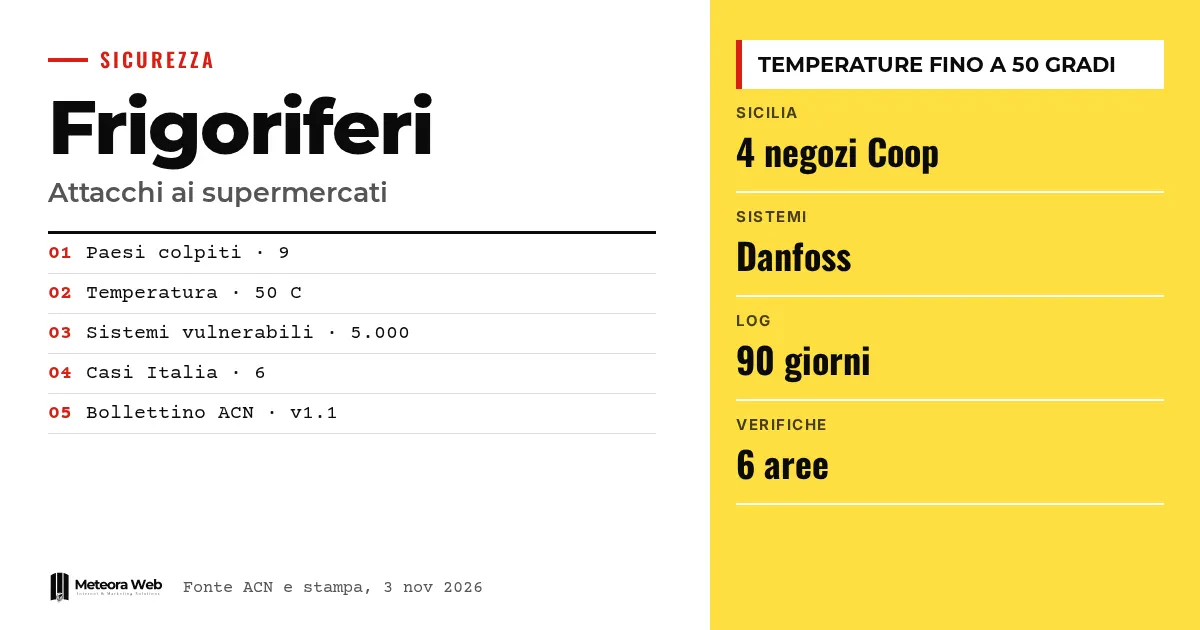
Setelah Prancis, serangan siber pada sistem pendingin supermarket kini juga sampai ke Italia. Di Sisilia, etalase pendingin di setidaknya empat gerai bermerek Coop dimanipulasi dari jarak jauh, sementara ACN melaporkan dua kasus lain di Toscana dan Emilia-Romagna. Pemerintah menyebut dampaknya terbatas, tetapi persoalan ini menyangkut siapa pun yang punya fasilitas terhubung ke internet. Akses jarak jauh yang lemah pengamanannya bisa berubah menjadi kerusakan fisik dan barang dagangan yang harus dibuang.
Beberapa istilah sebelum masuk ke fakta. ACN adalah Badan Keamanan Siber Nasional Italia. Scada adalah platform yang mengawasi banyak mesin dari satu titik. HMI adalah antarmuka tempat operator mengendalikan fasilitas. OT adalah sistem yang mengatur proses fisik, seperti kompresor dan suhu. Autentikasi multi-faktor berarti selain kata sandi, diminta satu elemen verifikasi tambahan.
Apa yang terjadi pada kulkas supermarket?
Menurut Punto Informatico, setelah Prancis, kulkas dan freezer supermarket di Italia, Belgia, Irlandia, Luksemburg, Belanda, Estonia, Swedia, dan Finlandia juga diserang. Suhunya sampai dinaikkan hingga 50 derajat Celsius dan produk harus dibuang. Kerugiannya belum dihitung secara pasti, tetapi disebut mencapai jutaan euro.
Untuk gambaran umum, kamu juga bisa membaca artikel kami tentang apa yang terjadi dan apa yang harus dilakukan.
Apa yang terjadi di Italia?
Menurut DDay, serangan di Sisilia terjadi pukul 4 pagi. Tiga toko di Catania dan satu di Palermo terdampak, dikelola grup Radenza dengan sistem waralaba. Direktur utamanya, Giuseppe Spadaro, mengatakan masalahnya sudah dapat dikendalikan. Polisi Pos sedang menyelidiki asal serangan tersebut.
ACN kemudian melaporkan notifikasi NIS dari sebuah perusahaan katering kolektif di Toscana dan satu serangan, yang belum dinotifikasi, terhadap produsen makanan beku di Emilia. Nama-namanya belum diumumkan. Pemerintah, setelah rapat di Palazzo Chigi, menyebut dampaknya "sangat terbatas" dibandingkan ribuan gerai nasional.
Bagaimana para penyerang bertindak?
Kontrol jarak jauh membantu teknisi membaca suhu, menerima alarm, dan menjadwalkan pencairan. Menurut Cybersecurity360, jika konsol terekspos atau akses perawatan diamankan dengan buruk, pihak yang menerobos bisa mengubah parameter fisik fasilitas.
ACN mengingatkan pola yang sama seperti di Prancis, yaitu fasilitas usang, antarmuka yang terbuka, dan autentikasi yang lemah. Di Sisilia, menurut Punto Informatico, pihak tak dikenal menemukan alamat IP publik sistem tersebut. Di semua supermarket terdapat sistem Danfoss, dan perusahaan asal Denmark itu mengonfirmasi pembobolan kedua. Sekitar 5.000 sistem masih rentan meski ada peringatan untuk memutus koneksi, memperbarui, dan mengamankan.
Pemeriksaan apa yang diminta ACN?
Buletin menyebut enam area.
- Mendata pengontrol, HMI, Scada, gateway, dan router seluler milik pemasok.
- Menutup akses publik dan memisahkan jaringan OT dari jaringan perusahaan.
- Menggunakan VPN dengan autentikasi multi-faktor dan izin terbatas.
- Menghapus akun yang tidak terpakai dan mengganti kata sandi bawaan.
- Membandingkan suhu, jadwal pencairan, dan alarm dengan konfigurasi yang disetujui.
- Memverifikasi firmware dan dukungan, serta merencanakan penggantian.
Buletin juga meminta agar log dianalisis hingga 90 hari terakhir, jika tersedia. Sebelum memulai ulang atau memutus sistem, perlu berkoordinasi dengan orang yang memahami fasilitas itu agar kerusakan tidak bertambah.
Batasan yang perlu diketahui
Belum terbukti bahwa kasus di Italia dan Eropa memiliki asal teknis atau pelaku yang sama. Sumber tidak memastikan bahwa kerentanan CVE-2025-41451 dan CVE-2025-41452 pada pengontrol Danfoss AK-SM 8xxA, yang bisa diperbaiki dengan firmware 4.3.1, benar-benar dieksploitasi pada bulan November. Buletin tidak menyebutkan perusahaan yang terdampak maupun memperkirakan kerugian, dan nama dua perusahaan di Toscana dan Emilia-Romagna belum diketahui.
Apa yang berubah bagi mereka yang bekerja dengan digital
Jika kamu mengelola atau merawat fasilitas terhubung, kamu perlu tahu apa saja yang bisa dijangkau dari internet. Dibutuhkan inventaris per lokasi yang mencatat model, versi, dan penanggung jawab. Router seluler dan akses yang ditinggalkan teknisi sering luput dari pantauan tim IT. Halaman login sederhana atau koneksi terenkripsi saja tidak cukup. Untuk server dan panel yang terbuka berlaku disiplin yang sama seperti hosting dan server terkelola dengan pembaruan keamanan. Kontrak dengan pemasok, jadwal akses, dan catatan sesi kini menjadi bagian dari keamanan.
Pendapat kami
Pelajarannya tidak mencolok. Tidak diperlukan teknik canggih, cukup alamat yang terekspos dan kata sandi bawaan pabrik, seperti yang terjadi pada toko-toko kecil di Belanda. Pemerintah benar menekankan terbatasnya dampak, tetapi 5.000 sistem yang masih rentan setelah peringatan Prancis menunjukkan bahwa buletin saja tidak cukup. Keamanan fasilitas fisik masih dianggap urusan pemasok, padahal tanggung jawabnya tetap ada pada pengguna mesin. Siapa pun yang membeli fasilitas terhubung sebaiknya meminta pembaruan dan dukungan secara tertulis.
Pertanyaan yang sering diajukan
Wilayah Italia mana saja yang terdampak?
Sumber menyebut Sisilia, dengan empat supermarket Coop waralaba, lalu Toscana dan Emilia-Romagna dengan dua perusahaan pangan. Rincian lain belum diumumkan.
Siapa pembuat fasilitas yang terlibat?
Menurut Punto Informatico, supermarket memasang sistem Danfoss, dan perusahaan telah mengonfirmasi adanya pembobolan. Namun sumber belum membuktikan bahwa celah tertentu yang dieksploitasi.
Apa yang direkomendasikan ACN untuk akses jarak jauh?
VPN perusahaan dengan autentikasi multi-faktor. Setiap teknisi hanya boleh mengakses fasilitas yang menjadi tanggung jawabnya, dan kredensial bawaan harus diganti.
Apa itu notifikasi NIS?
Yaitu laporan wajib insiden siber yang diwajibkan regulasi Eropa kepada perusahaan di sektor tertentu, termasuk sebagian rantai pangan.
Apakah cukup dengan memutus fasilitas dari internet?
Tidak cukup. Kamu juga perlu memastikan suhu, jadwal pencairan, dan alarm tidak diubah, serta menyimpan log sebelum memulihkan sistem.
Hal yang perlu diperhatikan dalam beberapa minggu ke depan
Penyelidikan Polisi Pos dan kerja ACN akan menunjukkan apakah kasus-kasus ini saling terkait. Sementara itu, lebih baik bergerak pada langkah yang paling konkret.
- Pantau perkembangan penyelidikan tentang asal serangan dan kemungkinan keterkaitannya dengan negara Eropa lain.
- Minta kepada teknisimu daftar tertulis akses jarak jauh yang aktif beserta jadwal intervensinya.
- Rencanakan penggantian perangkat yang sudah tidak didukung, lengkap dengan anggaran, penanggung jawab, dan tenggatnya.



