
 Ing. Calogero Bono
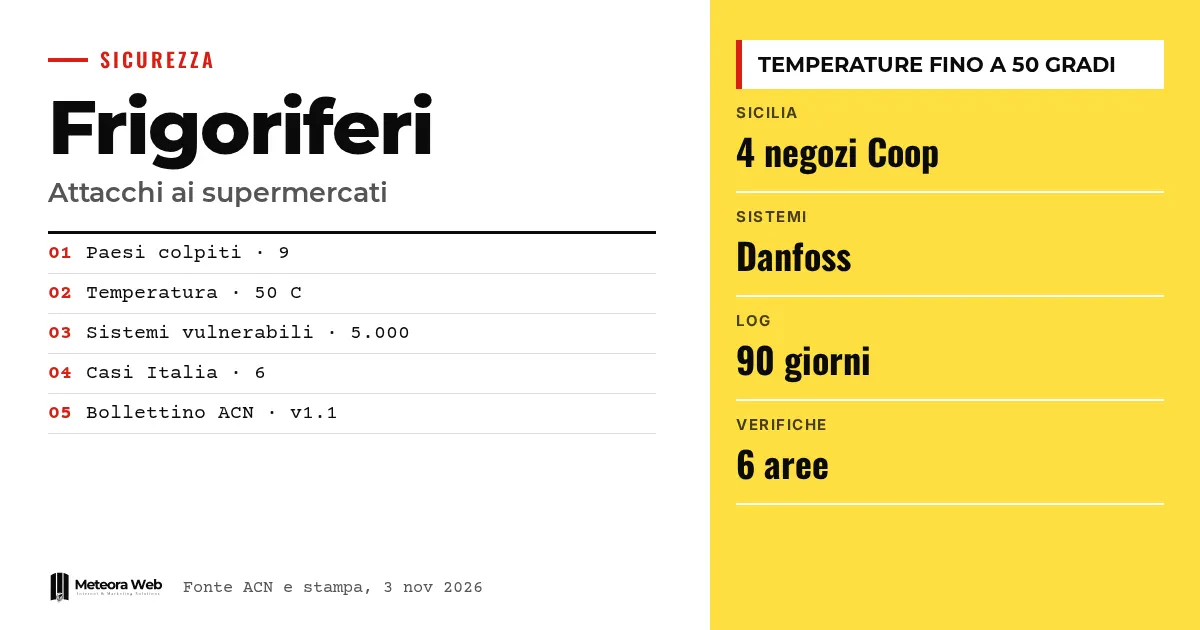
继法国之后,针对超市制冷系统的网络攻击也波及了意大利。在西西里,至少四家贴Coop品牌的门店的冷柜被远程篡改,而ACN又通报了托斯卡纳和艾米利亚-罗马涅的另外两起案例。政府称影响有限,但这个问题与所有接入互联网的设施运营者都相关。防护不当的远程访问可能演变成实际的物理损害和报废的商品。
开始讲事实之前,先了解几个术语。 ACN是国家网络安全局。Scada指从单一点位监管多台设备的平台。HMI是操作人员控制设备所用的人机界面。OT指控制压缩机、温度等物理过程的系统。多因素认证指除密码外,还要求提供第二种验证要素。
超市的冷柜发生了什么?
据Punto Informatico报道,继法国之后,意大利、比利时、爱尔兰、卢森堡、荷兰、爱沙尼亚、瑞典和芬兰的超市冷柜及冰柜也遭到攻击。温度被提高至50摄氏度,商品只能报废。损失尚无准确统计,但据称达数百万欧元。
如需了解整体情况,可以阅读我们的文章事件经过与应对措施。
意大利发生了什么?
据DDay报道,西西里的攻击发生在凌晨4点。卡塔尼亚的三家门店和巴勒莫的一家门店受到影响,这些门店由Radenza集团以加盟形式经营。总经理Giuseppe Spadaro表示问题已得到控制。邮政警察正在调查攻击来源。
ACN随后通报了托斯卡纳一家集体餐饮企业的NIS事件,以及艾米利亚一家速冻食品生产商的一起尚未通报的攻击。名称均未公开。政府在Palazzo Chigi召开会议后表示,与全国数以千计的门店相比,影响“非常有限”。
攻击者是如何行动的?
远程控制让技术人员能够读取温度、接收报警并安排除霜。据Cybersecurity360报道,如果控制台暴露在外,或维护访问保护不当,入侵者就可能修改设施的物理运行参数。
ACN提醒,法国事件中的机制同样是 – 设备陈旧、界面暴露、认证薄弱。据Punto Informatico,西西里的入侵者找到了系统的公网IP地址。超市中普遍使用Danfoss系统,这家丹麦公司也确认了第二次入侵。尽管已有提醒要求断开连接、更新并加强防护,仍有约5000个系统存在漏洞。
ACN要求进行哪些检查?
公告列出了六个方面。
- 清点控制器、HMI、Scada、网关以及供应商的蜂窝路由器。
- 取消公网访问,并将OT网络与企业网络隔离。
- 使用带多因素认证和有限权限的VPN。
- 删除闲置账户,更换默认密码。
- 将温度、除霜和报警设置与已批准的配置进行比对。
- 核实固件和支持状态,并规划设备更换。
公告还建议,如有保存,应分析最近90天的日志。在重启或断开设备之前,需要与熟悉该设施的人员协调,以免扩大损失。
需要注意的局限
目前没有证据表明意大利和欧洲各起事件在技术根源或责任方上相同。资料也无法证实,CVE-2025-41451和CVE-2025-41452这两个影响Danfoss AK-SM 8xxA控制器的漏洞(可通过固件4.3.1修复)是否已在11月被利用。公告未列出受影响的企业,也未估算损失,托斯卡纳和艾米利亚两家企业的名称同样未公开。
对于从事数字化工作的人意味着什么
如果你负责管理或维护联网设施,就必须清楚哪些设备可以从互联网访问。应当按站点建立清单,记录型号、版本和负责人。蜂窝路由器以及维保人员留下的访问通道常常逃过IT部门的视线。仅有一个登录页面或加密连接是不够的。对于暴露在外的服务器和控制面板,应执行与托管主机和带安全更新的服务器相同的管理规范。与供应商的合同、访问时间窗口和会话日志,也都应纳入安全管理之中。
我们的看法
这一教训并不起眼。并不需要什么复杂的技术,暴露的地址和出厂密码就足够了,荷兰小型商店的情况正是如此。政府强调影响有限是有道理的,但法国通报后仍有5000个系统存在漏洞,说明仅靠公告远远不够。实体设施的安全目前仍被当作供应商的事务,而责任实际上仍在使用设备的一方。购买联网设备的人应当以书面形式索取更新和技术支持。
常见问题
意大利哪些地区受到影响?
资料提到西西里的四家Coop加盟超市,以及托斯卡纳和艾米利亚-罗马涅的两家食品企业。其他细节尚未公布。
受影响设施由哪家厂商生产?
据Punto Informatico报道,超市中安装的是Danfoss系统,该公司已确认遭到入侵。不过资料并未证实某一具体漏洞已被利用。
ACN对远程访问有何建议?
使用带多因素认证的企业VPN。每位技术人员只能访问其负责的设施,并且必须更换默认凭证。
什么是NIS通报?
这是欧盟法规要求部分行业企业(包括部分食品产业链企业)必须履行的网络安全事件强制报告义务。
仅仅把设备从互联网上断开就够了吗?
单靠这一点还不够。还需要核实温度、除霜和报警设置是否被改动,并在恢复运行前保存日志。
未来几周联网设施需要关注什么
邮政警察的调查和ACN的工作将表明这些事件是否相关。眼下最好先着手那些最切实可行的措施。
- 关注调查进展,了解攻击来源以及是否与其他欧洲国家的事件有关联。
- 要求你的维保人员提供一份书面清单,列出当前有效的远程访问及维护时间窗口。
- 为已停止支持的设备制定更换计划,明确预算、负责人和期限。



