
 Ing. Calogero Bono
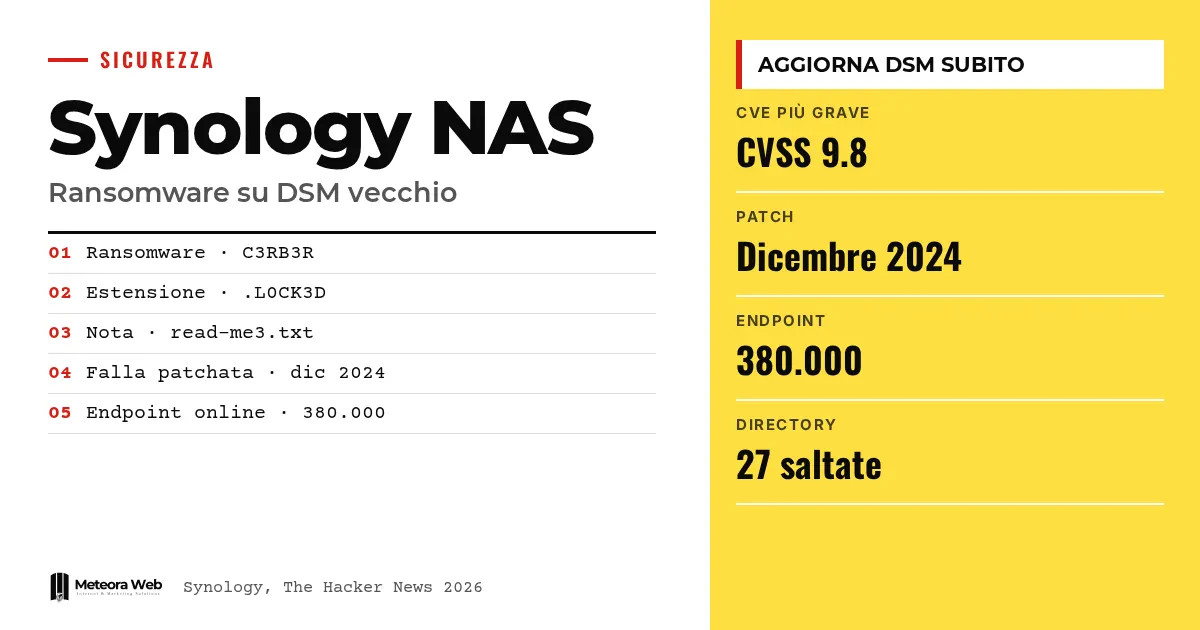
Synology ha avvisato i clienti che alcuni penyerang sedang mengeksploitasi kerentanan yang diperbaiki pada Desember 2024 untuk menyerang NAS dengan versi DSM lama. Serangan ini bertujuan mengenkripsi data dan meminta tebusan. Menurut laporan yang dikumpulkan media industri, di baliknya diduga ada ransomware C3RB3R. Bagi kamu yang menyimpan arsip perusahaan di NAS, masalah ini sangat nyata, karena cukup satu pembaruan yang ditunda.
Beberapa istilah sebelum masuk ke fakta. NAS adalah disk jaringan yang membagikan file di perusahaan. DSM adalah DiskStation Manager, sistem operasi NAS Synology. CVE adalah kode yang mengidentifikasi kerentanan yang sudah diketahui. CVSS adalah skor tingkat keparahan, dari 0 sampai 10. N-day adalah celah yang sudah diperbaiki tetapi masih bisa dieksploitasi pada perangkat yang tidak pernah diperbarui.
Apa kata Synology tentang serangan ini?
Produsen asal Taiwan itu menyatakan telah melihat penyerang mengeksploitasi kerentanan yang diperbaiki pada Desember 2024 terhadap perangkat dengan DSM usang. Dalam pernyataan yang dikutip oleh The Hacker News, tertulis bahwa «serangan ini bertujuan mengenkripsi data dan memeras tebusan».
Synology mendesak pengguna versi rentan untuk segera memperbarui DSM dan menyarankan mengaktifkan pembaruan otomatis. Namun mereka tidak menyebutkan celah mana yang digunakan.
Kerentanan apa dan versi DSM mana?
Perusahaan merujuk pada pemberitahuan November 2024 yang memuat tiga celah.
- CVE-2024-10441, CVSS 9.8, eksekusi kode dari jarak jauh.
- CVE-2024-50629, CVSS 5.3, membaca file secara terbatas.
- CVE-2024-10445, CVSS 4.3, menulis file secara terbatas.
Versi yang sudah diperbaiki
- DSM 7.2.2 dengan 7.2.2-72806-1 atau yang lebih baru
- DSM 7.2.1 dengan 7.2.1-69057-6 atau yang lebih baru
- DSM 7.2 dengan 7.2-64570-4 atau yang lebih baru
- DSM 7.1 dengan 7.1.1-42962-7 atau yang lebih baru
- DSM 6.2 dengan 6.2.4-25556-8 atau yang lebih baru
Menurut TechRadar, hanya untuk 6.2 tingkat keparahannya «sedang», sementara di versi lain tergolong kritis.
Apa itu ransomware C3RB3R?
Laporan pelanggan menyebutkan file yang terkunci dengan ekstensi .L0CK3D. Menurut The Hacker News, perusahaan Tiongkok Qihoo 360 telah menganalisis C3RB3R dan menggambarkannya dengan «sejarah panjang» serangan terhadap NAS, termasuk melalui dua celah DSM yang diperbaiki Synology pada September 2026.
Malware ini melewati 27 direktori dan beberapa ekstensi seperti BAT, DLL, dan EXE, agar tidak menyebabkan crash yang menghambat enkripsi. Di setiap folder terenkripsi ia meninggalkan permintaan tebusan bernama read-me3.txt. Menurut TechRadar, dengan mengutip BleepingComputer, korban diminta membayar «ribuan dolar» untuk kuncinya.
Apakah NAS pernah diserang sebelumnya?
Pernah. Pada 2019 NAS QNAP diserang oleh QNAPCrypt, yang juga dikenal sebagai eCh0raix. Pada Agustus 2021 Synology memperingatkan serangan brute force yang terkait dengan StealthWorker. Di bulan yang sama Unit 42 dari Palo Alto Networks menguraikan varian eCh0raix yang mampu menyerang QNAP sekaligus Synology.
Saat itu Unit 42 memperkirakan sekitar 250.000 NAS QNAP dan Synology terekspos ke internet, sebagian besar QNAP. Intinya, perangkat untuk kantor kecil menjadi sasaran yang konsisten, sering kali tanpa staf keamanan khusus. Untuk risiko UKM, ada panduan kami tentang ransomware untuk UKM.
Batasan yang perlu kamu ketahui
Synology tidak menyebutkan kerentanan mana yang dieksploitasi, di mana, dan dengan tingkat keberhasilan berapa. Tidak diketahui berapa banyak perangkat yang berisiko. Shadowserver Foundation menghitung 380.000 endpoint terhubung, yang kemungkinan besar sebagian sudah diperbarui. Kaitan antara serangan dan C3RB3R berasal dari laporan pelanggan, bukan dari konfirmasi produsen.
Apa yang berubah bagi kamu yang bekerja di dunia digital
Jika kamu punya NAS Synology, periksa hari ini versi DSM-mu dan bandingkan dengan tabel. Aktifkan pembaruan otomatis, seperti yang direkomendasikan perusahaan. Keluarkan NAS dari akses publik atau batasi hanya untuk beberapa pengguna terverifikasi. Ingat bahwa RAID dan backup bawaan belum tentu melindungi dari enkripsi, jadi perlu salinan terpisah. Jika kerusakan sudah terjadi, panduan tentang incident response dan pemulihan tanpa membayar bisa membantumu.
Pendapat kami
Kasus ini memperlihatkan masalah lama. Celah yang diperbaiki hampir dua tahun lalu masih menimbulkan kerusakan, karena di perusahaan kecil NAS dipasang lalu dilupakan. Tetap ada minimnya transparansi pada pemberitahuan, yang tidak menyebut nama celahnya dan memaksa pengguna menebaknya. Produsen seharusnya memberi petunjuk yang lebih jelas, terutama saat serangan sedang berlangsung. Meski begitu, tanggung jawab memperbarui tetap ada pada pihak yang mengelola perangkat.
Pertanyaan yang sering diajukan
Kerentanan Synology mana yang dieksploitasi dalam serangan?
Synology tidak menyebutkannya. Mereka hanya merujuk pada pemberitahuan November 2024 yang memuat tiga celah, termasuk CVE-2024-10441 dengan CVSS 9.8. Mana yang benar-benar digunakan belum dikonfirmasi.
Versi DSM mana yang aman?
Yang sama atau lebih baru dari build yang sudah diperbaiki, misalnya 7.2.2-72806-1 untuk 7.2.2 atau 6.2.4-25556-8 untuk 6.2. Periksa pemberitahuan produsen untuk versimu.
Bagaimana cara mengenali NAS yang terkena C3RB3R?
File terenkripsi memiliki ekstensi .L0CK3D dan di setiap folder terenkripsi ada catatan bernama read-me3.txt. Itulah tanda-tanda yang dilaporkan dalam analisis yang dikutip.
Apakah RAID dan backup NAS cukup melawan ransomware?
Belum tentu. TechRadar mengingatkan bahwa RAID dan backup bawaan tidak selalu melindungi dari enkripsi data. Diperlukan salinan terpisah.
Sebaiknya aktifkan pembaruan otomatis?
Ya, itu rekomendasi Synology. Dengan begitu DSM tetap terbarui tanpa bergantung pada ingatan siapa pun.
Hal yang perlu diamati dalam beberapa minggu ke depan terkait serangan NAS
Gambaran yang ada masih belum lengkap. Sebaiknya pantau apa yang akan dijelaskan Synology dan bagaimana perkembangan laporannya.
- Periksa apakah Synology menerbitkan pemberitahuan yang lebih rinci tentang celah yang dieksploitasi.
- Pastikan NAS-mu tidak merespons dari internet dengan uji akses eksternal.
- Coba pulihkan backup yang terlepas dari NAS, agar kamu tahu backup itu benar-benar berfungsi.




