
 Ing. Calogero Bono
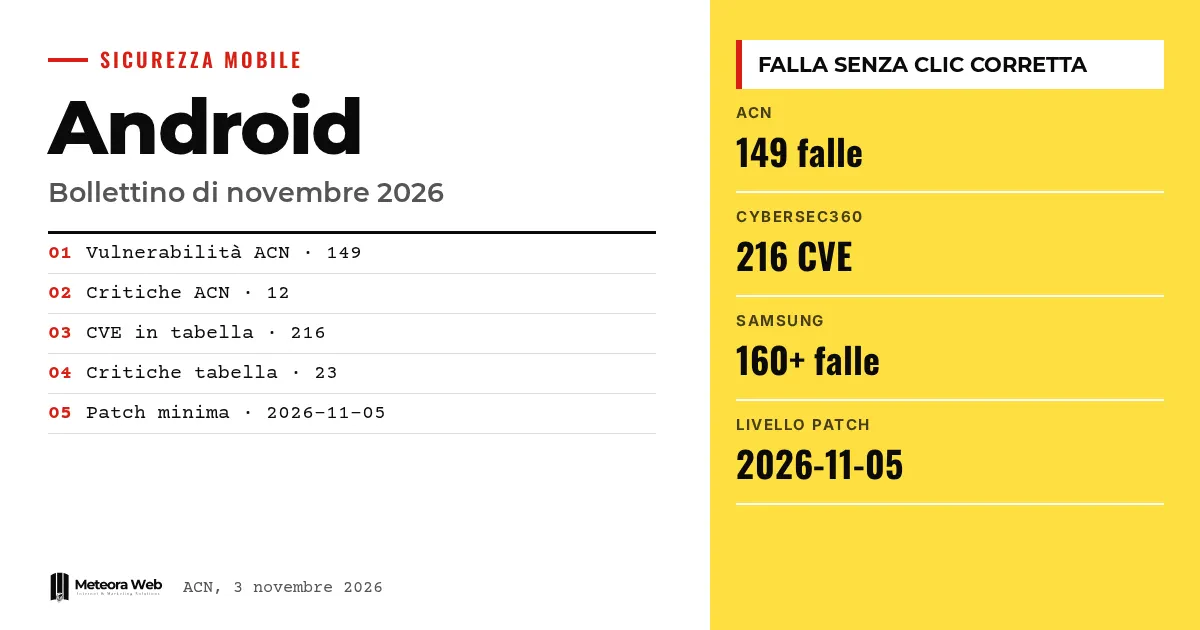
Googleは2026年11月のAndroidセキュリティ速報を公開しましたが、情報源によって件数の数え方が一致していません。イタリアの国家サイバーセキュリティ庁(ACN)は149件の脆弱性としており、Cybersecurity360は216件と数えています。修正の中には、ユーザーが何もクリックしなくても悪用できる欠陥が含まれ、さらにCVE-2026-58882には既に実証コード(Proof of Concept)が公開されています。法人向けの携帯端末を管理している場合は、まずパッチレベルの確認が必要です。
事実に入る前に、いくつかの用語を確認しておきましょう。 CVEは既知の脆弱性を識別するためのコードです。Proof of Concept(PoC)は、その欠陥が実際に悪用可能であることを示す実証用のコードです。Denial of Serviceは、サービスを利用不能にする攻撃を指します。Remote Code Executionは、遠隔からデバイス上でコードを実行することを意味します。SVEは、Samsungが自社のGalaxy端末固有の脆弱性に付与する識別子です。
2026年11月のAndroid速報には何が含まれていますか?
ACNの注意喚起AL02/261103/CSIRT-ITAによると、Googleは149件の脆弱性を修正し、そのうち12件が重大、137件が高リスクです。種類は、遠隔でのコード実行、権限昇格、サービス拒否、情報漏えいなどです。
一方、Cybersecurity360によると、11月2日に公開された速報には216件のCVEが掲載されており、うち23件が重大です。最も深刻な問題は、Androidのフレームワークにある脆弱性で、操作なしでのコード実行を許すおそれがあります。
件数が一致しないのはなぜですか?
情報源はその差について説明していません。Cybersecurity360は、速報の表に掲載されたCVEを数えたものだと明記していますが、ACNの注意喚起は要約された数字を示しています。数え方の違いが理由かもしれませんが、これは私たちの推測であり、確認は取れていません。
SamMobileはまた別の数字を挙げており、Googleによる155件の修正と、そのうち20件の重大な脆弱性としています。総数だけに頼らず、実際に端末へ適用されているパッチレベルを確認することが大切です。
SMS of Death脆弱性とは何ですか?
ACNが報告しているCVE-2026-58882は、Denial of Service型でSMS of Deathと呼ばれています。WapPushOverSmsコンポーネントとdecodeWapPdu関数に関するもので、WAP Pushメッセージのパラメータを適切に検証していないことが原因です。
細工されたSMSを送るだけで、被害者が何も操作しなくても、com.android.phoneプロセスを停止させられるおそれがあります。ACNによると、これにより携帯ネットワーク、緊急通話を含む通話機能が損なわれ、場合によっては端末の再起動が繰り返されることもあります。詳しくは専用の解説記事でも取り上げています。
Samsung Galaxyにはどのような影響がありますか?
SamMobileによると、11月のSamsungパッチは160件を超える脆弱性を修正し、そのうち24件はGalaxy固有のものです。このうち17件は公開されており、7件は非公開のままです。修正の対象は、Exynosチップセット、ブートローダー、ロック画面、SIMロック、Dialer、Contacts、Messagesなどです。
Samsungは数日以内に配信するとみられています。今回の配信は、One UI 9.0が対応機種の大半に広がりつつある時期に行われます。
知っておくべき制約
脆弱性の件数は3つの情報源で異なっていますが、その理由を説明しているところはありません。フレームワーク内のクリック不要の欠陥について、技術的な詳細は確認できていません。ACNの注意喚起からわかるのは、CVE-2026-58882のPoCが公開されているということだけで、既に悪用されているかどうかは不明です。アップデートが実際に届く時期は、各メーカーによって異なります。
デジタル業務に携わる人にとっての変化
スマートフォンのフリートを管理している場合の基準は、Cybersecurity360が示す2026年11月5日以降のパッチレベルです。ACNによると、影響を受けるのは11月より前のパッチが適用されたAndroid 14、15、16、16-qpr2、17です。配布が分散していることも影響しており、Android 17の普及率が1%にとどまっているデータがそれを示しています。業務用アプリを開発している場合は、セキュリティを開発プロセスに組み込むことで、迅速な対応がしやすくなります。
編集部の見解
月例のセキュリティ更新はすっかり恒例行事になりましたが、本当の問題はGoogleの修正と手元の端末との間にある遅れです。誰も操作しないままSMSで攻撃が成立する欠陥となると、この遅れはますます受け入れがたくなります。企業は、パッチレベルをユーザー任せの細部ではなく、監視すべき重要なデータとして扱うべきでしょう。公式の件数がこれほど食い違っていることも気になる点です。
よくある質問
2026年11月のAndroidパッチは何件の脆弱性を修正しますか?
情報源によって異なります。ACNは149件、Cybersecurity360は216件、SamMobileはGoogleによる155件の修正を挙げています。情報源はその違いを説明していません。
どのパッチレベルを適用すればよいですか?
Cybersecurity360は、適用可能な修正をすべて網羅するために2026年11月5日以降のレベルを挙げています。設定の端末情報の項目で確認できます。
CVE-2026-58882とは何ですか?
SMS of Deathと呼ばれるDenial of Service型の脆弱性です。ACNによると、細工されたWAP PushのSMSにより、ユーザーが操作しなくても通話機能を停止させられる可能性があります。
影響を受けるAndroidのバージョンはどれですか?
ACNによると、2026年11月より前のセキュリティパッチが適用されたAndroid 14、15、16、16-qpr2、17です。
Samsungのパッチはいつ配信されますか?
SamMobileによると、数日以内です。対応するGalaxyのスマートフォンおよびタブレットが対象となります。
11月パッチについて今後数週間に確認すべきこと
速報は公開されましたが、重要なのは実際の端末に届く時期です。今後数日で、各メーカーがどれだけ速く修正を配信するかが明らかになるでしょう。
- 自社フリートのどの機種が2026年11月5日のレベルを受け取り、どの機種が遅れているかを確認してください。
- ACNの発表を追い、CVE-2026-58882のPoCが悪用されているかどうかを把握してください。
- アップデートがまだ届いていない端末について、メーカーに配信予定日を問い合わせてください。



