
 Ing. Calogero Bono
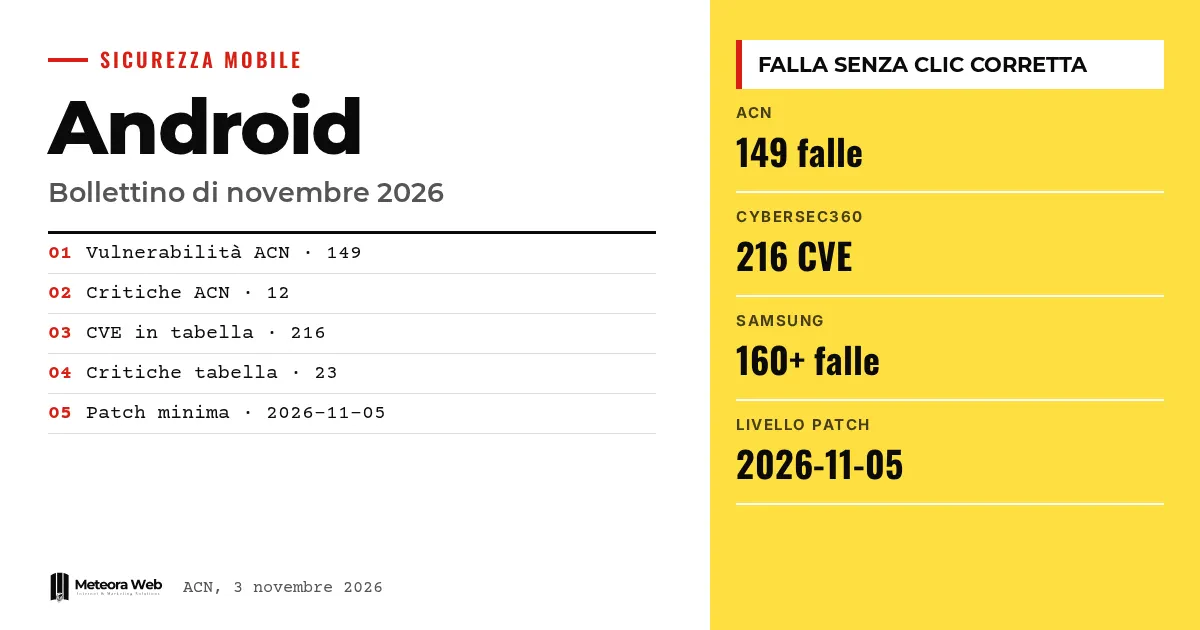
Google, Android Kasım 2026 güvenlik bültenini yayımladı, ama kaynaklar açık sayısında hemfikir değil. Ulusal Siber Güvenlik Ajansı (ACN) 149 güvenlik açığından, Cybersecurity360 ise 216 açıktan söz ediyor. Düzeltmeler arasında kullanıcı tıklamadan istismar edilebilen bir açık ve Proof of Concept kodu zaten ağda dolaşan CVE-2026-58882 var. Kurumsal telefon yönetiyorsan ilk iş yama seviyesini kontrol etmek olmalı.
Gerçeklere geçmeden önce birkaç terim. CVE bilinen bir güvenlik açığını tanımlayan koddur. Proof of Concept (PoC) açığın istismar edilebileceğini gösteren tanıtım amaçlı koddur. Denial of Service bir hizmetin erişilemez hale gelmesine yol açan saldırı türüdür. Remote Code Execution cihaz üzerinde uzaktan kod çalıştırmak anlamına gelir. SVE Samsung'un Galaxy cihazlarındaki belirli açıklar için kullandığı tanımlayıcıdır.
Android Kasım 2026 bülteninde ne var?
ACN'nin AL02/261103/CSIRT-ITA uyarısına göre Google 149 güvenlik açığını kapattı; bunların 12'si kritik, 137'si yüksek önem derecesinde. Türler uzaktan kod çalıştırma, yetki yükseltme, hizmet reddi ve bilgi ifşası.
Cybersecurity360'a göre ise 2 Kasım'da yayımlanan bülten 216 CVE içeriyor, bunların 23'ü kritik. En ciddi sorun, Android Framework'te tıklama gerektirmeden kod çalıştırmaya izin verebilecek bir açık.
Sayılar neden tutmuyor?
Kaynaklar farkı açıklamıyor. Cybersecurity360, sayısının bültendeki tablolarda yer alan CVE'lerin sayımı olduğunu belirtiyor; ACN uyarısı ise veriyi özet halinde veriyor. Bu, girdilerin nasıl sayıldığıyla ilgili olabilir, ama bu bizim varsayımımız, doğrulanmış değil.
SamMobile ise üçüncü bir rakam veriyor – Google'dan 155 düzeltme ve 20 kritik. Öneri, toplam sayıya değil yüklü yama seviyesine bakmak.
SMS of Death açığı nedir?
ACN, «SMS of Death» adıyla anılan Denial of Service türündeki CVE-2026-58882'yi bildiriyor. WapPushOverSms bileşenini ve decodeWapPdu fonksiyonunu ilgilendiriyor; bu fonksiyon WAP Push mesajlarının parametrelerini yeterince denetlemiyor.
Özel hazırlanmış bir SMS, kurbanın etkileşimi olmadan com.android.phone sürecini kilitleyebilir. ACN'ye göre bu mobil ağı, acil çağrılar dahil, etkileyebilir ve bazı durumlarda tekrarlayan yeniden başlatmalara yol açabilir. Konuyla ilgili ayrıntılı bir yazımızda da durduk.
Samsung Galaxy için ne değişiyor?
SamMobile'a göre Samsung'un Kasım yaması 160'tan fazla açığı kapatıyor; bunların 24'ü Galaxy'ye özgü. Bunların 17'si kamuya açıklanmış, yedisi gizli kalmış. Düzeltmeler Exynos çipsetleri, bootloader, kilit ekranı, SIM kilidi, Dialer, Contacts ve Messages uygulamalarını kapsıyor.
Samsung'un bunu önümüzdeki günlerde dağıtması bekleniyor. Yayın, One UI 9.0'ın uyumlu modellerin çoğuna yayıldığı bir dönemde geliyor.
Bilinmesi gereken sınırlar
Üç kaynak arasında açık sayıları farklı ve hiçbiri nedenini açıklamıyor. Çerçevedeki (Framework) tıklama gerektirmeyen açığın teknik ayrıntılarına sahip değiliz. ACN uyarısından yalnızca CVE-2026-58882 için PoC'nin ağda dolaştığını biliyoruz, bunun zaten istismar edilip edilmediğini bilmiyoruz. Güncellemelerin ulaşma tarihleri ise tek tek üreticilere bağlı.
Dijital işle uğraşanlar için ne değişiyor
Filo yöneten biri için referans, Cybersecurity360'ın belirttiği 2026-11-05 veya sonraki yama seviyesidir. ACN'ye göre etkilenen sürümler, Kasım öncesi yamaları olan Android 14, 15, 16, 16-qpr2 ve 17'dir. Parçalı dağıtım burada önemli, nitekim Android 17'nin yalnızca %1'de takılı kalması bunu gösteriyor. Kurumsal uygulamalar geliştiriyorsan, güvenliği süreçlere entegre etmek hızlı tepki vermene yardımcı olur.
Bizim görüşümüz
Aylık bülten bir ritüel haline geldi, ama asıl sorun Google'ın düzeltmesi ile cebindeki telefon arasındaki mesafe. Bir SMS ile tetiklenen ve kimsenin dokunmadığı bir açık, bu gecikmeyi daha az kabul edilebilir kılıyor. Şirketler yama seviyesine kullanıcının ayarı gibi değil, izlenmesi gereken bir veri gibi bakmalı. Resmi sayıların bu kadar farklı çıkması da dikkat çekici.
Sık sorulan sorular
Kasım 2026 Android yaması kaç hatayı düzeltiyor?
Kaynağa göre değişiyor. ACN 149 güvenlik açığı diyor, Cybersecurity360 216 sayıyor, SamMobile ise Google'ın 155 düzeltmesinden bahsediyor. Kaynaklar farkı açıklamıyor.
Hangi yama seviyesine sahip olmalıyım?
Cybersecurity360 tüm uygulanabilir düzeltmeleri kapsamak için 2026-11-05 veya sonrasını öneriyor. Ayarlar bölümündeki telefon bilgilerinden kontrol edebilirsin.
CVE-2026-58882 nedir?
SMS of Death olarak bilinen bir Denial of Service açığı. ACN'ye göre özel hazırlanmış bir WAP Push SMS, kullanıcı etkileşimi olmadan telefon hizmetini durdurabilir.
Hangi Android sürümleri etkileniyor?
ACN'ye göre Kasım 2026 öncesi güvenlik yamalarına sahip Android 14, 15, 16, 16-qpr2 ve 17 sürümleri.
Samsung yaması ne zaman gelecek?
SamMobile'a göre önümüzdeki günlerde. Dağıtım uyumlu Galaxy akıllı telefon ve tabletleri kapsıyor.
Kasım yaması için önümüzdeki haftalarda neye bakmalı?
Bülten yayımlandı, ama asıl önemli olan gerçek cihazlara ne zaman ulaştığı. Önümüzdeki günlerde üreticilerin düzeltmeleri ne kadar hızlı dağıttığı ortaya çıkacak.
- Filondaki hangi modellerin 2026-11-05 seviyesini aldığını ve hangilerinin geride kaldığını kontrol et.
- CVE-2026-58882 PoC'sinin istismar edilip edilmediğini öğrenmek için ACN güncellemelerini takip et.
- Henüz güncellemesi olmayan cihazlar için üreticilerden bir yayın tarihi iste.


