
 Ing. Calogero Bono
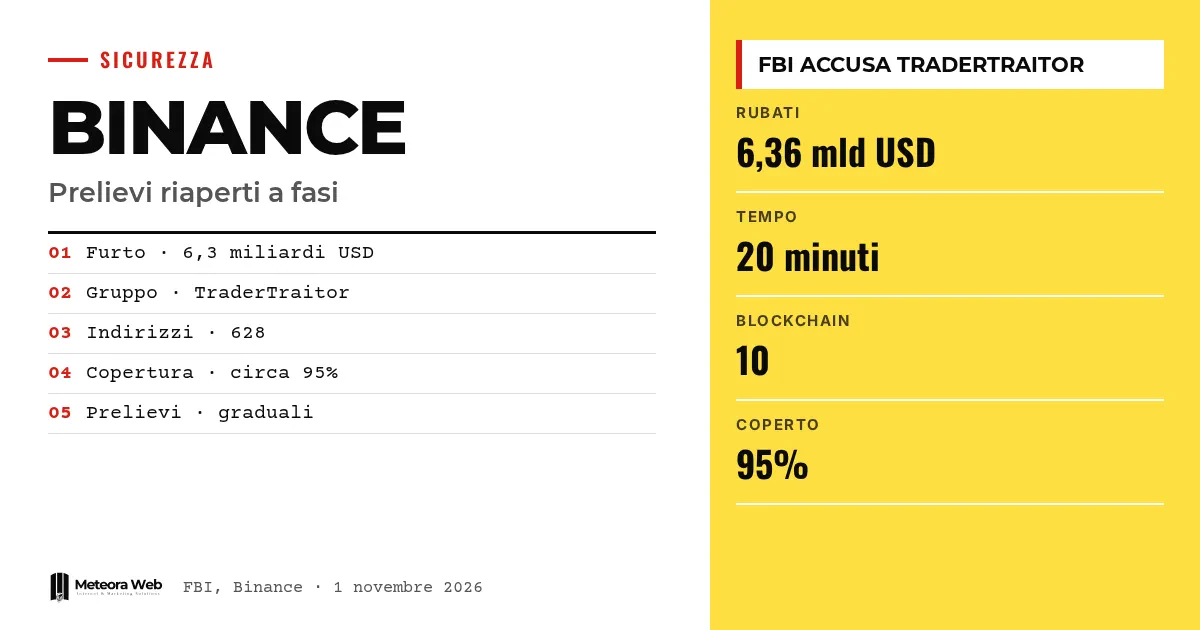
Binanceは日曜日、10月29日に発生した約63億ドルの窃盗事件を受けて、出金の段階的な再開を開始しました。土曜日にはFBIが、Lazarusと関係のある北朝鮮のグループTraderTraitorによる攻撃だと断定しています。Binanceは損失の約95%をすでに補填したとし、その負担をユーザーに転嫁しないとしています。史上最大規模の暗号資産窃盗であり、一台の侵害されたコンピュータがこれほどの被害につながりうることを示す事件として注目されています。
用語解説,事実に入る前に TraderTraitorはFBIが北朝鮮のサイバー活動に付けた名称で、このグループはLazarus、Jade Sleet、APT38としても知られています。DeFiは分散型金融サービスを指し、仲介者を介さずに資金を動かすために使われます。インスタントスワップは、ある暗号資産を別の暗号資産にすばやく交換するサービスです。SAFUはユーザー保護のためのBinanceの基金です。Proof-of-Reservesは、残高が1対1で裏付けられていることを示すページです。
FBIはBinanceの窃盗について何と言っていますか?
BleepingComputerが報じた声明で、FBIは北朝鮮が2026年10月29日頃に発生した60億ドル超の仮想資産窃盗に関与したと述べています。この活動はTraderTraitorと呼ばれています。
この帰属は、すでに同じグループと結びつけていたTRM LabsとChainalysisの分析に続くものです。ただしThe Vergeは、FBIがそれ以外の詳細や証拠をほとんど示していないと指摘しています。この件についてはこちらの記事でも取り上げています。
資金はどのように盗まれましたか?
Binanceが以前に説明したところによると、侵入は侵害されたDevOpsエンジニアのノートパソコンから始まりました。これにより攻撃者はサービスコンテナにアクセスし、不正な出金を送信できました。
10のブロックチェーンから約63.6億ドルが流出し、その大部分はわずか20分で持ち出されました。初期の経緯はこちらの記事で確認できます。
盗まれた資金はどこへ行っていますか?
FBIは、TraderTraitorが資金を主にEthereumに換えていることを確認しています。今後はDeFiプラットフォームや即時交換サービスを通じてさらにロンダリングされると見ています。
FBI、シークレットサービス、IRS犯罪捜査部は、exchange、ブロックチェーン事業者、その他のサービス提供者に対し、使用されたアドレスに関連する取引をブロックするよう求めています。公表されたリストには628のアドレスが含まれ、内訳はEthereum 608件、Bitcoin 19件、Solana 1件です。
Binanceの出金はいつ戻りますか?
TechCrunchによると、再開はネットワークや資産の種類によって段階的に行われています。日曜日の朝時点のステータスページでは状況が混在しており、Bitcoinは一部が停止中、Ethereumは入金が正常で出金は一部のみでした。
Punto Informaticoは、第一段階として15のネットワークが対象になると報じています。その中にはBitcoin、Ethereum、Tronが含まれます。Binanceは取引の集中による遅延の可能性を警告し、調査完了後に詳細な報告書を公表すると約束しています。
知っておくべき限界
いくつかの点は未解決です。FBIは公開された詳細や証拠をほとんど示していません。Binanceも事件の完全な報告書をまだ公表していません。情報源によって出金開始の時刻が異なり、盗まれた額も63億ドルから63.6億ドルの間で報じられています。95%という補填率はexchangeの発表によるもので、第三者による独立した検証はされていません。回収できる資金の額もまだ分かっていません。
デジタル業界で働く人にとっての変化
手口の概要はわかっています。弱点となったのは、特権アクセスを持つ一人の担当者のコンピュータでした。情報源によれば、北朝鮮のグループは偽のリクルーターや偽の採用選考資料を使い、開発者にマルウェアをインストールさせることもあるといいます。サーバーや機密性の高いアクセス権を管理している場合は、業務用端末と個人用端末を分け、権限を最小限に抑えてください。セキュリティ更新が管理されたホスティングは攻撃対象領域を減らしますが、社員教育の代わりにはなりません。サードパーティのスクリプトを狙った同様の窃盗事件としてはPolymarketの事例があります。
私たちの見解
最も重要なのは金額ではなく、その手口です。数十億ドル規模の被害は、暗号技術が破られたからではなく、ノートパソコンが侵害されたことで生じています。補填の表明と段階的な出金再開というBinanceの対応は安心材料ですが、その根拠はexchange自身が示した数字に依存しています。判断するには最終報告書を待つ必要があります。FBIによる帰属判断も、民間の分析と整合的ではあるものの、より多くの公開証拠で裏付けられるべきでしょう。
よくある質問
Binanceから63億ドルを盗んだのは誰ですか?
FBIによれば、Lazarusとしても知られる北朝鮮のグループTraderTraitorです。この帰属はTRM LabsとChainalysisの分析にも沿うものです。ただし、公開されている証拠は限られています。
Binanceのユーザーは資金を失いますか?
Binanceは失われないと説明しています。損失をユーザーに転嫁しないとし、約95%の額を補填したと発表しています。残りの5%は流動性の低いトークンに関するものです。
Binanceの出金はすでに利用できますか?
一部のみです。再開は段階的で、ネットワークや資産によって異なります。取引の集中による遅延の可能性もあります。
攻撃はどのように行われましたか?
Binanceは、DevOpsエンジニアの侵害されたノートパソコンが起点だったとしています。これによりサービスコンテナへのアクセスを得て、不正な出金が行われました。
盗まれた資金はどこへ向かっていますか?
主にEthereumに換えられています。FBIは、DeFiサービスや即時スワップを通じたマネーロンダリングを予想しており、ブロックすべき628のアドレスを公表しています。
今後数週間、Binance事件で確認すべき点
運用面の危機は収束しつつありますが、情報面ではまだ終わっていません。重要なのは最終報告書と、盗まれた資金の行方です。
- Binanceの詳細な報告書が公表されたら読み、FBIの説明と照らし合わせてください。
- 段階的な再開のため、資金を移動する前にネットワークのステータスページを確認してください。
- 補填率が95%を超えるかどうか、また流動性の低いトークンの補填が完了するかを確認してください。
情報源
- bleepingcomputer.com, FBI links $6.3 billion Binance crypto heist to North Korean hackers
- techcrunch.com, Binance resumes withdrawals following $6.3 billion breach
- theverge.com, North Korea linked to massive Binance crypto heist
- punto-informatico.it, Binance ripristina i prelievi, FBI conferma autori del furto



