
 Ing. Calogero Bono
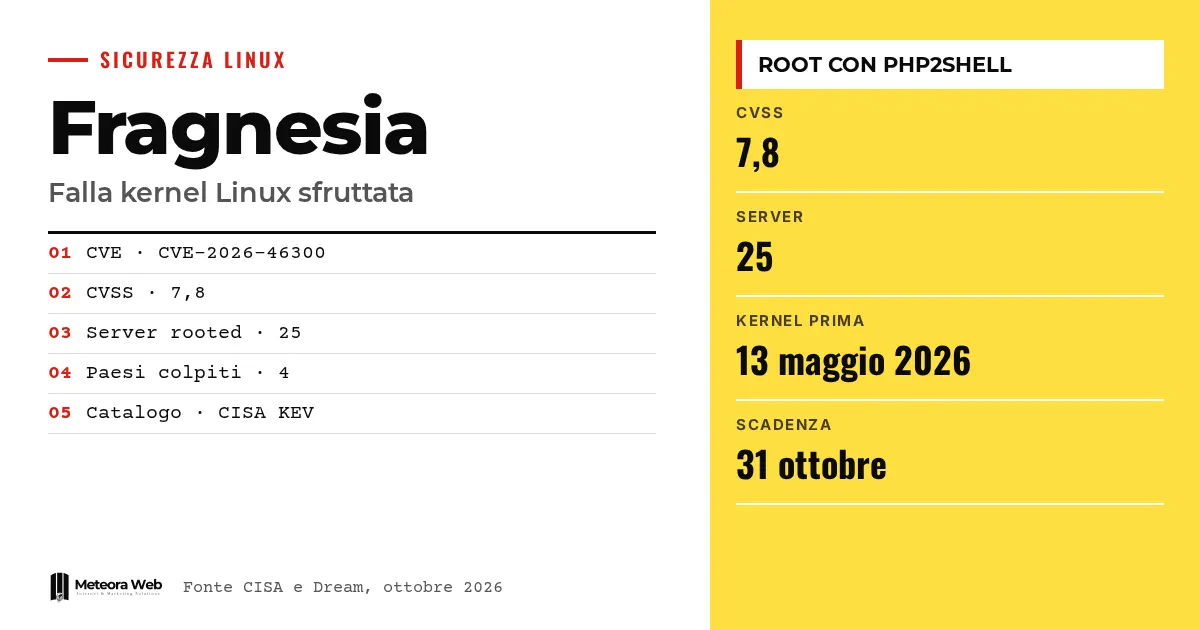
米国のサイバーセキュリティ機関であるCISAは、Linuxカーネルの脆弱性Fragnesia(CVE-2026-46300)を、悪用済みの脆弱性カタログに追加しました。攻撃者はこれをPHP2Shellという、PHPの二つの重大な脆弱性と連鎖させ、root権限を取得しています。Dreamによると、ある攻撃キャンペーンで4か国の25台のサーバーが侵害されました。PHPを使ってLinuxサーバーを運用している人、つまりウェブサイトの大部分を管理する人にとって重要な情報です。
本題に入る前に、いくつか用語を確認しておきます。privilege escalation(権限昇格)は、すでに限定的なアクセス権を持つ者が、rootのようなより高い権限を得てしまう脆弱性です。KEVは、実際の攻撃で悪用が確認された脆弱性を集めたCISAのカタログです。webshellは、ウェブサーバーに配置され、遠隔からコマンドを実行できるようにするスクリプトです。ESP-in-TCPは、IPsecの暗号化通信に関わるカーネルのXFRMサブシステムの一部です。PoCは、脆弱性を実証するためのエクスプロイトコードです。
Fragnesiaとは何か?
Debianのセキュリティトラッカーによると、問題はカーネルのskb_try_coalesce()関数にあります。ネットワークパケットの断片を結合する際に、SKBFL_SHARED_FRAGマーカーが失われることがあります。このマーカーは、断片が外部メモリやページキャッシュに属することを示すものです。
問題は次の段階で起きます。受信ESPコードはこのマーカーを確認して、データのコピーを省略するかを判断します。マーカーがないと、ページキャッシュ上の断片をその場で復号してしまう可能性があります。修正では、断片が転送される際にマーカーを引き継ぐようにしています。
BleepingComputerによると、Fragnesiaは Dirty Frag のクラスに属し、2026年5月13日以前のカーネルを使う主要ディストリビューションで、ローカルの攻撃者がrootを取得できるPoCがあります。CVSSスコアは、The Hacker Newsによると7.8です。
攻撃の連鎖はどう機能するのか?
Fragnesia単体では、ローカルアクセスが必要です。ここでPHP2Shellが関わってきます。PHP2ShellはCVE-2026-109618とCVE-2026-109619で、CVSSスコアは9.2です。The Hacker Newsによると、脆弱なPHPのバージョンを使うシステムで、認証なしのリモートコード実行を可能にします。
CISAは、カーネルの脆弱性をPHPの二つの脆弱性と連鎖させ、webshellを設置してrootでコマンドを実行できると述べています。実際には、最初の段階でウェブ経由で侵入し、次の段階でマシンの管理者権限を得る流れです。
イスラエルのセキュリティ企業Dreamは、カスタムのPHP2Shellエクスプロイト、Fragnesia、標的リスト、ログ、そして約40個のポストエクスプロイト用スクリプトを使ったキャンペーンを報告しています。侵害されたサーバーは、米国、日本、台湾、韓国の25台です。そのうち3台は米国政府に関連する環境のものでした。Dreamは中国に関係する疑わしい攻撃主体を挙げていますが、これは同社の評価にすぎません。
Palo Alto Networksはどう関係するのか?
Palo Alto Networksは、PHP2Shellの脆弱性がインターネットに公開された管理インターフェースに対して悪用されていると警告しています。同社によると、被害を受けるために特別な設定は必要なく、外部からアクセス可能なPAN-OSでは危険度が最大になります。対象となるのはHTTPSとXML APIを含むウェブ管理インターフェースで、データプレーンは管理プロファイルがある場合に限られます。
Dreamはファイアウォールの製造元を明らかにしていません。The Hacker Newsは両者の事象が関連している可能性があるとみていますが、これは同誌による推測であり、確認された事実ではありません。
どのバージョンを更新すべきか?
PHPは2026年10月21日に、バージョン8.5.12、8.4.27、8.3.36、8.2.35で脆弱性を修正しました。BleepingComputerによると、ある研究者は、修正直前のPHP 8.4.26を使うApache mod_php環境に対する実際の攻撃を確認したとのことです。
カーネルについては、BleepingComputerが示す2026年5月13日という日付が基準になります。Debianのトラッカーは、DLA-4606-1、DLA-4607-1、DSA-6295-1、DSA-6306-1というアドバイザリを参照しています。
PAN-OSについては、一部の修正版はまだ提供されておらず、予定日は10月29日と30日とされています。それまでの間、Palo Altoは、管理トラフィックをデータプレーンのポートに移すこと、証明書を交換すること、受信トラフィックを復号すること、脅威防御を有効にすることを勧めています。CISAは連邦機関の期限を2026年10月31日に設定したと、The Hacker Newsは伝えています。
注意すべき限界
- CISAは進行中の攻撃の詳細を公表していません。
- 中国に関係する集団への帰属は、Dreamの疑いにすぎません。
- 関与したファイアウォールの製造元は、Dreamによって確認されていません。
- イタリア国内で何台が公開されているかは分かっていません。
- 情報源には、ディストリビューションごとの正しいカーネルバージョンは記載されていません。
デジタル業務に携わる人にとって何が変わるのか
自前のサーバーでPHPサイトを運用している人は、カーネルとPHPを別々の問題として扱うことはもうできません。通常は限定的なウェブ経由のコード実行も、カーネルが古ければ全権限の奪取につながります。
サーバーを管理しているなら、SSHのセキュリティ対策は引き続き有効ですが、それだけでは不十分です。今回の侵入経路はウェブだからです。サービスとして動くプロセスも確認が必要で、詳しくはLinuxのプロセス管理に関するガイドで解説しています。この作業を任せたい場合は、セキュリティアップデートを管理してくれるホスティングを利用する方法もあります。
PHPの開発者にとっては、使用しているバージョンも重要です。PHP 8のattributesに見られるような現代的な書き方も、やはりサポートされた最新のブランチを前提としています。
編集部の見解
今回の件は、多くの小規模サーバーの運用方法の限界を示しています。PHPは時間があるときに更新され、カーネルはほとんど更新されません。再起動が必要だからです。攻撃者はまさにこの点を狙っています。
ただし、情報源の多くは間接的だという点も忘れてはいけません。Dreamはセキュリティ製品を販売する企業であり、その説明もそうした立場を踏まえて読むべきです。確かな事実はKEVへの掲載で、これは実際の悪用があったことを示しています。TechCrunchは、PHPがウェブサイトの約70%を支えていると伝えており、AIによって脆弱性が急速に見つかるようになると予測する研究者もいます。この話題はAIをめぐる議論ともつながりますが、ここでの助言はシンプルです。場当たり的な手動パッチ適用では、もはや足りません。
よくある質問
Fragnesiaはリモートから悪用できますか?
いいえ、単体ではローカルアクセスが必要です。認証なしのリモートコード実行を可能にするPHP2Shellと連鎖させると危険になります。
どのカーネルが脆弱ですか?
BleepingComputerによると、2026年5月13日より前にリリースされたものです。お使いのディストリビューションのアドバイザリで、修正パッケージを確認してください。
どのPHPのバージョンがPHP2Shellを修正しますか?
2026年10月21日に公開された8.5.12、8.4.27、8.3.36、8.2.35です。それぞれのブランチの古いバージョンは、脆弱な状態と考えてください。
PHPを更新するだけで十分ですか?
いいえ、PHPの更新で侵入経路は塞がれますが、カーネルの脆弱性は残ります。ほかにもローカルからのアクセス経路が残る可能性があるため、両方を修正するのが望ましいです。
Palo Altoのファイアウォールも危険ですか?
はい、管理インターフェースがインターネットから到達可能で、PAN-OSのバージョンが修正されていない場合は危険です。同社は、アクセスを信頼できる内部アドレスに限定することを推奨しています。
今後数か月で注目すべきこと、パッチと公開された攻撃対象面
今後数週間は、まだ提供されていないPAN-OSの修正と、CISAが追加する可能性のある詳細が重要になります。実践的な推奨事項は三つです。
- PHPを修正済みのバージョンに更新し、サービスを再起動してください。
- ディストリビューションの更新済みカーネルをインストールし、再起動してください。
- 管理インターフェースをインターネットから遮断し、ウェブフォルダ内のwebshellを探してください。



