
 Ing. Calogero Bono
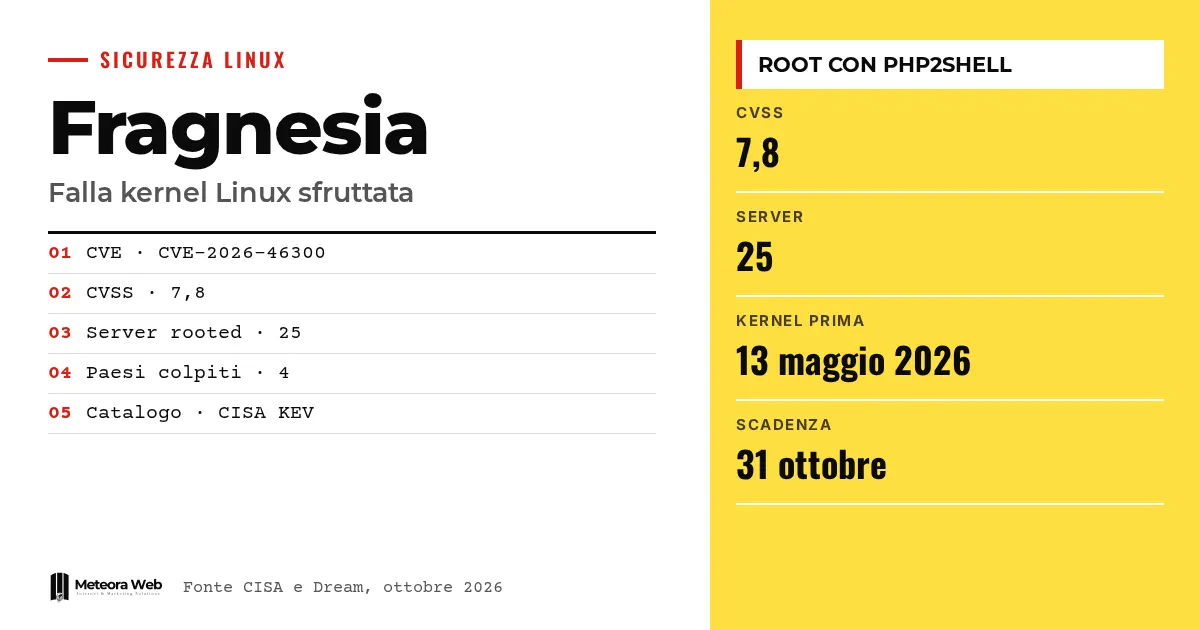
CISA, федеральное агентство США по кибербезопасности, добавила Fragnesia (CVE-2026-46300), уязвимость ядра Linux, в каталог эксплуатируемых уязвимостей. Атакующие связывают её с PHP2Shell, двумя критическими уязвимостями PHP, чтобы получить root-доступ. По данным Dream, кампания скомпрометировала 25 серверов в четырёх странах. Это касается каждого, кто администрирует Linux-сервер с PHP, то есть большинства веб-сайтов.
Пара терминов, прежде чем перейти к фактам. Повышение привилегий (privilege escalation) — это уязвимость, которая позволяет тому, кто уже имеет ограниченный доступ, получить более высокие права, например root. KEV — это каталог CISA известных уязвимостей, уже эксплуатируемых в реальных атаках. Веб-шелл (webshell) — это скрипт, загруженный на веб-сервер, который позволяет удалённо выполнять команды. ESP-in-TCP относится к подсистеме XFRM ядра и связан с шифрованным трафиком IPsec. PoC — это демонстрационный эксплойт.
Что такое Fragnesia?
Согласно трекеру безопасности Debian, проблема кроется в функции skb_try_coalesce() ядра. При объединении фрагментов сетевых пакетов она может потерять маркер SKBFL_SHARED_FRAG. Этот маркер указывает, что фрагменты принадлежат внешней памяти или page cache.
Дальше всё становится серьёзнее. Входящий код ESP проверяет маркер, чтобы решить, нужно ли пропустить копирование данных. Если маркер отсутствует, расшифровка может выполняться прямо поверх фрагментов, находящихся в page cache. Исправление передаёт маркер вместе с фрагментами при их перемещении.
Согласно BleepingComputer, Fragnesia относится к классу Dirty Frag и имеет PoC, с помощью которого локальный атакующий может стать root в основных дистрибутивах с ядрами, выпущенными до 13 мая 2026 года. Оценка CVSS составляет 7,8 по данным The Hacker News.
Как устроена цепочка атаки?
Сама по себе Fragnesia требует локального доступа. Здесь в дело вступает PHP2Shell, то есть CVE-2026-109618 и CVE-2026-109619 с оценкой CVSS 9,2. По данным The Hacker News, они позволяют выполнить удалённый код без аутентификации на системах с уязвимыми версиями PHP.
CISA пишет, что уязвимость ядра можно связать с двумя уязвимостями PHP, чтобы установить веб-шеллы и выполнять команды от имени root. На практике первый шаг проходит через веб, а второй превращает атакующего в администратора машины.
Dream, израильская компания в сфере безопасности, описала кампанию с собственным эксплойтом PHP2Shell, Fragnesia, списками целей, логами и примерно 40 скриптами постэксплуатации. Скомпрометированы 25 серверов в США, Японии, Тайване и Южной Корее. Три принадлежали среде, связанной с правительством США. Dream говорит о подозрении на атакующего, связанного с Китаем, но это оценка самой компании.
Что здесь делает Palo Alto Networks?
Palo Alto Networks предупредила, что уязвимости PHP2Shell эксплуатируются против интерфейсов управления, открытых в интернет. По словам компании, никакой особой конфигурации для поражения не требуется, а риск максимален для PAN-OS при доступе извне. Затрагивается только веб-интерфейс управления, то есть HTTPS и XML API, а также dataplane, если у него есть профиль управления.
Dream не назвала производителя межсетевого экрана. The Hacker News считает, что события могут быть связаны, но это предположение издания, а не подтверждённый факт.
Какие версии нужно обновить?
PHP исправил уязвимости 21 октября 2026 года в версиях 8.5.12, 8.4.27, 8.3.36 и 8.2.35. BleepingComputer сообщает, что исследователь зафиксировал реальные атаки на установку Apache mod_php с PHP 8.4.26, то есть на версию непосредственно перед исправлением.
Для ядра важна дата из BleepingComputer, 13 мая 2026 года. Трекер Debian ссылается на advisories DLA-4606-1, DLA-4607-1, DSA-6295-1 и DSA-6306-1.
Для PAN-OS некоторые исправленные версии ещё были в пути, с ориентировочными датами 29 и 30 октября. Пока что Palo Alto советует перенести управляющий трафик с порта dataplane, заменить сертификат, расшифровывать входящий трафик и включить threat prevention. CISA установила для федеральных агентств срок 31 октября 2026 года, по данным The Hacker News.
Ограничения, которые стоит знать
- CISA не раскрыла подробностей о текущих атаках.
- Связь с группой, предположительно китайской, — это подозрение Dream.
- Производитель вовлечённого межсетевого экрана Dream не подтвердила.
- Нам неизвестно, сколько итальянских установок подвержены риску.
- Источники не перечисляют корректные версии ядра для каждого дистрибутива.
Что меняется для тех, кто работает с цифровыми технологиями
Если у тебя есть PHP-сайт на собственном сервере, больше нельзя рассматривать ядро и PHP как две отдельные проблемы. Выполнение кода через веб, обычно ограниченное, становится полным контролем, если ядро устаревшее.
Если ты администрируешь серверы, работа над безопасностью SSH по-прежнему полезна, но её недостаточно, потому что входная точка здесь — веб. Процессы, работающие как сервисы, тоже нужно проверять, как объясняется в нашем руководстве по управлению процессами Linux. Если не хочется этим заниматься, можно выбрать хостинг с управляемыми обновлениями безопасности.
Для разработчиков PHP важна и используемая версия. Современный стиль языка, например в атрибутах PHP 8, всё равно подразумевает актуальные ветки.
Наше мнение
Эта история показывает ограничение того, как обычно администрируют небольшие серверы. PHP обновляют, когда найдётся время, а ядро почти никогда, потому что для него нужна перезагрузка. Атакующие рассчитывают именно на это.
Стоит добавить, что источники отчасти косвенные. Dream продаёт услуги безопасности, и её версию нужно читать с этой поправкой. Надёжный факт — включение в каталог KEV, который говорит о реальной эксплуатации. TechCrunch пишет, что PHP лежит в основе около 70% сайтов и что исследователи ожидают больше уязвимостей, находимых быстрее благодаря ИИ. Тема связана с дискуссией об ИИ, но здесь вывод прост. Ручное и редкое обновление больше не работает.
Частые вопросы
Можно ли эксплуатировать Fragnesia удалённо?
Нет, сама по себе она требует локального доступа. Становится опасной, когда связывается с PHP2Shell, который позволяет выполнять удалённый код без аутентификации.
Какие ядра уязвимы?
Выпущенные до 13 мая 2026 года, по данным BleepingComputer. Проверь advisory своего дистрибутива, чтобы найти нужный пакет.
Какие версии PHP устраняют PHP2Shell?
8.5.12, 8.4.27, 8.3.36 и 8.2.35, выпущенные 21 октября 2026 года. Более ранние версии соответствующих веток стоит считать уязвимыми.
Достаточно обновить PHP?
Нет, обновление PHP закрывает вход, но не уязвимость ядра. Лучше исправить оба, потому что другие пути локального доступа остаются возможны.
Межсетевые экраны Palo Alto тоже под угрозой?
Да, если интерфейс управления доступен из интернета и версия PAN-OS не исправлена. Компания рекомендует ограничить доступ доверенными внутренними адресами.
Что смотреть в ближайшие месяцы – патчи и открытые поверхности атаки
В ближайшие недели важны ещё не вышедшие исправления PAN-OS и детали, которые CISA может добавить. Три практических совета.
- Обнови PHP до исправленной версии и перезапусти сервисы.
- Установи обновлённое ядро своего дистрибутива и перезагрузись.
- Закрой интерфейсы управления от интернета и поищи веб-шеллы в веб-каталогах.



