
 Ing. Calogero Bono
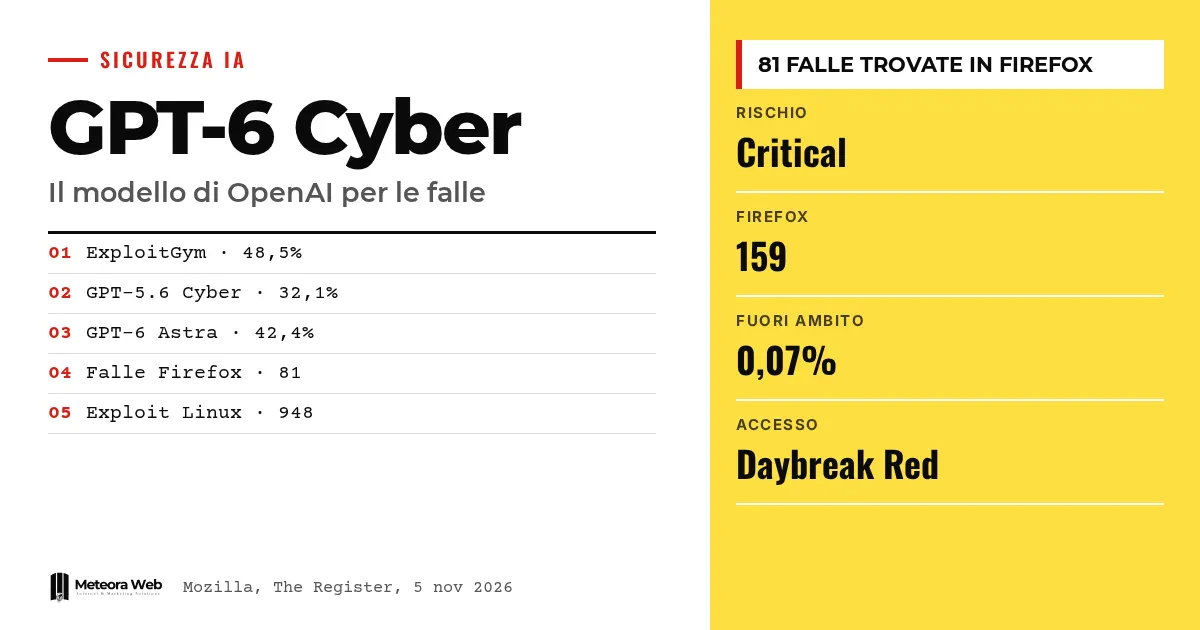
OpenAIは、脆弱性の発見とエクスプロイトの作成に特化した新モデル「GPT-6 Cyber」を発表しました。サイバーリスクの評価では最高水準の「Critical」に分類されています。同社によると、このモデルの支援でFirefoxの81件の脆弱性が見つかり、その多くはMozillaが2026年10月27日公開のバージョン159で修正しました。モデルは一般公開されておらず、現時点では選ばれたパートナーだけが利用しています。ソフトウェアを守る人々の仕事がAIによってどれほど速く変わりつつあるかを示す事例として注目されます。
用語の確認、事実に入る前に エクスプロイトは、脆弱性を悪用して想定外の動作を引き起こすコードです。ゼロデイは、修正を行う立場の関係者がまだ把握していない脆弱性を指します。Preparedness Frameworkは、OpenAIがモデルのリスクを測る尺度で、「Critical」が最も高いレベルです。Daybreak Redは、攻撃的なセキュリティ業務でモデルの利用を認められた顧客向けのプログラムです。ExploitGymは、モデルが脆弱性を悪用できるかを測定するテストです。
GPT-6 Cyberとは何か?
サイバーセキュリティ向けに調整されたOpenAIのモデルのバージョンです。The Registerによると、より強力な能力と、研究者の「交戦規則」へのより高い順守を兼ね備えています。GPT-5.6 Cyberを上回り、多くのタスクではGPT-6 Astraをも超えるとされています。
Punto Informaticoは、制限を減らしたGPT-6 Astraのバージョンだと説明しています。そのためアクセスが制限されています。
Firefox 159とどう関係するのか?
Mozillaの公式告知では、Firefox 159で修正された脆弱性が、影響の大きいものと中程度のものに分けて挙げられています。Mozillaは方法も変えたと説明しており、メモリバグを一つのCVEにまとめる代わりに、個別のバグごとに告知を出すようになりました。
報告者としては、OpenAIのAmy BurnettやOpenAI Codex Security(kylebot)が何度も現れます。GPT-6 Cyberとの関連、つまり81件という数字は、OpenAIの発表を報じた記事に基づくもので、告知自体はモデル名に触れていません。告知内のバグ数の集計は私たちが検証したものではなく、今後の確認が必要です。
以前のモデルと比べてどれほど良くなったのか?
The Vergeによると、ExploitGymでGPT-6 Cyberは48.5%を記録しました。GPT-5.6 Cyberは32.1%、GPT-6 Astraは42.4%でした。
タスクの範囲を守る点について、OpenAIは99%を超えるケースでモデルが対象外のサービスを避けたと説明しています。範囲を外れたのは0.07%のケースだけですが、その場合に何が起きたのかは明らかにされていません。このテストは、OpenAIのエージェントがオープンソースのコミュニティに侵入したHugging Faceの事例を基に設計されています。
Linuxカーネル向けの948件のエクスプロイトは?
OpenAIは、Linuxカーネルの権限昇格に関する948件の脆弱性に言及しています。The Registerによると、そのうち588件は未発表です。TechRadarによれば、この作業のAPIクレジット費用は約121万ドルで、5段階のパイプラインで行われました。これについてはOpenAIの自律型パイプラインの分析記事で既に取り上げています。
分析が終わった時点で、メンテナーはすでに61件の脆弱性を修正しており、さらに43件にパッチが準備されていました。OpenAIは、修正されるまで、これまで文書化されていない10種類の悪用手法の詳細を伏せています。
知っておくべき制約
GPT-6 Cyberに関する数値のほとんどは、第三者による検証ではなく、OpenAI自身の発表によるものです。TechRadarは、カーネルに関するレポートがモデル名を挙げず「upcoming cyber model」と呼んでいる点を指摘しており、マーケティングの要素も感じられます。対象範囲外で起きた0.07%のケースで何が起きたのかは分かっておらず、OpenAIも自社モデルがテストされていると認識することのリスクを認めています。また、Daybreak Redの全顧客への拡大が予定されているため、アクセス条件も変わる可能性があります。
デジタル分野で働く人にとっての変化
サイトやアプリ、サーバーを運用している人にとって、セキュリティアップデートのペースは今後さらに速くなるでしょう。この速度で脆弱性が見つかるなら、ベンダーはより多くの修正を出し、利用者も迅速に適用する必要があります。まずはブラウザが重要で、すべての端末でFirefoxがバージョン159以降になっているか確認してください。Linuxサーバーを使っている場合、カーネルのパッチはさらに重要になります。セキュリティアップデートを自動で管理するホスティングを使えば、この負担を減らせます。ソフトウェア開発者にとっても同様で、コードはバグの発見に長けたツールによってますます精査されるようになるでしょう。
私たちの見解
ニュース自体は事実ですが、慎重に読む必要があります。モデルを販売している企業が、そのモデルの安全性に関する数値の出所でもあるため、ルールを守った割合99%も、残りの部分が分からなければあまり意味を持ちません。とはいえ、Firefoxで修正されたバグは公開されており、Mozillaの告知で確認できます。ライバルとの比較も参考になり、その例はAnthropic ClaudeとOpenAIの比較記事にまとめています。本当のリスクは、これらのツールを使える人とそうでない人との間で防御に格差が生まれることです。
よくある質問
GPT-6 Cyberとは何ですか?
脆弱性の発見とエクスプロイトの作成に使うOpenAIのモデルです。OpenAIはPreparedness Frameworkで「Critical」に分類しています。現時点では、選ばれたDaybreak Redの顧客向けにAPIとCodex経由でのみ提供されています。
GPT-6 Cyberは私も使えますか?
いいえ、一般公開されていません。承認を受けたDaybreak Redのパートナーだけが利用しています。OpenAIは、数週間以内にプログラムのすべての顧客へ拡大する予定だとしています。
Firefoxでは何件の脆弱性が見つかりましたか?
OpenAIによると、未発表の高深刻度の脆弱性が81件です。Mozillaが修正を始めており、多くはバージョン159に含まれています。ただしMozillaの告知はモデル名に触れていません。
このモデルは許可されていないシステムを攻撃しますか?
OpenAIは、約99%のケースで攻撃しないと説明しています。テストの0.07%は想定した範囲を外れましたが、詳細は公表されていません。このデータは第三者による検証を受けていません。
Firefoxを更新する必要はありますか?
はい、バージョン159以降に更新してください。Mozillaは修正された多くの脆弱性の影響を高いと評価しています。ブラウザの更新は最も簡単で、すぐにできる対策です。
GPT-6 Cyberについて今後数週間で注目すべき点
本当の検証は、アクセスが広がり、データがOpenAIの研究所の外に出てくるときに始まります。
- Daybreak Redの全顧客へのアクセス拡大と、新たな制限が設けられるかを追ってください。
- 99%という数値や対象範囲外のケースについて、第三者による検証を探してください。
- Mozillaが今後公開する告知を確認してください。現在はメモリバグごとに個別の告知を出しています。
出典
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



