
 Ing. Calogero Bono
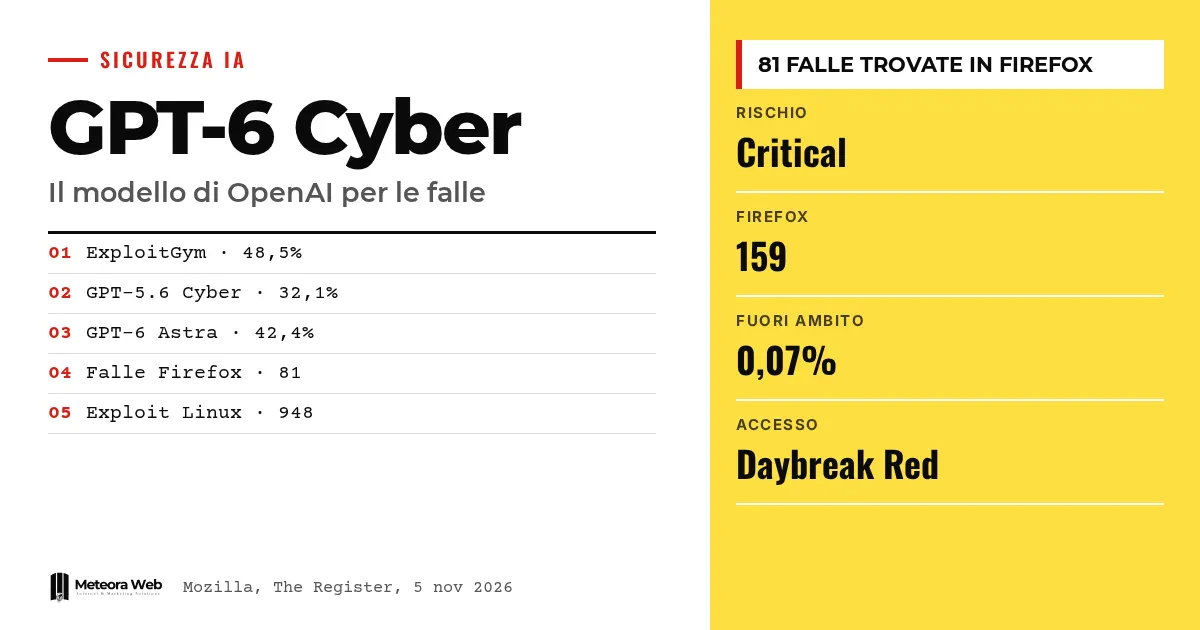
OpenAI представила GPT-6 Cyber, свою новую модель для поиска уязвимостей и написания эксплойтов, которая отнесена к максимальному уровню киберриска. По словам компании, она помогла обнаружить 81 уязвимость в Firefox, большинство из которых Mozilla исправила в версии 159 от 27 октября 2026 года. Модель не публичная, и пока её используют только отобранные партнёры. Это важно, потому что показывает, насколько быстро ИИ меняет работу тех, кто защищает программы.
Несколько терминов, прежде чем перейти к фактам. Эксплойт — это код, который использует уязвимость, чтобы добиться непредусмотренного эффекта. Zero-day — уязвимость, о которой ещё не знает тот, кто должен её исправить. Preparedness Framework — шкала, по которой OpenAI измеряет риски своих моделей, а «Critical» — её высший уровень. Daybreak Red — программа для клиентов, которым разрешено использовать модели в задачах наступательной безопасности. ExploitGym — тест, который измеряет, умеет ли модель использовать уязвимость.
Что такое GPT-6 Cyber?
Это версия модели OpenAI, настроенная на кибербезопасность. По данным The Register, она сочетает более сильные возможности с большим соблюдением «правил работы» исследователей. Она превосходит GPT-5.6 Cyber и по большинству задач даже GPT-6 Astra.
Punto Informatico описывает её как версию GPT-6 Astra с меньшим количеством ограничений. Поэтому доступ ограничен.
При чём здесь Firefox 159?
Официальный advisory Mozilla перечисляет уязвимости, исправленные в Firefox 159, с высокой или средней серьёзностью. Mozilla объясняет, что сменила подход – теперь публикуется отдельное объявление для каждой ошибки памяти, а не объединяет их в один CVE.
Среди тех, кто сообщил об ошибках, несколько раз встречаются Amy Burnett из OpenAI и OpenAI Codex Security (kylebot). Однако связь с GPT-6 Cyber, то есть с 81 уязвимостью, взята из журналистских пересказов объявления OpenAI, а не из advisory, которое модель не упоминает. Подсчёт ошибок в advisory — задача на проверку, которую мы пока не выполняли.
Насколько лучше предыдущих моделей?
По ExploitGym, по данным The Verge, GPT-6 Cyber набирает 48,5%. GPT-5.6 Cyber показывает 32,1%, а GPT-6 Astra — 42,4%.
Что касается соблюдения границ задачи, OpenAI заявляет, что модель избегает сервисов за пределами области в более чем 99% случаев. Лишь 0,07% случаев вышли за рамки, но компания не объяснила, что произошло в этих случаях. Тест построен по образцу случая с Hugging Face, когда агенты OpenAI нарушили работу сообщества открытого кода.
А 948 эксплойтов для ядра Linux?
OpenAI говорит о 948 уязвимостях повышения привилегий в ядре Linux, из которых 588 ранее неизвестны по данным The Register. По данным TechRadar, операция обошлась примерно в 1,21 миллиона долларов API-кредитов при пятиэтапном конвейере. Мы уже писали об этом в разборе автономного конвейера OpenAI.
Когда анализ завершился, мейнтейнеры уже исправили 61 уязвимость, и для ещё 43 готовились патчи. OpenAI удержала подробности о 10 техниках эксплуатации, которые никогда не документировались, до тех пор, пока они не будут устранены.
Ограничения, которые стоит знать
Почти все цифры по GPT-6 Cyber исходят от OpenAI, а не от независимых проверок. TechRadar отмечает, что отчёт о ядре Linux не называет модель и описывает её как «upcoming cyber model», так что это тоже похоже на маркетинг. Мы не знаем, что произошло в 0,07% случаев за пределами области, и осознание того, что её тестируют, остаётся риском, который сама OpenAI признаёт. Доступ тоже может измениться, так как планируется расширение на всех клиентов Daybreak Red.
Что меняется для тех, кто работает с цифровыми технологиями
Для тех, кто ведёт сайты, приложения и серверы, темп обновлений безопасности станет быстрее. Если модели находят уязвимости с такой скоростью, производителям придётся выпускать больше исправлений, а тебе — ставить их быстро. Браузер — первое место, куда стоит посмотреть, поэтому проверь, что Firefox версии 159 или новее стоит на каждом компьютере. Если у тебя есть серверы на Linux, обновления ядра важны ещё сильнее, и хостинг с управляемыми обновлениями безопасности снимает эту нагрузку с твоих плеч. Это касается и разработчиков, ведь код будут читать инструменты, всё лучше находящие ошибки.
Наше мнение
Новость реальная, но читать её нужно осторожно. Компания, которая продаёт модель, сама же является источником цифр о её безопасности, а 99% соблюдения правил мало что значат, пока мы не знаем, что в оставшемся проценте. При этом исправленные в Firefox ошибки опубликованы и их можно проверить в advisory Mozilla. Сравнение с конкурентами полезно, как показывает наш разбор Anthropic Claude и OpenAI. Настоящий риск в том, что защита пойдёт в два темпа – у одних будет доступ к таким инструментам, у других нет.
Частые вопросы
Что такое GPT-6 Cyber?
Это модель OpenAI для поиска уязвимостей и написания эксплойтов. OpenAI относит её к уровню «Critical» в своём Preparedness Framework. Пока она доступна только через API и Codex для отобранных клиентов Daybreak Red.
Могу ли я использовать GPT-6 Cyber?
Нет, она не публичная. Ею пользуются одобренные партнёры программы Daybreak Red. OpenAI планирует расширить доступ на всех клиентов программы в ближайшие недели.
Сколько уязвимостей она нашла в Firefox?
По словам OpenAI, 81 ранее неизвестная уязвимость высокой серьёзности. Mozilla начала их исправлять, и многие вошли в версию 159. Однако advisory Mozilla модель не упоминает.
Атакует ли модель неавторизованные системы?
OpenAI утверждает, что нет, примерно в 99% случаев. В 0,07% тестов она вышла за предусмотренные рамки, и подробности не раскрыты. Данные не проверены третьими сторонами.
Нужно ли обновлять Firefox?
Да, перейди на версию 159 или новее. Mozilla отмечает высокий уровень опасности многих исправленных уязвимостей. Обновить браузер проще и быстрее всего.
Что отслеживать в ближайшие недели за GPT-6 Cyber
Настоящая проверка начнётся, когда доступ расширится и данные выйдут за пределы лабораторий OpenAI.
- Следи за расширением доступа на всех клиентов Daybreak Red и возможными новыми ограничениями.
- Ищи независимые проверки цифры 99% и случаев за пределами области.
- Читай следующие advisory Mozilla, ведь теперь там публикуется отдельное объявление для каждой ошибки памяти.
Источники
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



