Ing. Calogero Bono
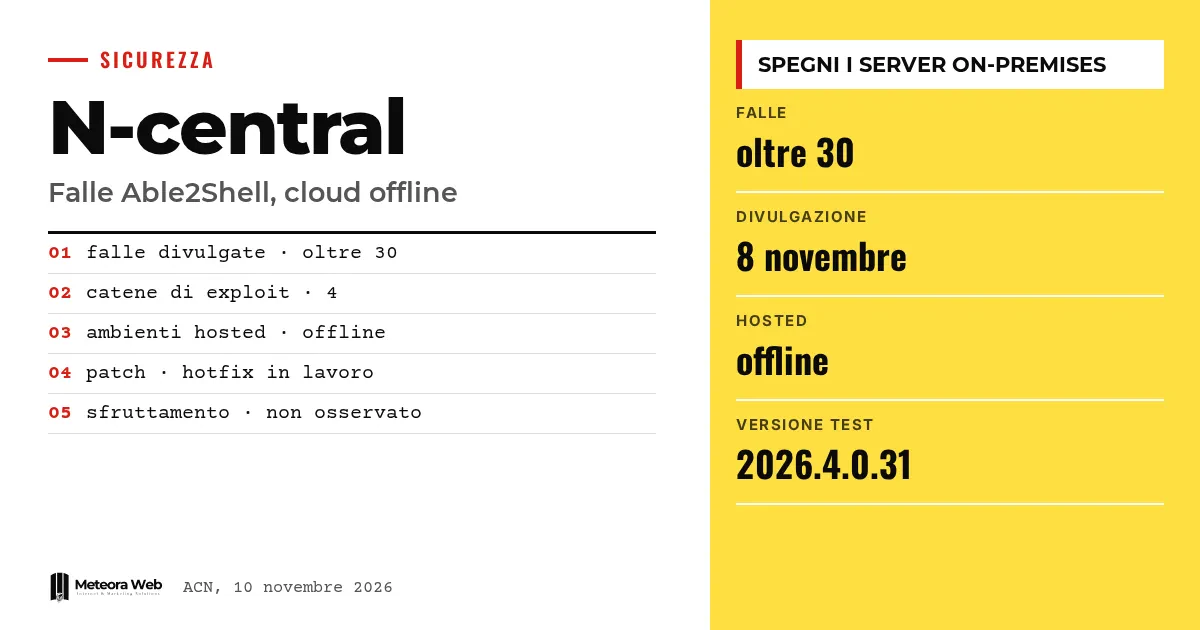
N-ableはN-centralのホスト型環境をオフラインにし、オンプレミス環境の顧客にもサーバーの停止を求めています。11月9日、Able2Shellと呼ばれる30以上のゼロデイ脆弱性が公開されたことを受け、同社は重大インシデントを宣言しました。ACNも警告を発表しています。N-centralは多くのIT企業が顧客のデバイスをリモートで管理するために使うプラットフォームであるため、この事態は重要です。
事実に入る前に、いくつかの用語を確認しておきます。 RMMは、デバイスをリモートで監視・管理するソフトウェアのことです。ゼロデイは、修正パッチが存在する前に悪用されうる脆弱性を指します。RCEはリモートからのコード実行を意味します。XXEは、XMLファイルを悪用してデータの読み取りや不正アクセスを行う攻撃です。XSSは、Webページに悪意あるコードを埋め込み、そのページを訪れた人のブラウザで実行させる攻撃です。
N-centralに何が起きたのか?
BleepingComputerによると、研究者のSean Balesは11月8日の日曜日に脆弱性を公開しました。GitHubに、実証用エクスプロイトを含むAble2Shellというリポジトリを公開しています。
N-ableは、独立した研究者によって重大な脆弱性が見つかり、「非責任的な」開示を受けたと説明しました。翌日、アメリカ、ヨーロッパ、アジア太平洋地域のホスト型環境を停止しており、この点はThe Hacker Newsも報じています。
脆弱性で何が可能になるのか?
ACNの警告は、認証を受けていないリモートの攻撃者が、認証を回避し、認証情報を取得し、設定を変更し、ファイルを書き込み、高い権限でコードを実行しうると述べています。
同機関は、オンライン上で利用可能な四つの攻撃連鎖を記述しています。ある連鎖は、認証前のXXEから始まり、パスワードのリセットを経て、nableユーザーとしてコマンドを実行するに至ります。別の連鎖は、パッチのメタデータに含まれる保存型XSSを、UID 0、すなわちrootでのコード実行に変えます。
どのバージョンが影響を受けるのか?
ACNは、ホスト型とオンプレミス型の両方のN-centralを挙げています。原因として、ユーザー入力データの不適切な処理、権限チェックの不備、セッション・顧客・デバイス間の分離の不備が挙げられています。
Balesは、プレリリース版である2026.4.0.31でエクスプロイトを試したと述べ、ほぼすべての脆弱性が以前のバージョンにも当てはまると考えています。これは彼自身の評価であり、公式情報源では確認されていません。
顧客は何をすべきか?
ACNは、ベンダーの指示に従い、更新が提供されるまでオンプレミスのサーバーを無効にするよう勧めています。それが難しい場合は、VPNなどを使い、到達可能な範囲を許可されたネットワークやシステムに限定できます。同機関は、これらの措置では完全な軽減にはならないと明記しています。
N-able Loginからアクセスできる Ecoverseのサービス(Asset View、Patching、Vulnerability Managementなど)は稼働を続けると、N-ableは述べています。同様の緊急事態は、Cisco ASAおよびFTDのSSL VPNのゼロデイでも見られました。
知っておくべき制約
BleepingComputerはすべての脆弱性を独自に検証したわけではありませんが、準備中の修正パッチから、少なくとも一部は実在すると考えられます。N-ableは、悪用の兆候やデータへの不正アクセスは確認していないと述べていますが、これは同社の見解にすぎません。復旧の日程も示されていません。以前の報告が無視されたというBalesの主張については、同社が回答していないため、まだ確認されていません。
デジタル業務に携わる人への影響
N-centralを使って顧客を管理している場合、当面は顧客のデバイスを監視・更新するためのツールが使えなくなります。ベンダーが案内する代替サービスなど、代わりの計画と顧客への連絡手段が必要です。オンプレミスのサーバーがインターネットから到達可能かどうかも確認してください。侵害されたリモート管理プラットフォームは、接続されたすべてのデバイスへの入口になりかねません。この事例はインフラの適切な設定の重要性を示しており、セキュリティ更新を受けるマネージドサーバーを使う人にとっても、露出を最小限に抑えることが欠かせないことを思い出させます。
私たちの見解
この事例には二つの問題があります。一つ目は技術面で、これほど広い権限を持つツールこそ最も堅牢であるべきなのに、ACNが記述する攻撃連鎖は防御が弱いことを示しています。二つ目はプロセス面です。警告なしにエクスプロイトを公開するのは、Balesの言い分がどうであれ、何千もの顧客を危険にさらす選択です。もし彼の主張が事実なら、N-ableはまさに、こうした事態を防ぐための報告経路を無視したことになります。一方に責任を押し付ける前に、事実の確認を待つべきです。
よくある質問
Able2Shellとは何ですか?
Sean Balesが公開した、N-centralの30以上のゼロデイ脆弱性の総称です。この名前は、実証用エクスプロイトを含むGitHubリポジトリの名前でもあります。
N-centralはまだ利用できますか?
いいえ、ホスト型環境はオフラインです。N-ableは、オンプレミス環境の顧客に対し、新たな指示があるまでサーバーを停止したままにするよう求めています。
攻撃は進行中ですか?
N-ableは悪用の兆候を確認していないと述べています。ただしACNは、オンライン上で攻撃連鎖が入手可能であると報告しており、リスクは残っています。
パッチはありますか?
まだありません。N-ableはホットフィックスを開発・検証中ですが、リリース日は示されていません。
サーバーを停止できない場合はどうすればよいですか?
VPNなどを通じて、ネットワークやシステムへのアクセスを許可されたものに限定してください。ただし、ACNはそれだけで脆弱性を完全に軽減できるわけではないと警告しています。
今後数日間のN-centralで注目すべき点
今の焦点は、ホットフィックスがいつ提供されるか、そして実際の攻撃の兆候が現れるかどうかです。N-ableは4時間ごとの更新を約束しています。
- サーバーを再起動する前に、N-ableのステータス更新とACNの発表を確認してください。
- パッチ適用後は、管理者アカウントとログを確認し、無許可で作成されたユーザーがいないかを点検してください。
- Balesによれば未解決のままの他のN-able脆弱性について、その後の公表があるかどうかを注視してください。