
 Ing. Calogero Bono
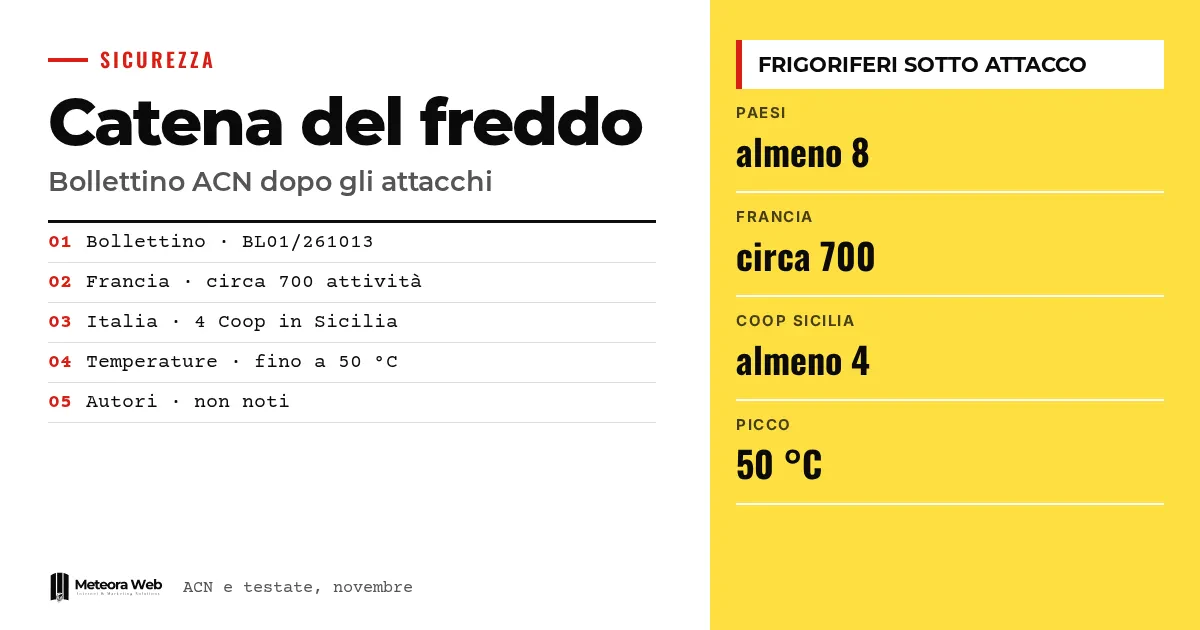
L'Agenzia per la Cybersicurezza Nazionale ha pubblicato un bollettino con misure urgenti per la grande distribuzione e la filiera del freddo, dopo l'attacco informatico che ha colpito numerose catene di supermercati francesi. Il 2 novembre gli episodi sono arrivati anche in Italia, con almeno quattro punti vendita Coop in Sicilia. Gli aggressori hanno alterato le temperature degli impianti. Conta perché il punto debole sono pannelli di controllo raggiungibili da Internet, un errore che può riguardare qualsiasi azienda.
Qualche termine, prima di entrare nei fatti. IT indica i sistemi che trattano le informazioni, come server e postazioni di lavoro. OT indica hardware e software che controllano processi fisici, come compressori e sensori. SCADA è la piattaforma che supervisiona più impianti, mostra allarmi e invia comandi. VPN è un collegamento protetto per accedere da remoto. Jump host è un sistema intermedio dedicato, da cui si raggiungono le macchine da gestire.
Cosa è successo ai supermercati europei?
Secondo Agenda Digitale, dopo gli attacchi dell'11 e 12 ottobre a circa settecento attività francesi (dato della procura di Parigi), tra il primo e il 2 novembre episodi analoghi sono stati segnalati in almeno otto Paesi europei. Si parla di Belgio, Irlanda, Paesi Bassi ed Estonia, oltre all'Italia.
Le fonti non coincidono sull'elenco dei Paesi. Punto Informatico cita anche Svezia e Lussemburgo. Alcune testate riferiscono congelatori arrivati a 50 °C.
Cosa è successo in Italia?
Giuseppe Spadaro, direttore generale del gruppo Radenza, ha confermato ad Ansa episodi informatici in almeno quattro punti vendita Coop in Sicilia, con temperature alterate e alimenti deteriorati, secondo Agenda Digitale. HDblog li colloca tra Palermo e Catania e riferisce che la Polizia Postale indaga.
Nell'isola circolano segnalazioni su più negozi, ancora da verificare. Secondo fonti di Open citate da Agenda Digitale, l'ACN ha ricevuto segnalazioni anche da un'impresa di ristorazione in Toscana e da un produttore di surgelati in Emilia-Romagna.
Come sono riusciti ad alterare i frigoriferi?
Secondo il bollettino ACN, l'attacco ha sfruttato installazioni obsolete, interfacce di amministrazione esposte su Internet e carenze nell'autenticazione. Ha permesso di attivare da remoto i cicli di sbrinamento e modificare i parametri degli impianti.
Agenda Digitale riporta che Danfoss aveva invitato già il 13 ottobre i clienti olandesi a scollegare gli apparati vulnerabili o proteggerne gli accessi. Alcuni avrebbero lasciato i controllori raggiungibili, perfino con password predefinite. Si tratta di una ricostruzione basata su un portavoce citato dalla stampa olandese.
Quali misure chiede l'ACN?
L'agenzia raccomanda di agire subito, dando priorità alla rimozione delle esposizioni e alla verifica dei parametri operativi. Gli interventi vanno coordinati tra sicurezza informatica, responsabili degli impianti e manutentori, per evitare stop incontrollati alla refrigerazione.
- Censire controllori, SCADA, gateway e servizi di teleassistenza.
- Togliere da Internet le interfacce amministrative.
- Separare le reti OT da quelle IT, con firewall che neghino ciò che non è autorizzato. Le sole VLAN non bastano.
- Usare VPN con autenticazione a più fattori e limitare gli accessi dei fornitori.
L'ACN precisa che HTTPS protegge le comunicazioni, ma non impedisce lo sfruttamento di vulnerabilità o di credenziali compromesse.
Limiti da conoscere
Gli autori non sono noti e la dinamica esatta non è stabilita. Non ci sono prove di una regia comune tra i diversi Paesi, come precisa Agenda Digitale. Le segnalazioni su altri negozi siciliani non sono verificate e i numeri variano tra le fonti. Del bollettino ACN abbiamo letto solo il testo fornito, interrotto prima delle ultime raccomandazioni.
Cosa cambia per chi lavora con il digitale
Il tema riguarda ogni azienda con impianti o dispositivi collegati. Se gestisci un negozio, un magazzino o una sede con controlli remoti, chiedi al manutentore quali accessi siano raggiungibili da Internet. Verifica chi ha le credenziali e se sono ancora quelle di fabbrica. Il problema ricorda quanto già visto con gli aggiornamenti dei server Linux. Per i server che gestisci, un hosting con aggiornamenti di sicurezza riduce il rischio di pannelli dimenticati.
Il nostro parere
Il caso mostra che la sicurezza non è solo tecnica. Come osserva Agenda Digitale, impianto, installazione, manutenzione e software passano per soggetti diversi, e nessuno governa l'intera catena. Troppo spesso si cerca il colpevole singolo, il tecnico distratto, e si ignora che la comodità del telecontrollo è stata venduta senza regole d'accesso. Il bollettino ACN è utile, ma arriva quando i danni ci sono già. Il rischio di una infrastruttura fragile e connessa era noto da tempo.
Domande frequenti
Cosa è successo ai supermercati italiani?
Almeno quattro punti vendita Coop in Sicilia hanno subito un attacco al telecontrollo dei banchi surgelati. Le temperature sono state alterate durante la notte e sono stati deteriorati alimenti. L'ha confermato il gruppo Radenza.
Chi è stato a colpire i frigoriferi?
Non si sa. Gli autori non sono noti e la Polizia Postale indaga, anche per verificare collegamenti internazionali. Non ci sono prove di una regia comune tra i vari episodi.
Perché i frigoriferi sono collegati a Internet?
Per controllare le temperature a distanza, ricevere avvisi di guasto e intervenire senza andare in negozio. Il rischio nasce quando il pannello è raggiungibile direttamente dalla rete pubblica.
Basta il lucchetto HTTPS per essere al sicuro?
No. Secondo l'ACN HTTPS protegge le comunicazioni ma non impedisce lo sfruttamento di vulnerabilità o l'uso di credenziali compromesse. Servono anche VPN, autenticazione robusta e aggiornamenti.
Cosa devono fare le imprese della filiera del freddo?
Devono censire gli impianti connessi e togliere da Internet le interfacce amministrative. Poi separare le reti OT da quelle IT e proteggere gli accessi remoti con VPN e autenticazione a più fattori.
Cosa guardare dopo il bollettino sulla filiera del freddo
Nelle prossime settimane si capirà se l'attacco ha una regia e quante imprese italiane siano coinvolte. Contano anche le responsabilità lungo la filiera.
- Segui gli aggiornamenti di ACN e dei produttori degli impianti, come Danfoss, per sapere se escono nuove indicazioni.
- Chiedi per iscritto al fornitore chi risponde degli aggiornamenti e degli accessi remoti nel contratto di manutenzione.
- Controlla periodicamente cosa del tuo perimetro è visibile da Internet, con inventari e configurazioni, prima di qualsiasi scansione attiva sugli impianti.



