Ing. Calogero Bono
Nella notte tra domenica e lunedì 2 novembre alcuni attaccanti hanno cambiato da remoto le impostazioni dei controlli di refrigerazione in supermercati di Belgio, Svezia, Estonia e altri Paesi europei. Frigoriferi e congelatori si sono scaldati e alcuni negozi hanno buttato o ritirato cibo fresco e surgelato. Danfoss, azienda danese che produce questi controlli, dice che i suoi prodotti erano coinvolti, come tre settimane prima in Francia. Conta perché mostra quanto costa lasciare in rete dispositivi vecchi e mal protetti.
Qualche termine, prima di entrare nei fatti. Controllo di refrigerazione è il computer che gestisce frigoriferi e congelatori di un negozio e può essere collegato a Internet per la manutenzione a distanza. Sbrinamento è la modalità che serve a eliminare il ghiaccio, ma in questi attacchi ha fatto scaldare le unità. Firmware è il software interno del dispositivo, che va aggiornato. VPN è un collegamento protetto per accedere da fuori a una rete. CERT-FR è la struttura dell'agenzia nazionale francese per la cybersicurezza.
Cosa è successo nei supermercati europei?
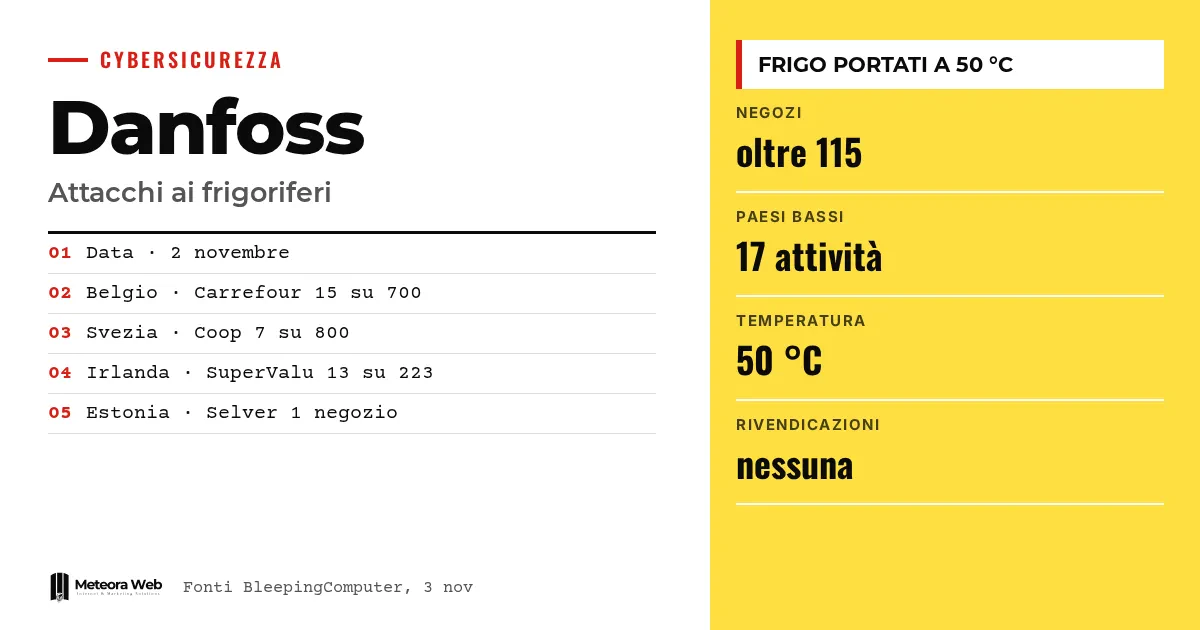
Secondo The Hacker News, nessuna catena ha dichiarato più di alcune decine di negozi colpiti. In Belgio gli impianti sono stati messi in sbrinamento, come ha detto Stephan Moelans, direttore di Sabcobel. Altrove è stata alzata la temperatura. Un negozio ICA a Sjöbo, in Svezia, ha riferito di frigoriferi e congelatori portati a 50 °C.
Per BleepingComputer i negozi colpiti sono più di 115 tra Belgio, Paesi Bassi, Svezia, Lussemburgo, Irlanda ed Estonia. Non è chiaro se l'attacco sia stato coordinato o mirato sui singoli punti vendita.
Quali catene dicono di essere state colpite?
Ognuna ha descritto l'episodio a modo suo e non tutte parlano di attacco informatico. Delhaize ha citato un «incidente informatico» in alcune decine di negozi. Carrefour Belgio ha contato 15 negozi su 700, con impatto molto limitato. Coop Svezia ne ha contati 7 su oltre 800, mentre Musgrave, proprietaria di SuperValu, ne ha indicati 13 su 223.
Secondo l'agenzia AFP, citata da The Hacker News, in Italia sono stati colpiti almeno quattro supermercati Coop gestiti dal gruppo Radenza in Sicilia, sul sistema di controllo remoto dei reparti surgelati. Anche DDay.it riporta lo schema simile a quello francese di metà ottobre. A Hove un macellaio ha stimato circa 15.000 euro di carne rovinata.
Come sono entrati gli attaccanti?
Le fonti non danno una ricostruzione tecnica completa. Un portavoce di Danfoss ha detto alla tv olandese NOS che i sistemi colpiti nei Paesi Bassi non erano su una rete sicura e usavano ancora password di default. Danfoss ha aggiunto che la debolezza sta soprattutto nel software non aggiornato.
In Estonia, secondo Jann Mutso di Kitman Coldtech, è stato raggiunto il computer di controllo di un vecchio sistema Danfoss. In Belgio, ha detto Moelans, gli attaccanti sono entrati nei sistemi dei singoli supermercati e non in quelli degli installatori. Sabcobel aveva consigliato di proteggere la connessione, ma non tutti l'avevano fatto. La storia ricorda quanto già scritto sulla prima ondata di attacchi ai frigoriferi.
Cosa possono fare i gestori degli impianti?
Il riferimento più dettagliato resta l'allerta di ottobre del CERT-FR, che riguarda i controller Danfoss AK-SM e AK-SC, Copeland xweb e Dixell xweb. Per i dispositivi non compromessi indica alcuni passi.
- Rendere i dispositivi non raggiungibili da Internet.
- Controllare la configurazione, soprattutto gli orari di sbrinamento.
- Ripristinare l'accesso solo con VPN o rete protetta.
- Aggiornare il firmware, impostare il livello di sicurezza su Strict e cambiare le password di default.
I dispositivi a fine vita, che non ricevono più correzioni, secondo il CERT-FR restano molto probabilmente esposti anche dopo un ripristino. Per un quadro più ampio c'è l'analisi su chi gestisce impianti connessi.
Limiti da conoscere
Nessuno aveva rivendicato gli attacchi a lunedì sera e non si sa se siano legati a quello francese. Un metodo simile non prova che gli autori siano gli stessi. Il Centro belga per la cybersicurezza ha detto che i responsabili potrebbero non essere mai individuati. Non in tutti i casi è indicato il produttore e Danfoss non aveva pubblicato un avviso sul proprio sito al 3 novembre.
Cosa cambia per chi lavora con il digitale
Se gestisci negozi, magazzini o attività con impianti connessi, fai un elenco di ciò che è collegato a Internet e chiediti se serva davvero. Chiedi al tecnico che segue gli impianti come avviene l'accesso remoto e se si usa una VPN. Verifica le password predefinite e l'età dei dispositivi. Controlla anche il contratto assicurativo prima di staccare il flusso dati verso il manutentore, come ricorda il CERT-FR. Se hai server o gestionali, la logica è la stessa, aggiornamenti e accessi protetti, come nel caso dell'hosting con aggiornamenti di sicurezza.
Il nostro parere
Il punto debole non è sofisticato. Password di default, software vecchio e accessi esposti sono problemi noti, e la prima ondata francese aveva già dato l'avviso. Chi ha agito ha limitato i danni, chi no ha buttato merce. Dire «incidente informatico» senza spiegare la causa non aiuta gli altri operatori. Servirebbero avvisi più chiari dai produttori e un obbligo morale a sostituire i dispositivi che non ricevono più aggiornamenti.
Domande frequenti
Quali marchi sono stati colpiti?
Danfoss dice che i suoi prodotti erano coinvolti. Un macellaio belga ha detto a NOS che è stata attaccata anche un'apparecchiatura Copeland, che non ha dato una risposta chiara. In altri casi il produttore non è stato nominato.
Chi ha attaccato i supermercati?
Non si sa. Nessuno ha rivendicato gli attacchi a lunedì sera. In Belgio la procura federale ha aperto un'indagine penale.
Anche l'Italia è coinvolta?
Sì, secondo l'AFP citata da The Hacker News. Almeno quattro Coop gestite dal gruppo Radenza in Sicilia sono state colpite sul controllo remoto dei reparti surgelati.
Basta aggiornare il software?
No, non sempre. Moelans di Sabcobel dice che l'aggiornamento da solo non basta, perché servono anche modifiche fisiche che costano. La soluzione più semplice è una connessione Internet protetta.
Cosa fare con i dispositivi vecchi?
Vanno tolti da Internet o sostituiti. Il CERT-FR avverte che i dispositivi a fine vita, senza correzioni, sono molto probabilmente compromessi se restano online. Un ripristino di fabbrica da solo non basta.
Cosa guardare nelle prossime settimane sugli impianti connessi
Le indagini e gli avvisi dei produttori diranno se c'è un legame con la Francia. Intanto conviene seguire alcuni segnali.
- Controlla se Danfoss pubblica un avviso ufficiale sui suoi canali.
- Segui gli aggiornamenti del CERT-FR e dei centri nazionali di cybersicurezza.
- Chiedi al tuo manutentore un piano di sostituzione per i dispositivi non più aggiornati.