Ing. Calogero Bono
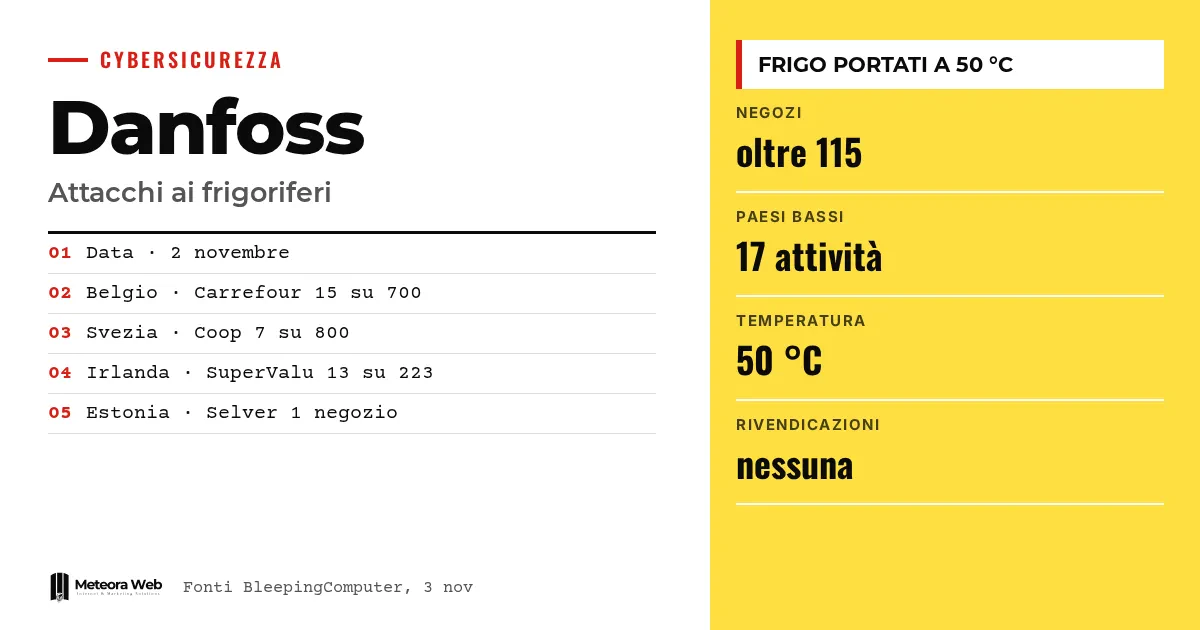
W nocy z niedzieli na poniedziałek 2 listopada alcuni atakujący zmienili zdalnie ustawienia kontrolerów chłodzenia w supermarketach w Belgii, Szwecji, Estonii i innych krajach Europy. Lodówki i zamrażarki zaczęły się nagrzewać, a niektóre sklepy wyrzuciły lub wycofały świeżą i mrożoną żywność. Danfoss, duńska firma produkująca te kontrolery, twierdzi, że jej produkty były zaangażowane, podobnie jak trzy tygodnie wcześniej we Francji. Ma to znaczenie, bo pokazuje, jak wysoką cenę płaci się za pozostawianie w sieci starych i słabo zabezpieczonych urządzeń.
Kilka pojęć, zanim przejdziemy do faktów. Kontroler chłodzenia to komputer, który zarządza lodówkami i zamrażarkami w sklepie i może być połączony z Internetem w celu zdalnej konserwacji. Odszranianie to tryb służący do usuwania lodu, ale w tych atakach doprowadził do nagrzewania urządzeń. Firmware to oprogramowanie wewnętrzne urządzenia, które należy aktualizować. VPN to chronione połączenie umożliwiające dostęp z zewnątrz do sieci. CERT-FR to struktura francuskiej krajowej agencji ds. cyberbezpieczeństwa.
Co się stało w supermarketach w Europie?
Według The Hacker News, żadna sieć nie podała więcej niż kilkudziesięciu dotkniętych sklepów. W Belgii instalacje przełączono w tryb odszraniania, jak powiedział Stephan Moelans, dyrektor Sabcobel. W innych miejscach podniesiono temperaturę. Sklep ICA w Sjöbo w Szwecji poinformował o lodówkach i zamrażarkach rozgrzanych do 50 °C.
Według BleepingComputer dotkniętych sklepów jest ponad 115 w Belgii, Holandii, Szwecji, Luksemburgu, Irlandii i Estonii. Nie jest jasne, czy atak był skoordynowany, czy wymierzony w poszczególne punkty sprzedaży.
Które sieci twierdzą, że zostały dotknięte?
Każda opisała zdarzenie po swojemu i nie wszystkie mówią o ataku informatycznym. Delhaize wspomniał o «incydencie informatycznym» w kilkudziesięciu sklepach. Carrefour Belgia policzył 15 sklepów na 700, z bardzo ograniczonym wpływem. Coop Szwecja wskazał 7 na ponad 800, a Musgrave, właściciel SuperValu, 13 na 223.
Według agencji AFP, cytowanej przez The Hacker News, we Włoszech dotkniętych zostało co najmniej czterech supermarketów Coop należących do grupy Radenza na Sycylii, w systemie zdalnego sterowania działami mrożonek. Także DDay.it opisuje schemat podobny do francuskiego z połowy października. W Hove rzeźnik oszacował straty na około 15 000 euro zepsutego mięsa.
Jak weszli atakujący?
Źródła nie podają pełnej analizy technicznej. Rzecznik Danfoss powiedział holenderskiej telewizji NOS, że dotknięte systemy w Holandii nie były w bezpiecznej sieci i nadal używały domyślnych haseł. Danfoss dodał, że słabość tkwi przede wszystkim w nieaktualnym oprogramowaniu.
W Estonii, według Jann Mutso z Kitman Coldtech, dotarto do komputera sterującego starym systemem Danfoss. W Belgii, jak mówi Moelans, atakujący weszli do systemów poszczególnych supermarketów, a nie instalatorów. Sabcobel zalecał zabezpieczenie połączenia, ale nie wszyscy to zrobili. Historia przypomina to, co pisaliśmy o pierwszej fali ataków na lodówki.
Co mogą zrobić zarządcy instalacji?
Najbardziej szczegółowym źródłem pozostaje październikowe ostrzeżenie CERT-FR, dotyczące kontrolerów Danfoss AK-SM i AK-SC, Copeland xweb i Dixell xweb. Dla urządzeń niezaatakowanych wskazuje kilka kroków.
- Uniemożliwić dostęp do urządzeń z Internetu.
- Sprawdzić konfigurację, zwłaszcza harmonogramy odszraniania.
- Przywrócić dostęp wyłącznie przez VPN lub chronioną sieć.
- Zaktualizować firmware, ustawić poziom zabezpieczeń na Strict i zmienić domyślne hasła.
Według CERT-FR urządzenia wycofane z eksploatacji, które nie otrzymują już poprawek, najprawdopodobniej pozostają narażone nawet po przywróceniu ustawień. Szerszy obraz daje analiza dotycząca osób zarządzających podłączonymi instalacjami.
Ograniczenia, o których warto wiedzieć
Do poniedziałkowego wieczoru nikt nie przyznał się do ataków i nie wiadomo, czy są powiązane z tym francuskim. Podobna metoda nie dowodzi, że sprawcy są ci sami. Belgijskie Centrum ds. Cyberbezpieczeństwa stwierdziło, że sprawcy mogą nigdy nie zostać zidentyfikowani. Nie we wszystkich przypadkach podano producenta, a Danfoss do 3 listopada nie opublikował ostrzeżenia na swojej stronie.
Co zmienia się dla osób pracujących z technologią cyfrową
Jeśli zarządzasz sklepami, magazynami lub firmą z podłączonymi instalacjami, sporządź listę tego, co jest połączone z Internetem, i zastanów się, czy naprawdę musi być. Zapytaj technika obsługującego instalacje, jak wygląda zdalny dostęp i czy używa się VPN. Sprawdź domyślne hasła i wiek urządzeń. Zanim odetniesz przepływ danych do serwisanta, sprawdź też umowę ubezpieczeniową, jak przypomina CERT-FR. Jeśli masz serwery lub systemy zarządzania, zasada jest ta sama – aktualizacje i chronione dostępy, jak w przypadku hostingu z aktualizacjami bezpieczeństwa.
Nasza opinia
Słaby punkt nie jest wyrafinowany. Domyślne hasła, przestarzałe oprogramowanie i wystawione na zewnątrz dostępy to znane problemy, a pierwsza fala we Francji już dawała ostrzeżenie. Ci, którzy zareagowali, ograniczyli straty, ci, którzy nie, wyrzucili towar. Mówienie o «incydencie informatycznym» bez wyjaśnienia przyczyny nie pomaga innym operatorom. Potrzebne są jaśniejsze ostrzeżenia producentów i moralny obowiązek wymiany urządzeń, które nie otrzymują już aktualizacji.
Często zadawane pytania
Jakie marki zostały dotknięte?
Danfoss twierdzi, że jego produkty były zaangażowane. Belgijski rzeźnik powiedział NOS, że zaatakowano także sprzęt Copeland, ale nie udzielił jasnej odpowiedzi. W innych przypadkach producent nie został wymieniony.
Kto zaatakował supermarkety?
Nie wiadomo. Nikt nie przyznał się do ataków z poniedziałkowego wieczoru. W Belgii federalna prokuratura wszczęła postępowanie karne.
Czy dotknięta została również Italia?
Tak, według AFP cytowanej przez The Hacker News. Co najmniej cztery sklepy Coop należące do grupy Radenza na Sycylii zostały dotknięte w zdalnym sterowaniu działami mrożonek.
Czy wystarczy zaktualizować oprogramowanie?
Nie zawsze. Moelans z Sabcobel mówi, że sama aktualizacja nie wystarcza, bo potrzebne są także kosztowne zmiany fizyczne. Najprostszym rozwiązaniem jest chronione połączenie internetowe.
Co zrobić ze starymi urządzeniami?
Należy je odłączyć od Internetu lub wymienić. CERT-FR ostrzega, że urządzenia wycofane z eksploatacji, bez poprawek, są najpewniej zagrożone, jeśli pozostają online. Sam reset do ustawień fabrycznych nie wystarcza.
Na co zwracać uwagę w najbliższych tygodniach w przypadku podłączonych instalacji
Śledztwa i ostrzeżenia producentów pokażą, czy istnieje związek z Francją. Warto tymczasem obserwować kilka sygnałów.
- Sprawdzaj, czy Danfoss publikuje oficjalne ostrzeżenie na swoich kanałach.
- Śledź aktualizacje CERT-FR i krajowych centrów cyberbezpieczeństwa.
- Poproś swojego serwisanta o plan wymiany urządzeń, które nie są już aktualizowane.
Źródła
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia