Ing. Calogero Bono
Dans la nuit de dimanche à lundi 2 novembre, des attaquants ont modifié à distance les réglages des contrôleurs de réfrigération de supermarchés en Belgique, en Suède, en Estonie et dans d'autres pays européens. Réfrigérateurs et congélateurs se sont réchauffés et certains magasins ont jeté ou retiré des produits frais et surgelés. Danfoss, entreprise danoise qui fabrique ces contrôleurs, affirme que ses produits étaient concernés, comme trois semaines plus tôt en France. Cela compte, car cela montre à quel point il coûte cher de laisser en ligne des appareils anciens et mal protégés.
Quelques termes, avant d'entrer dans les faits. Contrôleur de réfrigération est l'ordinateur qui gère réfrigérateurs et congélateurs d'un magasin et peut être connecté à Internet pour la maintenance à distance. Dégivrage est le mode qui sert à éliminer la glace, mais dans ces attaques il a fait chauffer les unités. Firmware est le logiciel interne de l'appareil, qui doit être mis à jour. VPN est une connexion protégée pour accéder à distance à un réseau. CERT-FR est la structure de l'agence nationale française pour la cybersécurité.
Que s'est-il passé dans les supermarchés européens ?
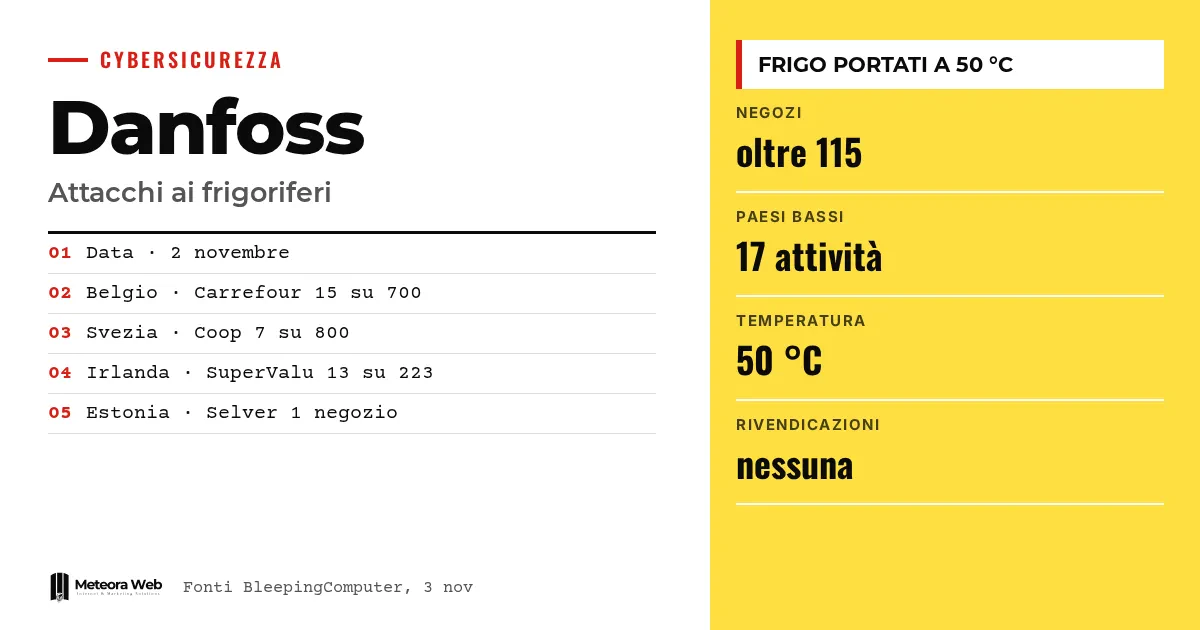
Selon The Hacker News, aucune chaîne n'a déclaré plus de quelques dizaines de magasins touchés. En Belgique, les installations ont été mises en dégivrage, comme l'a indiqué Stephan Moelans, directeur de Sabcobel. Ailleurs, la température a été augmentée. Un magasin ICA à Sjöbo, en Suède, a signalé des réfrigérateurs et congélateurs portés à 50 °C.
Selon BleepingComputer, plus de 115 magasins touchés se trouvent en Belgique, aux Pays-Bas, en Suède, au Luxembourg, en Irlande et en Estonie. Il n'est pas clair si l'attaque a été coordonnée ou ciblée sur des points de vente individuels.
Quelles chaînes disent avoir été touchées ?
Chacune a décrit l'épisode à sa manière et toutes ne parlent pas d'attaque informatique. Delhaize a évoqué un «incident informatique» dans quelques dizaines de magasins. Carrefour Belgique a compté 15 magasins sur 700, avec un impact très limité. Coop Suède en a compté 7 sur plus de 800, tandis que Musgrave, propriétaire de SuperValu, en a indiqué 13 sur 223.
Selon l'agence AFP, citée par The Hacker News, au moins quatre supermarchés Coop gérés par le groupe Radenza en Sicile ont été touchés, sur le système de contrôle à distance des rayons surgelés. DDay.it rapporte aussi un schéma semblable à celui de la France à la mi-octobre. À Hove, un boucher a estimé à environ 15 000 euros la viande détruite.
Comment les attaquants sont-ils entrés ?
Les sources ne donnent pas de reconstitution technique complète. Un porte-parole de Danfoss a dit à la télévision néerlandaise NOS que les systèmes touchés aux Pays-Bas n'étaient pas sur un réseau sécurisé et utilisaient encore des mots de passe par défaut. Danfoss ajoute que la faiblesse tient surtout au logiciel non mis à jour.
En Estonie, selon Jann Mutso de Kitman Coldtech, l'ordinateur de contrôle d'un ancien système Danfoss a été atteint. En Belgique, a déclaré Moelans, les attaquants sont entrés dans les systèmes des différents supermarchés et non dans ceux des installateurs. Sabcobel avait conseillé de protéger la connexion, mais tous ne l'avaient pas fait. L'histoire rappelle ce qui a déjà été écrit sur la première vague d'attaques contre les réfrigérateurs.
Que peuvent faire les gestionnaires d'installations ?
La référence la plus détaillée reste l'alerte d'octobre du CERT-FR, qui concerne les contrôleurs Danfoss AK-SM et AK-SC, Copeland xweb et Dixell xweb. Pour les appareils non compromis, elle indique quelques étapes.
- Rendre les appareils inaccessibles depuis Internet.
- Contrôler la configuration, surtout les horaires de dégivrage.
- Rétablir l'accès uniquement par VPN ou réseau protégé.
- Mettre à jour le firmware, régler le niveau de sécurité sur Strict et changer les mots de passe par défaut.
Selon le CERT-FR, les appareils en fin de vie, qui ne reçoivent plus de correctifs, restent très probablement exposés même après une réinitialisation. Pour un panorama plus large, il existe l'analyse sur ceux qui gèrent des installations connectées.
Limites à connaître
Personne n'avait revendiqué les attaques jusqu'à lundi soir et l'on ne sait pas si elles sont liées à celle en France. Une méthode similaire ne prouve pas que les auteurs sont les mêmes. Le centre belge pour la cybersécurité a indiqué que les responsables pourraient ne jamais être identifiés. Le fabricant n'est pas indiqué dans tous les cas et Danfoss n'avait publié aucun avis sur son site au 3 novembre.
Ce qui change pour ceux qui travaillent avec le numérique
Si tu gères des magasins, des entrepôts ou des activités avec des installations connectées, fais la liste de ce qui est relié à Internet et demande-toi si c'est vraiment nécessaire. Demande au technicien qui suit les installations comment se fait l'accès à distance et si l'on passe par un VPN. Vérifie les mots de passe par défaut et l'âge des appareils. Contrôle aussi ton contrat d'assurance avant de couper le flux de données vers le prestataire de maintenance, comme le rappelle le CERT-FR. Si tu as des serveurs ou des logiciels de gestion, la logique est la même – mises à jour et accès protégés, comme pour un hébergement avec mises à jour de sécurité.
Notre avis
La faiblesse n'a rien de sophistiqué. Mots de passe par défaut, logiciels vétustes et accès exposés sont des problèmes connus, et la première vague française avait déjà donné l'alerte. Ceux qui ont agi ont limité les dégâts, ceux qui ne l'ont pas fait ont jeté de la marchandise. Parler d'«incident informatique» sans expliquer la cause n'aide pas les autres opérateurs. Il faudrait des avertissements plus clairs de la part des fabricants et une obligation morale de remplacer les appareils qui ne reçoivent plus de mises à jour.
Questions fréquentes
Quelles marques ont été touchées ?
Danfoss affirme que ses produits étaient concernés. Un boucher belge a dit à NOS qu'un équipement Copeland avait aussi été attaqué, sans réponse claire. Dans d'autres cas, le fabricant n'a pas été cité.
Qui a attaqué les supermarchés ?
On ne le sait pas. Personne n'a revendiqué les attaques de lundi soir. En Belgique, le parquet fédéral a ouvert une enquête pénale.
L'Italie est-elle concernée ?
Oui, selon l'AFP citée par The Hacker News. Au moins quatre magasins Coop gérés par le groupe Radenza en Sicile ont été touchés sur le contrôle à distance des rayons surgelés.
Suffit-il de mettre le logiciel à jour ?
Pas toujours. Moelans, de Sabcobel, explique que la mise à jour seule ne suffit pas, car des modifications physiques coûteuses sont aussi nécessaires. La solution la plus simple reste une connexion Internet protégée.
Que faire des appareils anciens ?
Il faut les retirer d'Internet ou les remplacer. Le CERT-FR avertit que les appareils en fin de vie, sans correctifs, sont très probablement compromis s'ils restent en ligne. Une réinitialisation d'usine ne suffit pas à elle seule.
Ce qu'il faut surveiller dans les prochaines semaines sur les installations connectées
Les enquêtes et les avis des fabricants diront s'il existe un lien avec la France. D'ici là, il est utile de suivre quelques signaux.
- Vérifie si Danfoss publie un avis officiel sur ses canaux.
- Suis les mises à jour du CERT-FR et des centres nationaux de cybersécurité.
- Demande à ton prestataire de maintenance un plan de remplacement pour les appareils qui ne sont plus mis à jour.
Sources
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia