Ing. Calogero Bono
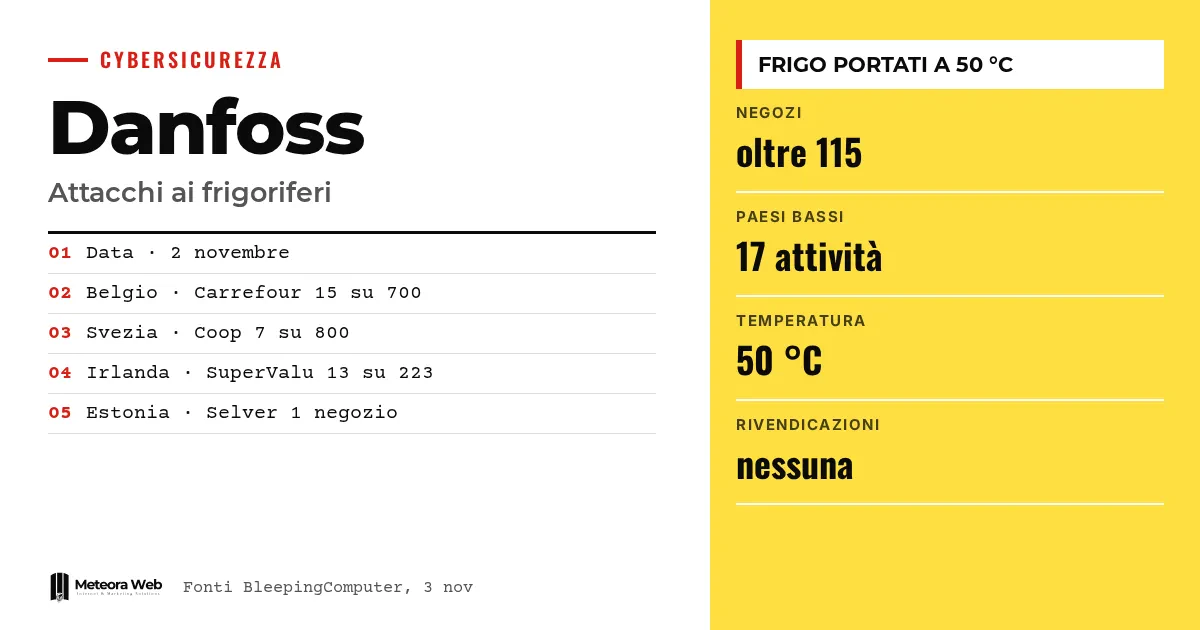
日曜日から月曜日にかけての夜、2025年11月2日、攻撃者たちがベルギー、スウェーデン、エストニアなどヨーロッパ諸国のスーパーマーケットにある冷蔵管理装置の設定を遠隔で変更しました。冷蔵庫と冷凍庫の温度が上昇し、一部の店舗では生鮮食品や冷凍食品を廃棄または撤去することになりました。これらの管理装置を製造するデンマーク企業Danfossは、3週間前のフランスの事例と同様に、自社製品が関わっていると説明しています。古く保護が不十分な機器をネットワークに接続したままにすることの代償の大きさを示す出来事です。
事実に入る前に、いくつかの用語を確認しておきましょう。 冷蔵管理装置とは、店舗の冷蔵庫と冷凍庫を制御するコンピュータであり、保守のためにインターネットへ接続されていることがあります。デフロストは氷を取り除くためのモードですが、今回の攻撃では機器を加熱させるために使われました。ファームウェアは機器内部で動作するソフトウェアで、更新が必要です。VPNは外部から内部ネットワークへアクセスするための保護された接続です。CERT-FRはフランスの国家サイバーセキュリティ機関の組織です。
ヨーロッパのスーパーマーケットで何が起きたのか?
The Hacker Newsによると、どの chain も数十店舗を超える被害は公表していません。ベルギーでは、Sabcobelのディレクターであるステファン・メーラン氏が語ったとおり、設備がデフロストモードに切り替えられました。他の地域では温度が引き上げられました。スウェーデンのシェーボにあるICA店では、冷蔵庫と冷凍庫が50℃まで上昇したと報告されています。
BleepingComputerによると、被害を受けた店舗はベルギー、オランダ、スウェーデン、ルクセンブルク、アイルランド、エストニアで115店を超えています。攻撃が組織的に行われたのか、個々の店舗を狙ったものなのかは明らかではありません。
被害を受けたと発表しているチェーンはどこですか?
各社はそれぞれ異なる形で状況を説明しており、すべてがサイバー攻撃と呼んでいるわけではありません。Delhaizeは数十店舗での「IT事故」に言及しました。Carrefour Belgiumは700店舗のうち15店舗が影響を受けたと述べ、影響は非常に限定的だとしています。Coop Sverigeは800店舗超のうち7店舗、SuperValuを所有するMusgraveは223店舗のうち13店舗を挙げています。
The Hacker Newsが引用したAFP通信によると、イタリアではシチリアでRadenzaグループが運営するCoopの少なくとも4店舗が、冷凍食品売り場の遠隔制御システムで被害を受けました。DDay.itも、10月中旬のフランスの事例と似た手口を報じています。ホーヴェでは、ある精肉店が約15,000ユーロ分の肉がだめになったと見積もっています。
攻撃者はどのように侵入したのですか?
情報源からは、技術的な経緯の全容は明らかになっていません。Danfossの広報担当者はオランダの公共放送NOSに対し、オランダで被害を受けた機器は安全なネットワーク上になく、今も初期パスワードを使っていたと語りました。Danfossは、弱点は主に更新されていないソフトウェアにあると付け加えています。
エストニアでは、Kitman Coldtechのヤン・ムツォ氏によると、古いDanfossシステムの制御用コンピュータに到達されました。ベルギーでは、メーラン氏によれば、攻撃者は設置業者のシステムではなく、個々のスーパーマーケットのシステムに侵入したとのことです。Sabcobelは接続の保護を推奨していましたが、すべての店舗がそれを実施していたわけではありません。この状況は、冷蔵庫への最初の攻撃の波についてすでに書いた内容を思い起こさせます。
設備の管理者は何ができるのですか?
最も詳細な指針は、10月にCERT-FRが出したアラートです。これはDanfoss AK-SMおよびAK-SC、Copeland xweb、Dixell xwebのコントローラーに関するものです。侵害されていない機器については、いくつかの対策が示されています。
- 機器をインターネットから到達できないようにする。
- 設定、特にデフロストの時間帯を確認する。
- アクセスはVPNまたは保護されたネットワーク経由のみに限定する。
- ファームウェアを更新し、セキュリティレベルをStrictに設定し、初期パスワードを変更する。
CERT-FRによると、修正が提供されなくなったサポート終了の機器は、復旧後もおそらく露出したままです。接続された設備を管理する人向けのより広い視点については、こちらの分析も参考になります。
知っておくべき限界
月曜日の夜の時点で、この攻撃を公式に名乗り出た主体はおらず、フランスでの事例と関連があるかどうかも不明です。手口が似ているからといって、攻撃者が同一であることの証明にはなりません。ベルギーのサイバーセキュリティセンターは、実行者が特定されない可能性もあると述べています。また、すべてのケースでメーカーが明記されているわけではなく、Danfossは11月3日の時点で自社サイトに注意喚起を掲載していませんでした。
デジタル業務に携わる人にとって何が変わるのか
店舗、倉庫、あるいはネットワークに接続された設備を運営しているなら、インターネットに接続されているものを一覧にし、本当に必要かどうかを確認してください。設備を担当する技術者に、遠隔アクセスの方法とVPNを使っているかを尋ねてください。初期設定のパスワードや機器の使用年数も確認しましょう。保守業者へのデータ送信を止める前には、CERT-FRも指摘しているとおり、保険契約の内容も確認してください。サーバーや業務システムでも考え方は同じで、更新と保護されたアクセスが重要です。たとえばセキュリティ更新付きのホスティングを選ぶことも一つの方法です。
私たちの見解
問題の弱点は高度なものではありません。初期パスワード、古いソフトウェア、外部に露出したアクセスは既知の問題であり、最初のフランスでの波の際にすでに警告が出ていました。被害を抑えられた店舗もあれば、商品を廃棄せざるを得なかった店舗もあります。原因を説明せずに「サイバー事故」とだけ言うことは、他の事業者の助けにはなりません。メーカーからより明確な注意喚起が出され、更新が提供されなくなった機器は交換するという道義的な責任が必要だと考えます。
よくある質問
どのブランドが影響を受けましたか?
Danfossは自社製品が関わっていると述べています。ベルギーの精肉店主がNOSに語ったところによると、Copeland製の機器も攻撃を受けたとのことですが、明確な回答は得られていません。その他のケースでは、メーカーの名前は挙げられていません。
スーパーマーケットを攻撃したのは誰ですか?
まだ分かっていません。月曜日の夜の攻撃について名乗り出た主体はいません。ベルギーでは連邦検察庁が刑事捜査を開始しています。
イタリアも影響を受けましたか?
はい、The Hacker Newsが引用したAFP通信によると、シチリアでRadenzaグループが運営する少なくとも4店のCoopで、冷凍食品売り場の遠隔制御システムが攻撃されました。
ソフトウェアを更新するだけで十分ですか?
必ずしもそうではありません。Sabcobelのメーラン氏は、更新だけでは不十分であり、費用のかかる物理的な改修も必要になる場合があると述べています。最も簡単な対策は、保護されたインターネット接続を用いることです。
古い機器はどうすればよいですか?
インターネットから切り離すか、交換する必要があります。CERT-FRは、サポートが終了し修正が提供されていない機器は、オンラインのままでは侵害されている可能性が高いと警告しています。工場出荷時設定に戻すだけでは不十分です。
今後数週間、接続された設備について注目すべき点
捜査やメーカーの注意喚起によって、フランスとの関連があるかどうかが明らかになるでしょう。それまでの間、次のような動きに注目しておくとよいでしょう。
- Danfossが公式チャンネルで正式な注意喚起を公表するかを確認しましょう。
- CERT-FRや各国のサイバーセキュリティセンターの最新情報をフォローしましょう。
- 保守業者に、更新が終了した機器の交換計画があるかを尋ねましょう。
出典
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia