Ing. Calogero Bono
In de nacht van zondag op maandag 2 november hebben aanvallers op afstand de instellingen van koelregelaars veranderd in supermarkten in België, Zweden, Estland en andere Europese landen. Koelkasten en diepvriezers warmden op en sommige winkels gooiden verse en diepgevroren voeding weg of haalden die uit de schappen. Danfoss, een Deens bedrijf dat deze regelaars maakt, zegt dat zijn producten erbij betrokken waren, net als drie weken eerder in Frankrijk. Dat is belangrijk, want het laat zien hoeveel het kost als oude en slecht beveiligde apparaten online blijven.
Enkele termen, voordat we in de feiten duiken. Koelregelaar is de computer die koelkasten en diepvriezers van een winkel aanstuurt en voor onderhoud op afstand met internet verbonden kan zijn. Ontdooien is de stand die ijs verwijdert, maar bij deze aanvallen liet die de units opwarmen. Firmware is de interne software van een apparaat, die moet worden bijgewerkt. VPN is een beveiligde verbinding om van buitenaf toegang te krijgen tot een netwerk. CERT-FR is de organisatie van het Franse nationale agentschap voor cyberveiligheid.
Wat is er gebeurd in de Europese supermarkten?
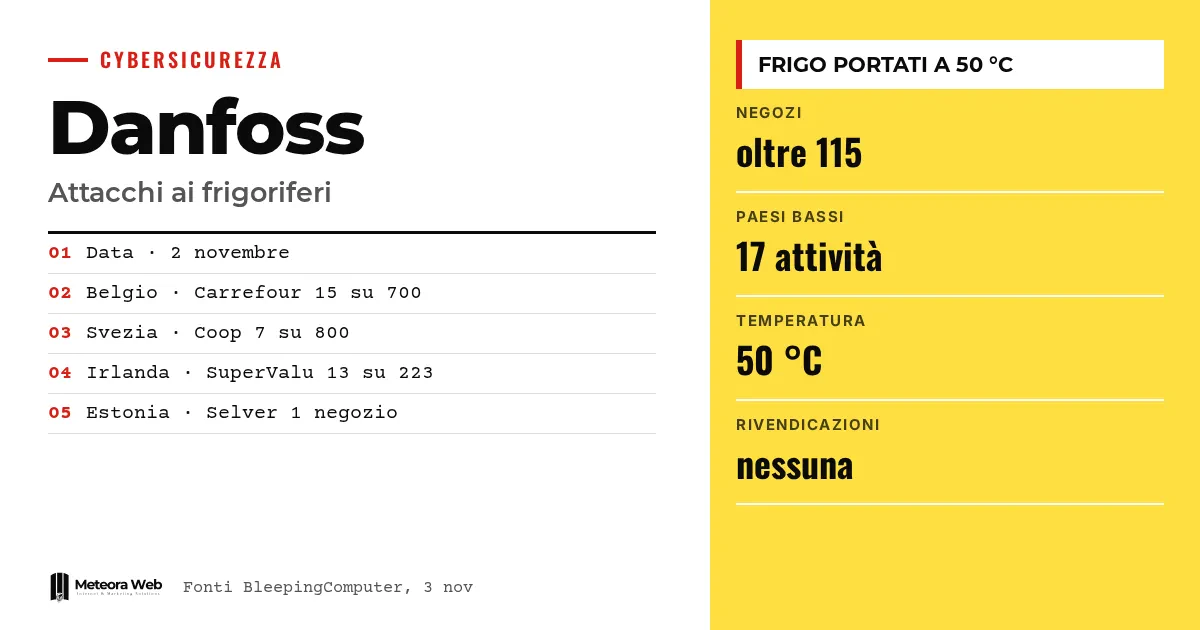
Volgens The Hacker News heeft geen enkele keten meer dan enkele tientallen winkels getroffen gemeld. In België zijn de installaties in de ontdooistand gezet, zoals Stephan Moelans, directeur van Sabcobel, zei. Elders is de temperatuur verhoogd. Een ICA-winkel in Sjöbo, Zweden, meldde koelkasten en diepvriezers van 50 °C.
Volgens BleepingComputer gaat het om meer dan 115 getroffen winkels in België, Nederland, Zweden, Luxemburg, Ierland en Estland. Het is niet duidelijk of de aanval gecoördineerd was of op afzonderlijke winkels was gericht.
Welke ketens zeggen getroffen te zijn?
Elke keten heeft het incident op haar eigen manier beschreven en niet allemaal spreken ze van een cyberaanval. Delhaize noemde een «cyberincident» in enkele tientallen winkels. Carrefour België telde 15 winkels op 700, met zeer beperkte impact. Coop Zweden telde er 7 op meer dan 800, terwijl Musgrave, eigenaar van SuperValu, er 13 op 223 aangaf.
Volgens het agentschap AFP, geciteerd door The Hacker News, zijn in Italië minstens vier Coop-supermarkten van de groep Radenza in Sicilië getroffen, via het systeem voor de bediening op afstand van de diepvriesafdelingen. Ook DDay.it meldt een patroon dat lijkt op het Franse van half oktober. In Hove schatte een slager dat ongeveer 15.000 euro aan vlees was bedorven.
Hoe zijn de aanvallers binnengekomen?
De bronnen geven geen volledige technische reconstructie. Een woordvoerder van Danfoss heeft tegen de Nederlandse televisie NOS gezegd dat de getroffen systemen in Nederland niet op een veilig netwerk zaten en nog standaardwachtwoorden gebruikten. Danfoss voegde eraan toe dat de zwakte vooral in de niet bijgewerkte software zit.
In Estland is volgens Jann Mutso van Kitman Coldtech de bedieningscomputer van een oud Danfoss-systeem bereikt. In België zijn de aanvallers volgens Moelans binnengedrongen in de systemen van afzonderlijke supermarkten en niet in die van de installateurs. Sabcobel had geadviseerd de verbinding te beveiligen, maar niet iedereen had dat gedaan. Het verhaal herinnert aan wat eerder is geschreven over de eerste golf van aanvallen op koelkasten.
Wat kunnen de beheerders van de installaties doen?
De meest gedetailleerde referentie blijft de waarschuwing van oktober van het CERT-FR, die betrekking heeft op de Danfoss-regelaars AK-SM en AK-SC, Copeland xweb en Dixell xweb. Voor apparaten die niet gecompromitteerd zijn, geeft het enkele stappen aan.
- Zorg dat de apparaten niet bereikbaar zijn vanaf internet.
- Controleer de configuratie, vooral de ontdooitijden.
- Herstel de toegang alleen via VPN of een beveiligd netwerk.
- Werk de firmware bij, zet het beveiligingsniveau op Strict en wijzig de standaardwachtwoorden.
Apparaten aan het einde van hun levensduur, die geen correcties meer ontvangen, blijven volgens het CERT-FR zeer waarschijnlijk kwetsbaar, ook na een reset. Voor een breder beeld is er de analyse over wie verbonden installaties beheert.
Beperkingen om te kennen
Niemand heeft de aanvallen van maandagavond opgeëist en het is niet bekend of ze verband houden met die in Frankrijk. Een vergelijkbare werkwijze bewijst niet dat het dezelfde daders zijn. Het Belgische Centrum voor Cybersecurity heeft gezegd dat de daders misschien nooit worden gevonden. Niet in alle gevallen is de fabrikant genoemd, en Danfoss had op 3 november nog geen waarschuwing op zijn website gepubliceerd.
Wat verandert er voor wie met digitale systemen werkt
Als je winkels, magazijnen of bedrijven met verbonden installaties beheert, maak dan een lijst van wat met internet is verbonden en vraag je af of dat echt nodig is. Vraag de technicus die de installaties onderhoudt hoe de toegang op afstand werkt en of er een VPN wordt gebruikt. Controleer de standaardwachtwoorden en de leeftijd van de apparaten. Kijk ook naar je verzekeringscontract voordat je de dataverbinding met de onderhoudspartij uitschakelt, zoals het CERT-FR benadrukt. Heb je servers of beheersystemen, dan geldt dezelfde logica – updates en beveiligde toegang, zoals bij hosting met beveiligingsupdates.
Ons standpunt
De zwakke plek is niet ingewikkeld. Standaardwachtwoorden, verouderde software en blootgestelde toegang zijn bekende problemen, en de eerste Franse golf had al gewaarschuwd. Wie maatregelen nam, beperkte de schade, wie dat niet deed gooide waar al voedsel weg. Zeggen «cyberincident» zonder de oorzaak uit te leggen helpt andere exploitanten niet. Er zijn duidelijkere waarschuwingen van fabrikanten nodig en een morele verplichting om apparaten die geen updates meer krijgen te vervangen.
Veelgestelde vragen
Welke merken zijn getroffen?
Danfoss zegt dat zijn producten erbij betrokken waren. Een Belgische slager heeft tegen NOS gezegd dat ook apparatuur van Copeland werd aangevallen, maar gaf geen duidelijk antwoord. In andere gevallen is de fabrikant niet genoemd.
Wie heeft de supermarkten aangevallen?
Dat is niet bekend. Niemand heeft de aanvallen van maandagavond opgeëist. In België heeft het federale parket een strafrechtelijk onderzoek geopend.
Is Italië ook betrokken?
Ja, volgens het AFP-agentschap dat The Hacker News citeert. Minstens vier Coop-winkels die worden beheerd door de groep Radenza in Sicilië zijn getroffen via de bediening op afstand van de diepvriesafdelingen.
Is het voldoende de software bij te werken?
Niet altijd. Moelans van Sabcobel zegt dat een update alleen niet genoeg is, omdat ook fysieke aanpassingen nodig zijn die geld kosten. De eenvoudigste oplossing is een beveiligde internetverbinding.
Wat moet je doen met oude apparaten?
Ze moeten van internet worden gehaald of vervangen. Het CERT-FR waarschuwt dat apparaten aan het einde van hun levensduur, zonder correcties, zeer waarschijnlijk gecompromitteerd zijn als ze online blijven. Een fabrieksreset alleen is niet voldoende.
Waar je de komende weken op moet letten bij verbonden installaties
Onderzoeken en waarschuwingen van fabrikanten zullen laten zien of er een verband is met Frankrijk. Intussen loont het de moeite om een paar signalen in de gaten te houden.
- Kijk of Danfoss een officiële waarschuwing publiceert op zijn kanalen.
- Volg de updates van het CERT-FR en de nationale centra voor cyberveiligheid.
- Vraag je onderhoudspartij om een vervangingsplan voor apparaten die niet meer worden bijgewerkt.
Bronnen
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia