Ing. Calogero Bono
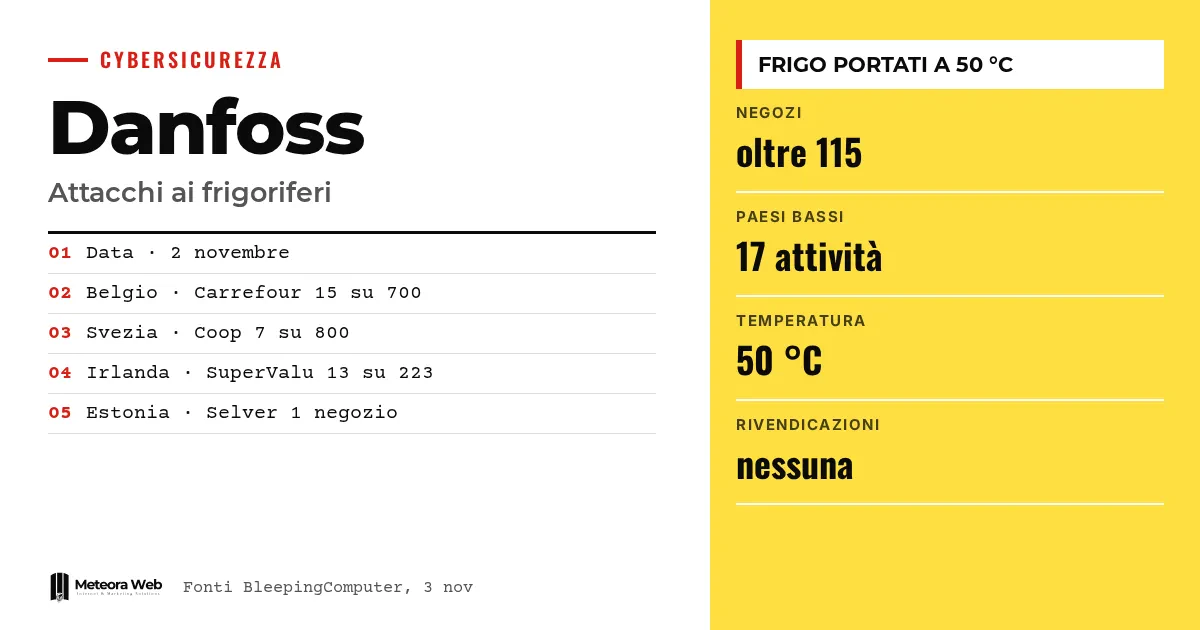
Pada malam Minggu menuju Senin 2 November, sejumlah penyerang mengubah pengaturan kontrol pendingin secara jarak jauh di supermarket di Belgia, Swedia, Estonia, dan negara Eropa lainnya. Lemari pendingin dan freezer menjadi panas, dan beberapa toko membuang atau menarik kembali makanan segar dan beku. Danfoss, perusahaan Denmark yang memproduksi kontrol ini, mengatakan produknya terlibat, seperti tiga minggu sebelumnya di Prancis. Ini penting karena menunjukkan betapa mahalnya membiarkan perangkat lama dan kurang terlindungi tetap terhubung ke jaringan.
Beberapa istilah, sebelum kita masuk ke faktanya. Kontrol pendingin adalah komputer yang mengelola lemari pendingin dan freezer sebuah toko, dan bisa terhubung ke Internet untuk perawatan jarak jauh. Defrost adalah mode untuk menghilangkan es, tetapi dalam serangan ini justru membuat unit menjadi panas. Firmware adalah perangkat lunak internal perangkat, yang perlu diperbarui. VPN adalah koneksi terlindungi untuk mengakses jaringan dari luar. CERT-FR adalah badan keamanan siber nasional Prancis.
Apa yang terjadi di supermarket Eropa?
Menurut The Hacker News, tidak ada rantai yang menyatakan lebih dari beberapa puluh toko terdampak. Di Belgia, instalasi dialihkan ke mode defrost, seperti yang dikatakan Stephan Moelans, direktur Sabcobel. Di tempat lain suhu dinaikkan. Sebuah toko ICA di Sjöbo, Swedia, melaporkan lemari pendingin dan freezer mencapai 50 °C.
Menurut BleepingComputer, toko yang terdampak lebih dari 115 di Belgia, Belanda, Swedia, Luksemburg, Irlandia, dan Estonia. Belum jelas apakah serangan ini terkoordinasi atau menargetkan toko-toko tertentu.
Rantai mana saja yang mengatakan terdampak?
Masing-masing menjelaskan kejadian ini dengan caranya sendiri, dan tidak semuanya menyebut serangan siber. Delhaize menyebut «insiden siber» di beberapa puluh toko. Carrefour Belgia menghitung 15 dari 700 toko, dengan dampak yang sangat terbatas. Coop Swedia menghitung 7 dari lebih dari 800, sementara Musgrave, pemilik SuperValu, menyebut 13 dari 223.
Menurut kantor berita AFP, yang dikutip The Hacker News, di Italia setidaknya empat supermarket Coop yang dikelola grup Radenza di Sisilia terdampak pada sistem kontrol jarak jauh bagian beku. DDay.it juga melaporkan pola yang mirip dengan yang terjadi di Prancis pada pertengahan Oktober. Di Hove, seorang tukang daging memperkirakan sekitar 15.000 euro daging rusak.
Bagaimana para penyerang masuk?
Sumber-sumber tidak memberikan rekonstruksi teknis yang lengkap. Juru bicara Danfoss mengatakan kepada televisi Belanda NOS bahwa sistem yang terdampak di Belanda tidak berada di jaringan yang aman dan masih menggunakan kata sandi bawaan. Danfoss menambahkan bahwa kelemahannya terutama ada pada perangkat lunak yang tidak diperbarui.
Di Estonia, menurut Jann Mutso dari Kitman Coldtech, komputer kontrol sistem Danfoss lama berhasil dijangkau. Di Belgia, kata Moelans, penyerang masuk ke sistem masing-masing supermarket dan bukan ke sistem para pemasang. Sabcobel sudah menyarankan agar koneksi dilindungi, tetapi tidak semua melakukannya. Kisah ini mengingatkan pada apa yang sudah dibahas dalam gelombang pertama serangan ke lemari pendingin.
Apa yang bisa dilakukan pengelola instalasi?
Acuan yang paling rinci tetap peringatan Oktober dari CERT-FR, yang mencakup kontroler Danfoss AK-SM dan AK-SC, Copeland xweb, dan Dixell xweb. Untuk perangkat yang tidak disusupi, peringatan itu menunjukkan beberapa langkah.
- Pastikan perangkat tidak dapat dijangkau dari Internet.
- Periksa konfigurasinya, terutama jadwal defrost.
- Pulihkan akses hanya melalui VPN atau jaringan yang terlindungi.
- Perbarui firmware, atur tingkat keamanan ke Strict, dan ganti kata sandi bawaan.
Perangkat yang sudah akhir masa pakainya, yang tidak lagi menerima perbaikan, menurut CERT-FR tetap sangat mungkin rentan bahkan setelah reset. Untuk gambaran yang lebih luas, ada analisis tentang siapa yang mengelola instalasi terhubung.
Batasan yang perlu kamu ketahui
Hingga Senin malam tidak ada yang mengklaim serangan ini, dan belum diketahui apakah serangan tersebut terkait dengan yang terjadi di Prancis. Metode yang mirip tidak membuktikan bahwa pelakunya sama. Pusat keamanan siber Belgia mengatakan bahwa pelaku mungkin tidak pernah teridentifikasi. Tidak di semua kasus produsennya disebutkan, dan Danfoss belum menerbitkan pemberitahuan di situs resminya pada 3 November.
Apa yang berubah bagi mereka yang bekerja dengan digital
Jika kamu mengelola toko, gudang, atau bisnis dengan instalasi yang terhubung, buat daftar apa saja yang tersambung ke Internet dan tanyakan apakah memang perlu. Tanyakan kepada teknisi yang menangani instalasi bagaimana akses jarak jauh dilakukan dan apakah menggunakan VPN. Periksa kata sandi bawaan pabrik dan usia perangkatnya. Periksa juga kontrak asuransi sebelum memutus aliran data ke penyedia perawatan, seperti yang diingatkan CERT-FR. Jika kamu punya server atau sistem manajemen, logikanya sama – pembaruan dan akses yang terlindungi, seperti pada hosting dengan pembaruan keamanan.
Pendapat kami
Titik lemahnya tidak rumit. Kata sandi bawaan, perangkat lunak yang usang, dan akses yang terbuka adalah masalah yang sudah dikenal, dan gelombang pertama di Prancis sudah memberi peringatan. Mereka yang bertindak membatasi kerugian, mereka yang tidak justru membuang barang. Menyebut ini sekadar «insiden siber» tanpa menjelaskan penyebabnya tidak membantu operator lain. Yang dibutuhkan adalah pemberitahuan yang lebih jelas dari produsen dan kewajiban moral untuk mengganti perangkat yang sudah tidak lagi menerima pembaruan.
Pertanyaan yang sering diajukan
Merek apa saja yang terdampak?
Danfoss mengatakan produknya terlibat. Seorang tukang daging Belgia kepada NOS mengatakan bahwa peralatan Copeland juga diserang, tetapi tidak memberikan jawaban yang jelas. Di kasus lain produsennya tidak disebutkan.
Siapa yang menyerang supermarket?
Belum diketahui. Tidak ada yang mengklaim serangan pada Senin malam. Di Belgia, kejaksaan federal telah membuka penyelidikan pidana.
Apakah Italia juga terlibat?
Ya, menurut AFP yang dikutip The Hacker News. Setidaknya empat toko Coop yang dikelola grup Radenza di Sisilia terdampak pada kontrol jarak jauh bagian beku.
Apakah cukup dengan memperbarui perangkat lunak?
Tidak selalu. Moelans dari Sabcobel mengatakan pembaruan saja tidak cukup, karena juga dibutuhkan perubahan fisik yang berbiaya. Solusi paling sederhana adalah koneksi Internet yang terlindungi.
Apa yang harus dilakukan dengan perangkat lama?
Perangkat itu harus dicabut dari Internet atau diganti. CERT-FR memperingatkan bahwa perangkat yang sudah akhir masa pakainya, tanpa perbaikan, sangat mungkin sudah disusupi jika tetap online. Reset pabrik saja tidak cukup.
Hal yang perlu dipantau dalam beberapa pekan mendatang soal instalasi terhubung
Penyelidikan dan pemberitahuan dari produsen akan menunjukkan apakah ada keterkaitan dengan Prancis. Sementara itu, ada beberapa sinyal yang sebaiknya kamu ikuti.
- Periksa apakah Danfoss menerbitkan pemberitahuan resmi di kanal miliknya.
- Ikuti pembaruan dari CERT-FR dan pusat keamanan siber nasional lainnya.
- Minta teknisi perawatanmu membuat rencana penggantian untuk perangkat yang sudah tidak diperbarui.
Sumber
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia