Ing. Calogero Bono
In der Nacht von Sonntag auf Montag, dem 2. November, haben Angreifer aus der Ferne die Einstellungen von Kühlsteuerungen in Supermärkten in Belgien, Schweden, Estland und weiteren europäischen Ländern verändert. Kühlschränke und Tiefkühltruhen erwärmten sich, und einige Geschäfte mussten frische und tiefgekühlte Lebensmittel entsorgen oder aus dem Verkauf nehmen. Danfoss, das dänische Unternehmen, das diese Steuerungen herstellt, sagt, seine Produkte seien betroffen gewesen, wie drei Wochen zuvor in Frankreich. Das ist wichtig, weil es zeigt, wie teuer es werden kann, alte und schlecht geschützte Geräte am Netz zu lassen.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. Kühlsteuerung ist der Rechner, der Kühlschränke und Tiefkühltruhen eines Geschäfts verwaltet und für die Wartung aus der Ferne mit dem Internet verbunden sein kann. Abtauung ist der Betriebsmodus, der Eis entfernen soll, der bei diesen Angriffen jedoch dazu führte, dass die Geräte warm wurden. Firmware ist die interne Software des Geräts, die regelmäßig aktualisiert werden muss. VPN ist eine geschützte Verbindung, um von außen auf ein Netzwerk zuzugreifen. CERT-FR ist die Stelle der französischen Nationalbehörde für Cybersicherheit.
Was ist in den europäischen Supermärkten passiert?
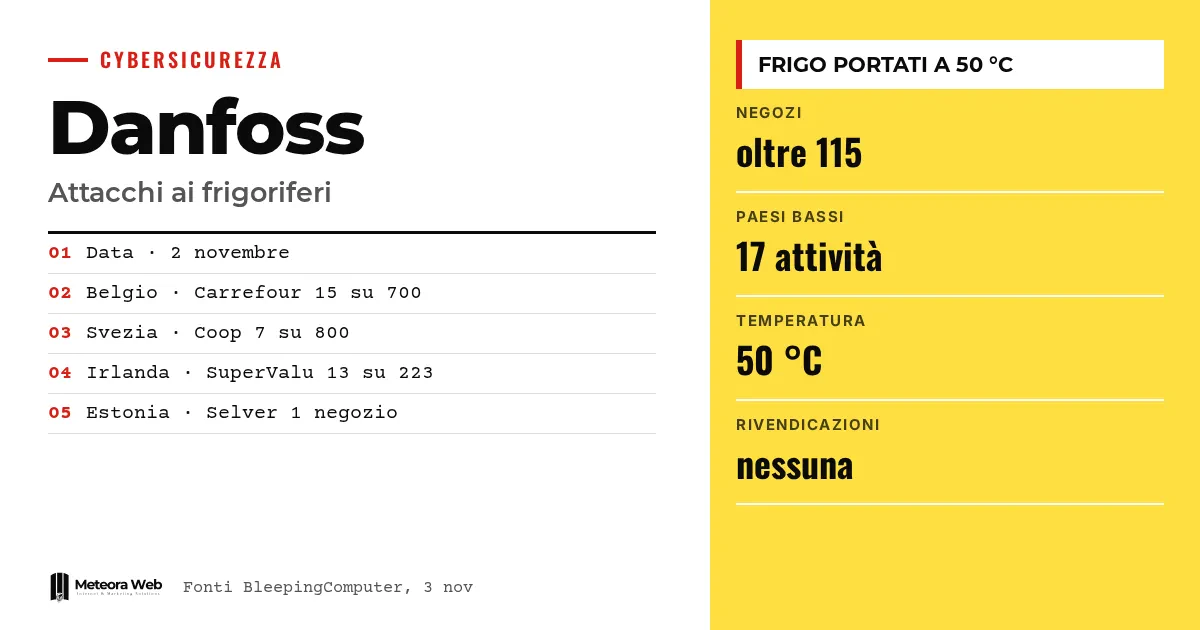
Laut The Hacker News hat keine Kette mehr als einige Dutzend Geschäfte als betroffen gemeldet. In Belgien wurden die Anlagen in den Abtaumodus versetzt, wie Stephan Moelans, Direktor von Sabcobel, sagte. Anderswo wurde die Temperatur erhöht. Ein ICA-Markt in Sjöbo in Schweden berichtete von Kühlschränken und Tiefkühltruhen, die auf 50 °C gebracht wurden.
Laut BleepingComputer sind mehr als 115 Geschäfte in Belgien, den Niederlanden, Schweden, Luxemburg, Irland und Estland betroffen. Unklar ist, ob der Angriff koordiniert war oder gezielt einzelne Filialen traf.
Welche Ketten sagen, dass sie betroffen waren?
Jede beschrieb den Vorfall auf ihre Weise, und nicht alle sprechen von einem Cyberangriff. Delhaize nannte einen »IT-Vorfall« in einigen Dutzend Geschäften. Carrefour Belgien zählte 15 von 700 Märkten, mit sehr begrenzter Auswirkung. Coop Schweden zählte 7 von über 800, während Musgrave, Eigentümer von SuperValu, 13 von 223 angab.
Laut der Nachrichtenagentur AFP, zitiert von The Hacker News, wurden in Italien mindestens vier Coop-Supermärkte der Gruppe Radenza in Sizilien über das Fernsteuerungssystem der Tiefkühlabteilungen angegriffen. Auch DDay.it berichtet von einem ähnlichen Muster wie Mitte Oktober in Frankreich. In Hove schätzte ein Metzger den Schaden durch verdorbenes Fleisch auf rund 15.000 Euro.
Wie sind die Angreifer hineingekommen?
Die Quellen liefern keine vollständige technische Rekonstruktion. Ein Danfoss-Sprecher sagte dem niederländischen Fernsehsender NOS, die betroffenen Systeme in den Niederlanden hätten nicht in einem sicheren Netz gelegen und verwendeten noch Standardpasswörter. Danfoss ergänzte, die Schwachstelle liege vor allem in der nicht aktualisierten Software.
In Estland wurde laut Jann Mutso von Kitman Coldtech der Steuerungsrechner eines älteren Danfoss-Systems erreicht. In Belgien, so Moelans, drangen die Angreifer in die Systeme einzelner Supermärkte ein und nicht in die der Installateure. Sabcobel hatte geraten, die Verbindung zu schützen, doch nicht alle hatten das getan. Die Geschichte erinnert an das, was bereits über die erste Welle von Angriffen auf Kühlgeräte geschrieben wurde.
Was können Betreiber der Anlagen tun?
Der detaillierteste Hinweis bleibt die Warnung des CERT-FR vom Oktober, die die Controller Danfoss AK-SM und AK-SC, Copeland xweb und Dixell xweb betrifft. Für nicht kompromittierte Geräte nennt sie einige Schritte.
- Die Geräte aus dem Internet unerreichbar machen.
- Die Konfiguration prüfen, besonders die Abtauzeiten.
- Den Zugriff nur über VPN oder ein geschütztes Netz wiederherstellen.
- Die Firmware aktualisieren, die Sicherheitsstufe auf Strict setzen und die Standardpasswörter ändern.
Geräte am Ende ihres Lebenszyklus, die keine Korrekturen mehr erhalten, bleiben laut CERT-FR sehr wahrscheinlich auch nach einem Reset angreifbar. Einen breiteren Überblick bietet die Analyse dazu, wer vernetzte Anlagen betreibt.
Grenzen, die du kennen solltest
Bis Montagabend hatte niemand die Angriffe für sich beansprucht, und es ist nicht bekannt, ob sie mit dem Vorfall in Frankreich zusammenhängen. Eine ähnliche Methode beweist nicht, dass dieselben Täter dahinterstecken. Das belgische Zentrum für Cybersicherheit sagte, die Verantwortlichen könnten möglicherweise nie gefunden werden. Nicht in allen Fällen wird der Hersteller genannt, und Danfoss hatte am 3. November auf seiner eigenen Website noch keine Warnung veröffentlicht.
Was sich für alle ändert, die mit Digitaltechnik arbeiten
Wenn du Geschäfte, Lager oder Betriebe mit vernetzten Anlagen führst, erstelle eine Liste dessen, was mit dem Internet verbunden ist, und prüfe, ob das wirklich nötig ist. Frag den Techniker, der die Anlagen betreut, wie der Fernzugriff erfolgt und ob dafür ein VPN genutzt wird. Kontrolliere die Standardpasswörter und das Alter der Geräte. Prüfe außerdem deinen Versicherungsvertrag, bevor du den Datenfluss zum Wartungsdienstleister kappst, wie das CERT-FR betont. Wenn du Server oder Verwaltungssoftware betreibst, gilt dieselbe Logik – Updates und geschützte Zugänge, wie beim Hosting mit Sicherheitsupdates.
Unsere Einschätzung
Die Schwachstelle ist nicht raffiniert. Standardpasswörter, veraltete Software und offen erreichbare Zugänge sind bekannte Probleme, und die erste Welle in Frankreich hatte bereits gewarnt. Wer rechtzeitig handelte, begrenzte den Schaden, wer nicht, warf Ware weg. Von einem »IT-Vorfall« zu sprechen, ohne die Ursache zu nennen, hilft anderen Betreibern nicht weiter. Nötig wären klarere Warnungen der Hersteller und die moralische Pflicht, Geräte zu ersetzen, die keine Updates mehr erhalten.
Häufige Fragen
Welche Marken sind betroffen?
Danfoss sagt, seine Produkte seien betroffen gewesen. Ein belgischer Metzger sagte gegenüber NOS, dass auch ein Copeland-Gerät angegriffen wurde, was er jedoch nicht eindeutig bestätigte. In anderen Fällen wurde der Hersteller nicht genannt.
Wer hat die Supermärkte angegriffen?
Das ist nicht bekannt. Bis Montagabend hatte niemand die Angriffe für sich beansprucht. In Belgien hat die Bundesstaatsanwaltschaft ein Strafermittlungsverfahren eingeleitet.
Ist auch Italien betroffen?
Ja, laut der Nachrichtenagentur AFP, zitiert von The Hacker News. Mindestens vier Coop-Märkte der Gruppe Radenza in Sizilien wurden über die Fernsteuerung der Tiefkühlabteilungen angegriffen.
Reicht es, die Software zu aktualisieren?
Nicht immer. Moelans von Sabcobel sagt, ein Update allein genüge nicht, weil auch teure physische Änderungen nötig seien. Die einfachste Lösung ist eine geschützte Internetverbindung.
Was tun mit alten Geräten?
Sie sollten vom Internet getrennt oder ersetzt werden. Das CERT-FR warnt, dass Geräte am Ende ihres Lebenszyklus ohne Korrekturen sehr wahrscheinlich kompromittiert sind, wenn sie online bleiben. Ein Werksreset allein reicht nicht.
Worauf du in den kommenden Wochen bei vernetzten Anlagen achten solltest
Ermittlungen und Herstellerwarnungen werden zeigen, ob es eine Verbindung zu Frankreich gibt. Bis dahin lohnt es sich, einige Signale im Blick zu behalten.
- Prüfe, ob Danfoss auf seinen Kanälen eine offizielle Warnung veröffentlicht.
- Verfolge die Updates des CERT-FR und der nationalen Zentren für Cybersicherheit.
- Bitte deinen Wartungsdienstleister um einen Austauschplan für Geräte, die nicht mehr aktualisiert werden.
Quellen
- thehackernews.com, New Wave of Refrigeration Cyberattacks Hits Supermarkets Across Europe, Forcing Stores to Pull Food
- bleepingcomputer.com, Hackers disrupt refrigeration systems at European supermarkets
- dday.it, Nuovi attacchi informatici ai frigo europei – dopo la Francia, sbrinati impianti in Belgio, Svezia ed Estonia